Windows 內建的「事件檢視器」就像系統的黑盒子,詳細記錄了系統啟動、服務異常、安全稽核、應用程式錯誤等所有關鍵事件。無論是排除藍屏死機、追蹤駭客入侵,還是單純想知道電腦「背地裡」幹了什麼,它都是不可或缺的診斷神器。
點擊左下角「開始」按鈕,在搜尋框輸入「事件檢視器」,雙擊結果即可開啟。


按 Win+R 開啟「執行」對話框,輸入 eventvwr 按 Enter。
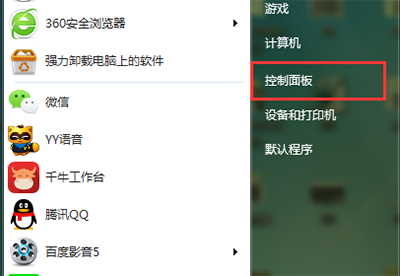
「開始」→「設定」→「控制台」→「系統管理工具」→「事件檢視器」。

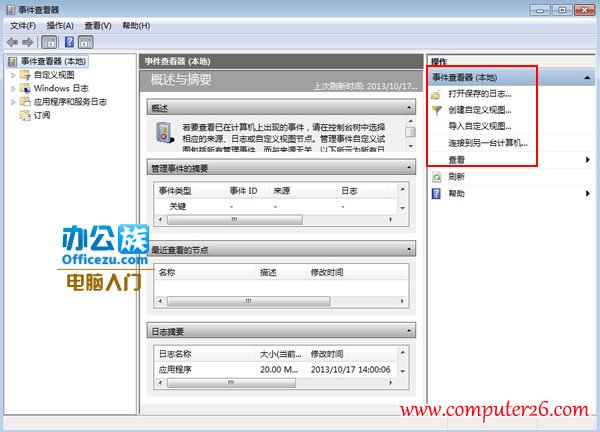
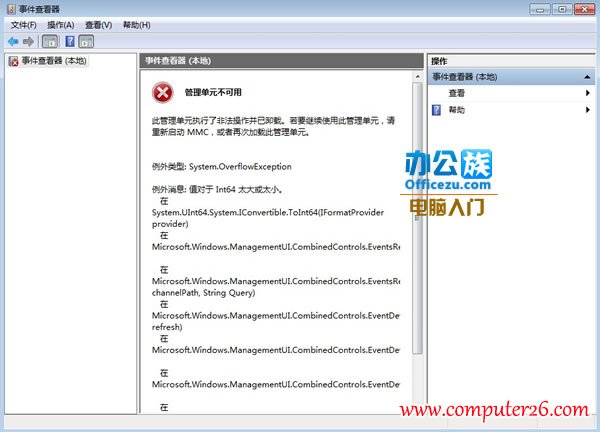
如下圖所示,曾嘗試執行某管理單元操作但失敗,事件檢視器清楚記錄了「管理單元無法使用」的錯誤細節,包含錯誤代碼、呼叫堆疊等資訊,方便進一步除錯。
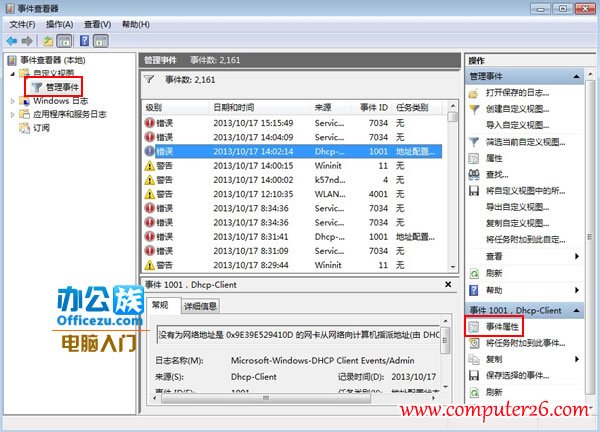
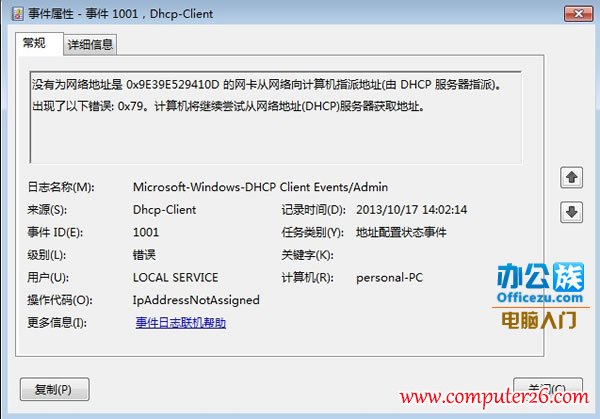
點選右側「建立自訂檢視」,可跨記錄類型(系統、應用程式、安全性)一次查看特定時段、特定來源的事件。雙擊單一事件開啟「事件屬性」,即可看到完整的 XML 格式詳細資料,例如下圖的 DHCP 位址租約事件,記錄了網卡 MAC、租約時間、伺服器 IP 等關鍵參數。

善用事件檢視器,能讓你從「被動等待當機」轉為「主動掌握系統健康狀態」,是每位 Windows 使用者必學的進階技能。