Windows Server 2008 預設允許匿名使用者列舉帳號名稱、共享資源等資訊,為駭客偵察提供便利。透過登錄表 RestrictAnonymous 可實施三級匿名存取限制,大幅提升伺服器防禦態勢。本文詳細說明三種模式差異、設定步驟、網域環境注意事項。
登錄表路徑:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\LSA
值名稱:RestrictAnonymous (REG_DWORD)
三種模式:
| 值 | 模式名稱 | 限制範圍 | 適用情境 |
|---|---|---|---|
| 0 | 預設 (依賴預設權限) | 允許匿名列舉 SAM 帳號/共享/原則 | 舊版用戶端相容、信任網路 |
| 1 | 禁止匿名列舉 | 不允許 匿名列舉 SAM 帳號名稱、共享資源、安全性原則 | 建議基準設定,平衡安全與相容 |
| 2 | 完全拒絕匿名存取 | 無明確匿名權限即無法存取 任何資源 (含 IPC$、Named Pipes) | 高安全環境、無下層用戶端 |
regedit。HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\LSA。RestrictAnonymous (不存在則新建 DWORD 值)。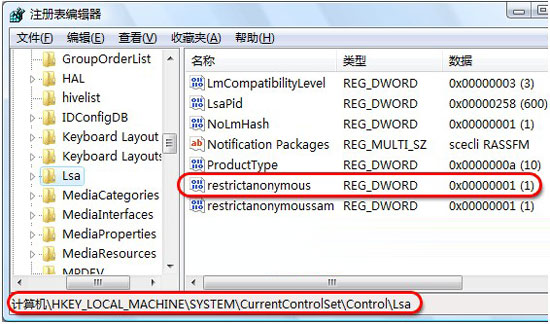
若 DC 設定 RestrictAnonymous = 2,將導致以下功能失效:
微軟建議: 混合環境 (含下層用戶端/NT 4.0) 嚴禁設為 2。僅限純 Windows 2000/2003/2008 環境、經完整品保測試確認服務正常後,才可考慮設為 2。
NET VIEW \\目標伺服器IP (應失敗/拒絕存取)。NET USE \\目標伺服器IP\IPC$ /USER:"" "" (匿名連接 IPC$,模式 1 應成功、模式 2 應失敗)。設定 RestrictAnonymous = 1 是 Windows Server 2008 最基本的安全加固動作,零成本、零相容性風險 (現代環境)、高效阻擋匿名偵察。網域控制站務必維持 0 或 1,切勿設為 2 導致網域服務癱瘓。