系統修補程式僅能修補作業系統漏洞,無法防護應用程式本身的安全缺口。透過 Windows Server 2008 進階防火牆建立針對性輸入規則,可有效封鎖惡意程式利用應用程式漏洞發動攻擊。
C:\Apps\VulnerableApp.exe)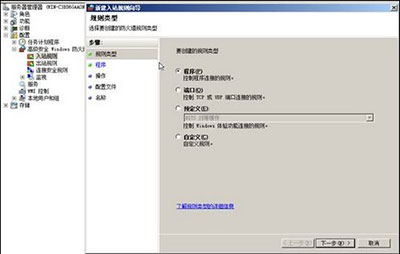
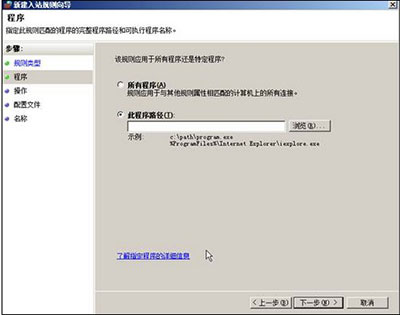
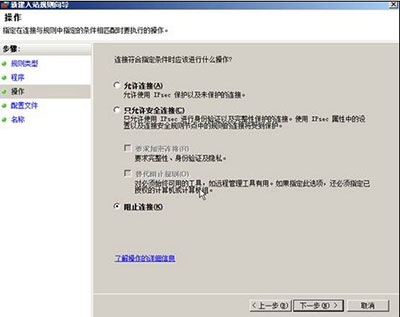
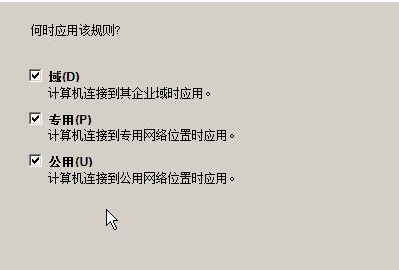
重複上述步驟於「輸出規則」建立相同規則,防止受駭程式主動外連下載惡意碼或外洩資料。
若程式需內部通訊:
規則精靈「範圍」頁面→「遠端 IP 位址」→「下列 IP 位址」→新增允許的內部網段(如 10.0.0.0/8),其餘外部連線自動封鎖。
針對關鍵應用程式,建立「連線安全規則」要求驗證/加密,雙重確保通訊夥伴身分。
%systemroot%\system32\LogFiles\Firewall\pfirewall.log[方向]_[應用程式]_[動作]_[建立日期] 如 In_VulnerableApp_Block_20240115Windows Server 2008 關閉強制定期變更密碼策略:群組原則設定指南
Windows Server 2008 稽核原則完整部署指南:啟用、配置、日誌分析與效能平衡
Server 2008 初始配置任務:安裝後必做的 10 項設定圖文指南
Windows Server 2008 R2 變更桌面圖示技巧:搜尋功能直達設定介面
重裝 Windows 後必做 10 件大事:安全、效能、隱私全面防護清單
Windows Server 2008 遺忘密碼破解攻略:利用放大鏡漏洞重設管理員密碼
Windows Server 2008 與 Windows 7 共存啟動修復實戰筆記
Windows Server 2008 十大全新亮點:虛擬化、Server Core、IIS7、BitLocker 重塑伺服器體驗