Windows Server 2008 預設啟用密碼最長使用期限,強制使用者定期變更密碼。對於測試環境或特定應用帳戶,此機制反而造成管理困擾。透過群組原則管理主控台即可彈性調整或停用此策略。
gpmc.msc 執行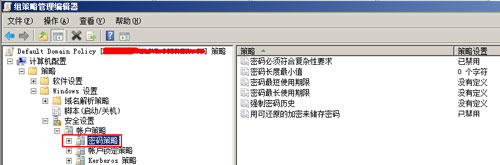
| 策略項目 | 預設值 | 建議調整 | 說明 |
|---|---|---|---|
| 密碼最長使用期限 | 42 天 | 0(永不過期)或自訂天數 | 設 0 即停用強制變更 |
| 密碼最短使用期限 | 1 天 | 0 | 防止使用者立即改回舊密碼 |
| 強制密碼歷程記錄 | 24 次 | 視需求調整 | 記錄最近 N 個密碼不可重複使用 |
| 密碼長度下限 | 7 字元 | ≥8 字元 | 維持基本安全強度 |
| 密碼必須符合複雜性需求 | 已啟用 | 已啟用 | 建議保持啟用 |
⚠ 安全提醒:生產環境網域控制站建議保留合理的密碼期限(如 90 天)與複雜性需求,僅對特定服務帳戶透過細微權限原則(Fine-Grained Password Policy)例外處理。
gpupdate /force執行 rsop.msc(群組原則結果精靈)查看生效策略,或於命令列輸入 net accounts 檢視密碼原則實際值。
非網域環境(工作群組)可直接執行 gpedit.msc,路徑相同:「電腦設定」→「Windows 設定」→「安全性設定」→「帳戶原則」→「密碼原則」。