Windows Server 2008 大幅強化內建防火牆,提供基本 (控制台) 與高級 (MMC) 兩種配置介面,支援多設定檔、IPsec、輸出規則、群組原則部署。本文詳細解析進入方式、核心功能差異、三大實戰規則建立與自動化策略。
| 維度 | 基本介面 (控制台) | 高級介面 (MMC) |
|---|---|---|
| 啟動路徑 | 控制台 → Windows 防火牆 | mmc.exe → 新增/移除管理單元 → 高級安全性 Windows 防火牆 |
| 適用對象 | 初階管理員、簡單規則 | 資深管理員、企業級部署 |
| 規則方向 | 僅輸入規則 | 輸入/輸出/連線安全規則 |
| 設定檔 | 網域/私人/公用 (基本切換) | 三設定檔獨立規則集、自動位置感知 |
| 進階功能 | 例外程式/埠、介面綁定、還原預設 | IPsec 驗證/加密、群組/使用者條件、邊緣周遊、監視節點 |
| 自動化 | 無 | netsh advfirewall / PowerShell / GPO / 原則匯出入 (.wfw) |
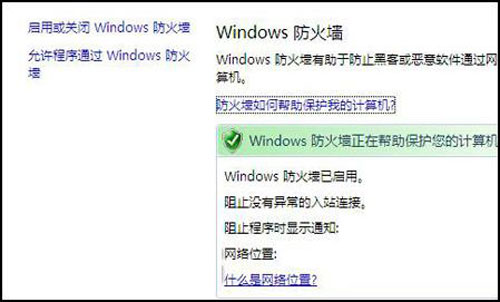
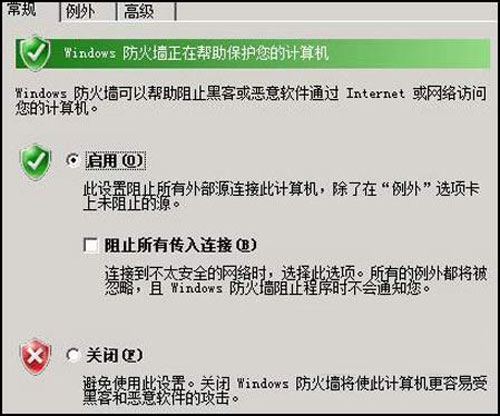
mmc.exe →「檔案」→「新增/移除管理單元」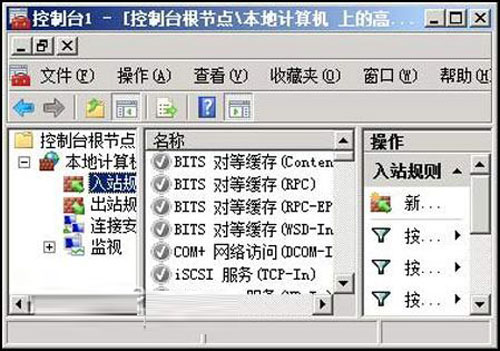
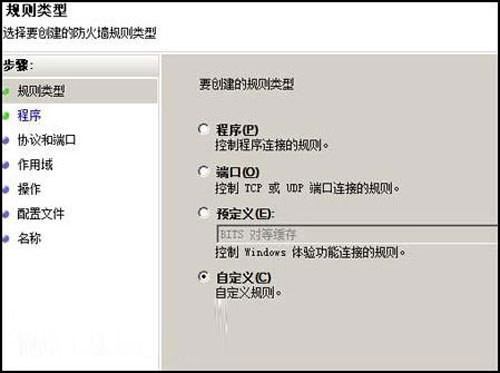
C:\LegacyApp\vuln_app.exe)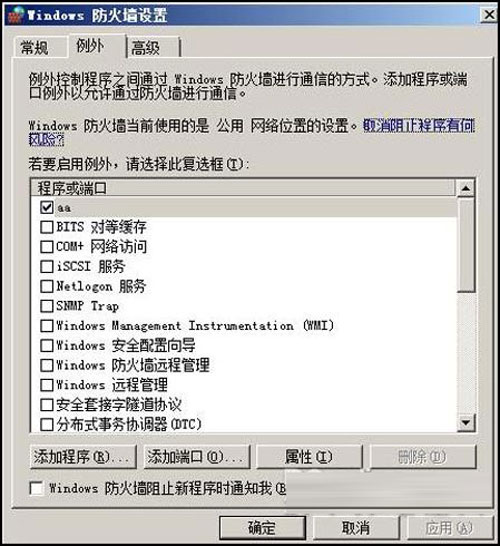
gpedit.msc →「電腦設定」→「系統管理範本」→「網路」→「網路連線」→「Windows 防火牆」→「標準設定檔」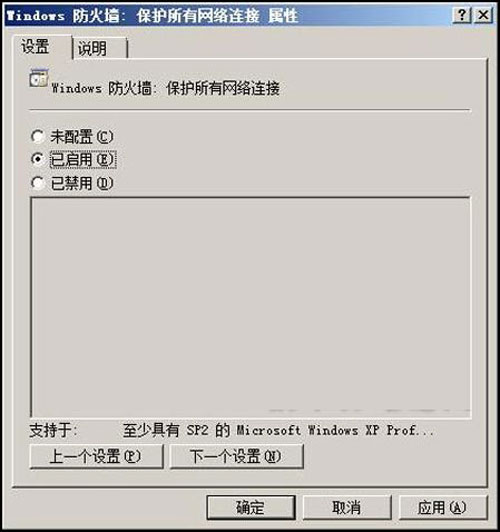
| 網路位置 | 防火牆策略 | 典型規則 |
|---|---|---|
| 網域 (企業內網) | 寬鬆 | 允許管理工具 (SCCM/WSUS/備份)、檔案共享、AD 通訊 |
| 私人 (信任家庭/分公司) | 中等 | 允許檔案共享、遠端桌面、媒體串流 |
| 公用 (咖啡廳/機場/客戶現場) | 嚴格 | 封鎖所有輸入、僅允許 VPN/瀏覽器輸出、啟用「阻擋所有傳入」 |
netsh advfirewall firewall add rule name="Allow HTTP" dir=in action=allow protocol=TCP localport=80New-NetFirewallRule -DisplayName "Allow HTTPS" -Direction Inbound -Protocol TCP -LocalPort 443 -Action Allow%systemroot%\system32\LogFiles\Firewall\pfirewall.logWindows Server 2008 防火牆從單向輸入過濾進化為雙向、IPsec 整合、多設定檔感知的企業級防護平台。掌握基本/高級介面分工、善用三大環境策略、自動化部署與持續審計,即可在無協力廠商成本下構建纵深防禦體系。