電腦開啟的通訊埠(Port)可能被惡意程式利用作為後門連線。Windows 7 內建 netstat 指令可列出所有 TCP/UDP 連線與監聽埠,協助使用者檢測異常連線、追蹤可疑程式。
cmd 開啟命令提示字元。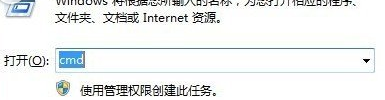
netstat -an參數說明:-a 顯示所有連線與監聽埠,-n 以數值顯示 IP/埠號(不解析主機名,速度較快)。
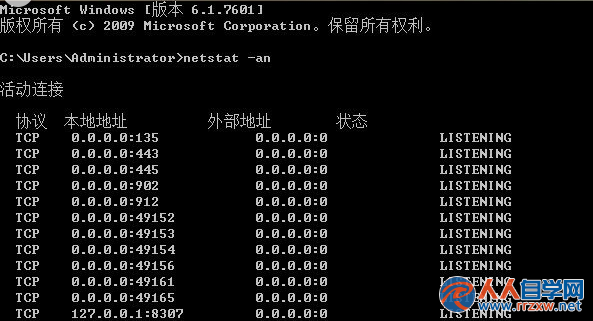
| 欄位 | 說明 |
|---|---|
| Proto | 協定:TCP / UDP |
| Local Address | 本機 IP:埠(0.0.0.0 表監聽所有介面,127.0.0.1 表本機回環) |
| Foreign Address | 遠端 IP:埠(*:* 表等待連線) |
| State | 連線狀態(見下表) |
加入 -o 參數顯示處理序識別碼(PID),再用工作管理員或 tasklist 對應程式名稱:
netstat -ano若發現不明 PID 監聽敏感埠(如 3389 RDP、445 SMB、3306 MySQL),建議以系統管理員身分執行 taskkill /PID <PID> /F 終止,並掃毒檢查。