Win7 進階防火牆支援精細控制入站/出站規則。需禁止其他主機連線本機特定埠(如後門埠 4000、資料庫埠 3306/1433、遠端管理埠),建立入站封鎖規則即可精準攔截。
入站 vs 出站
- 入站規則: 控制外部主機連入本機(他人訪問你)。
- 出站規則: 控制本機連向外部(你訪問他人)。
建立封鎖 TCP 4000 入站規則步驟
- 控制台 → 系統及安全性 → Windows 防火牆 → 左側「進階設定」。
- 左側選擇「輸入規則」→ 右側「新增規則...」。
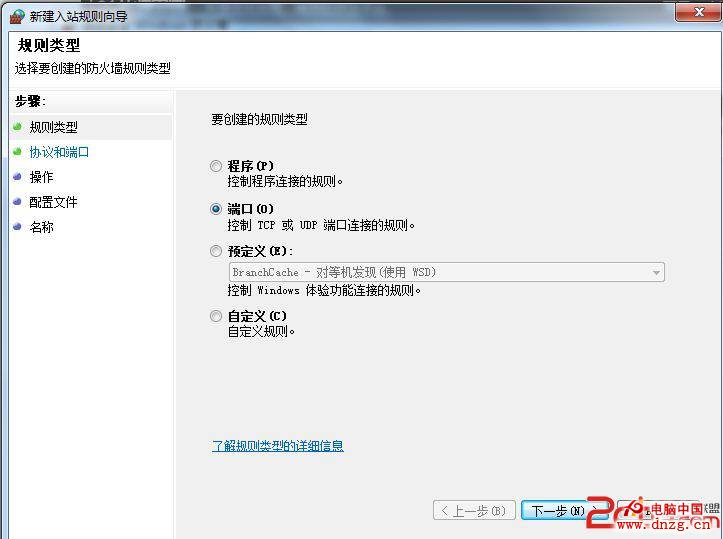
- 規則類型選「連接埠」→ 「下一步」。
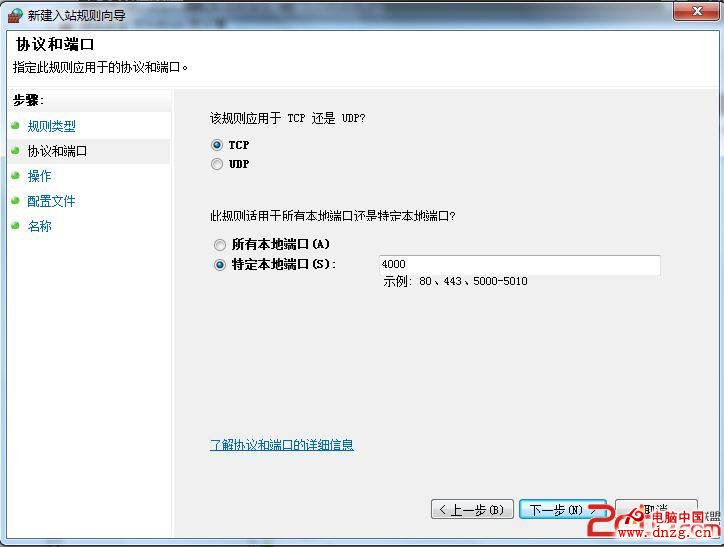
- 協定選「TCP」→ 特定本機連接埠輸入
4000 → 「下一步」。
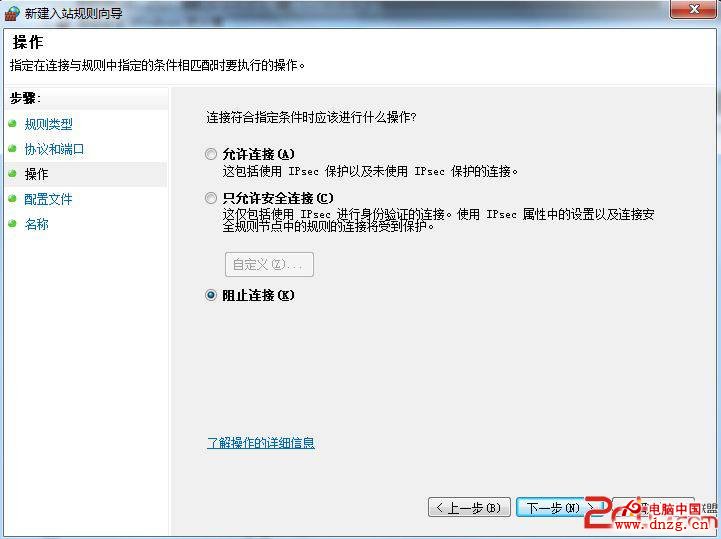
- 動作選「封鎖連線」→ 「下一步」。
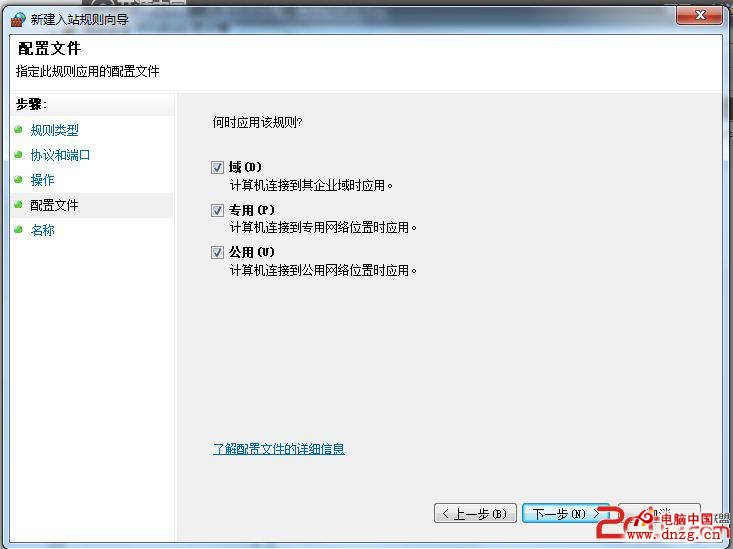
- 設定檔全勾選(網域/私人/公用)→ 「下一步」。
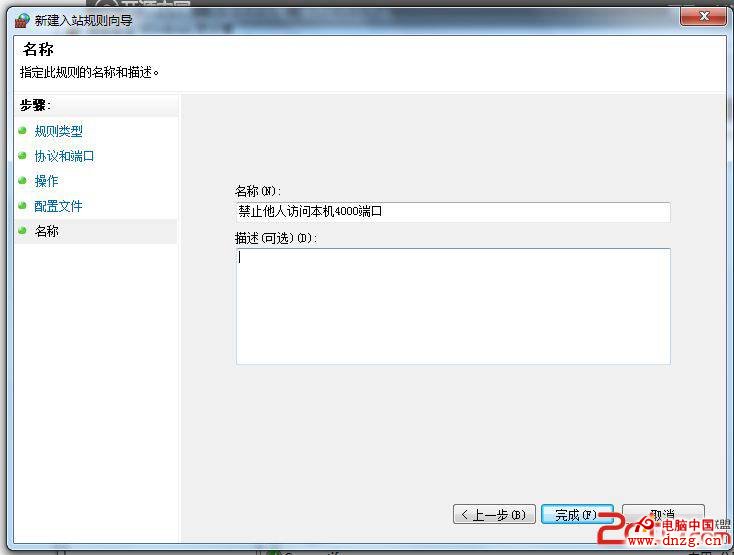
- 名稱輸入
Block TCP 4000 Inbound → 「完成」。
規則生效與驗證
- 防火牆預設啟用新規則,立即生效無需重啟。
- 驗證:其他電腦
telnet <本機IP> 4000 或 nc -zv <本機IP> 4000 應顯示連線失敗/逾時。
- 查看規則:進階設定 → 輸入規則 → 找到該規則 → 狀態應為「已啟用」。
常見需封鎖埠口參考
| 埠口 | 服務 | 風險 |
|---|
| 3389 | RDP | 暴力破解、勒索軟體入口 |
| 445/139/135 | SMB/RPC | 永恆之藍、蠕蟲橫向移動 |
| 3306 | MySQL | 資料庫暴露 |
| 1433 | SQL Server | 資料庫暴露 |
| 5900 | VNC | 遠端桌面弱密碼 |
| 21/22/23 | FTP/SSH/Telnet | 明文傳輸/暴力破解 |
netsh 命令列快速部署(適合腳本化)
netsh advfirewall firewall add rule name="Block TCP 4000" dir=in action=block protocol=TCP localport=4000 profile=any
精細控制入站規則,封鎖高風險埠口,構建 Win7 主機級網路防護第一道防線。