為提升單機撥號上網或獨立工作站的安全性,需徹底封鎖區域網路共享存取。透過本機安全性原則調整三項關鍵設定,搭配防火牆規則,即可有效阻斷 IPC$ 空連線與匿名枚舉攻擊。
核心設定步驟
1. 禁止 SAM 帳戶與共享的匿名枚舉
- 開啟「本機安全性原則」:
secpol.msc
- 依序展開:本機原則 → 安全性選項
- 找到 「網路存取:不允許 SAM 帳戶和共享的匿名枚舉」 → 右鍵「內容」
- 選擇 「已啟用」 → 確定
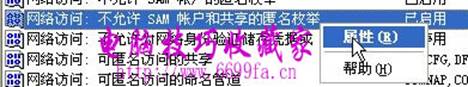
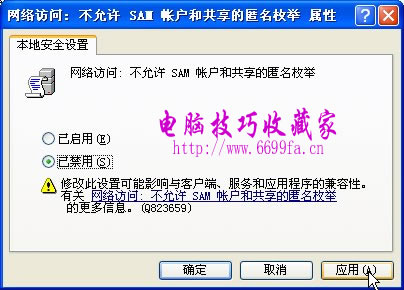
說明: IPC$ 命名管道允許建立空會話,駭客可匿名枚舉本機帳戶清單,構成資訊洩露風險。啟用此項即封鎖空連線,代價是區網互訪功能失效。
2. 限制空白密碼本機帳戶僅能主控台登入
- 同一介面找到 「帳戶:使用空白密碼的本地帳戶只允許進行控制台登入」
- 設為 「已啟用」

說明: 許多使用者習慣不設密碼。啟用後,區網嘗試以空白密碼存取將彈出「登入失敗:使用者帳戶限制」錯誤,有效阻擋弱口令攻擊。
3. 停用 Guest 帳戶 + 關閉防火牆例外
- 「本機安全性原則」中找到 「帳戶:Guest 帳戶」 → 設為 「停用」
- 開啟「Windows 防火牆」 → 「例外狀況」頁籤 → 取消勾選「檔案和印表機共用」
效果驗證
- 區網其他電腦嘗試存取本機共享資源將被拒絕
- 無法列舉本機使用者帳戶清單
- 空白密碼帳戶無法遠端登入
適用場景
- 直接連接網際網路的獨立工作站
- 高安全性需求的伺服器/資料庫主機
- 不需任何區網資源共享的終端裝置
提醒: 此設定會徹底切斷區網共享功能,若後續需恢復共享,請依序反向操作並重新啟用防火牆例外。