區域網路 (LAN) 環境下,ARP 攻擊 (ARP Spoofing/Poisoning) 是常見威脅:攻擊者偽造 ARP 回應將閘道器 MAC 位址對應至攻擊者機器,導致流量被攔截、竊聽、中斷。Windows 8 可透過 netsh 指令手動綁定 IP-MAC 對應、或製作批次檔一鍵切換,有效防範。本文提供完整操作流程與自動化腳本。
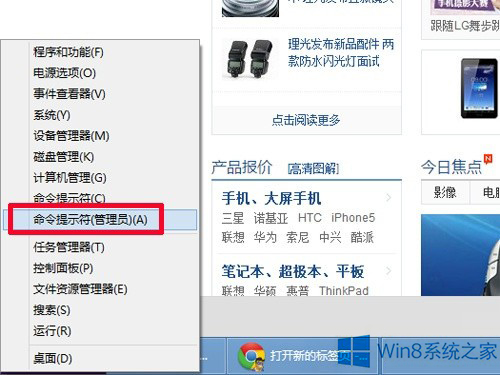
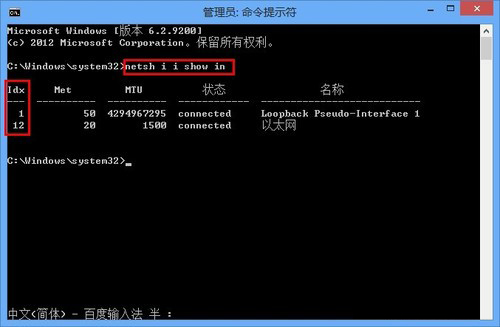
輸入指令:
netsh interface ipv4 show interfaces
找到連線中網路介面 (如「乙太網路」、「Wi-Fi」) 對應的 Idx 數值 (如 12)。
語法:netsh interface ipv4 add neighbors <Idx> <閘道器IP> <閘道器MAC>
netsh interface ipv4 add neighbors 12 192.168.1.1 D0-27-88-C9-7C-A4
參數說明:
12:步驟 2 取得的介面 Idx。192.168.1.1:路由器/閘道器 IP 位址 (執行 ipconfig 查看「預設閘道」)。D0-27-88-C9-7C-A4:閘道器真實 MAC 位址 (路由器底部標籤、管理介面、或 arp -a 觀察正常時的對應)。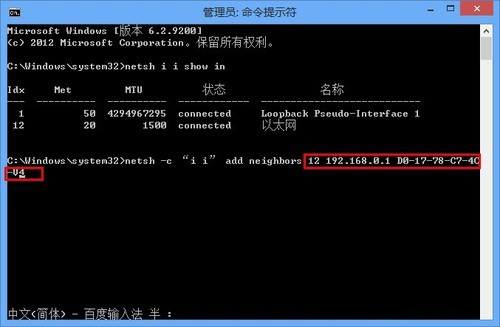
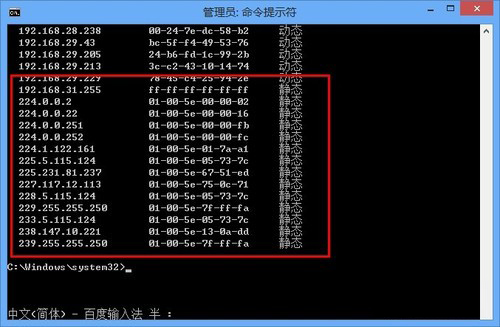
輸入 arp -a,檢查介面 192.168.1.1 對應 MAC 是否為剛設定值,且類型顯示 靜態 (Static)。
netsh interface ipv4 delete neighbors 12 192.168.1.1
執行後重新開機生效。
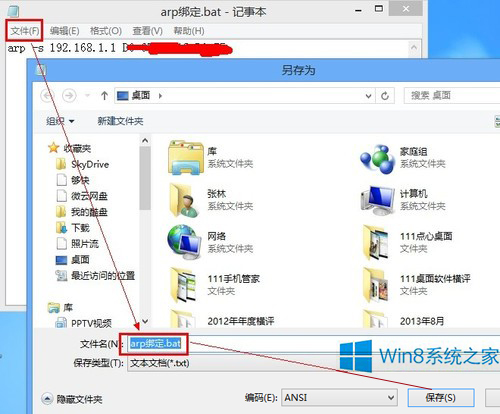
ARP_Bind.bat@echo off arp -s 192.168.1.1 D0-27-88-C9-7C-A4 echo ARP 靜態綁定完成:192.168.1.1 - D0-27-88-C9-7C-A4 pause
ARP_Bind.bat (所有檔案類型)。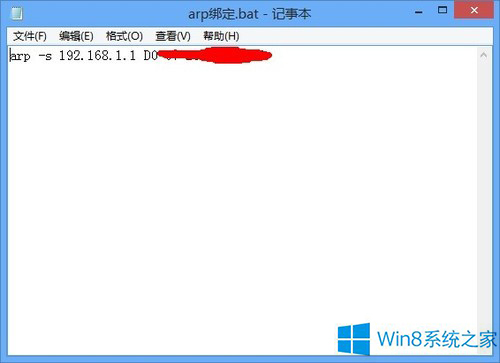
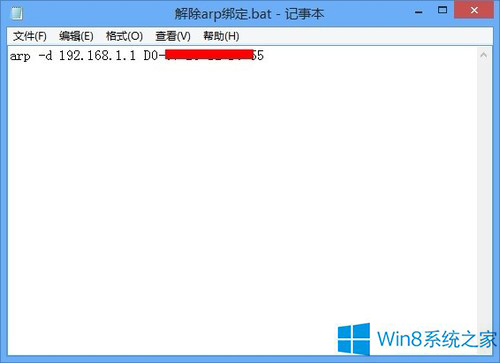
ARP_Unbind.bat@echo off arp -d 192.168.1.1 echo ARP 綁定已解除:192.168.1.1 pause
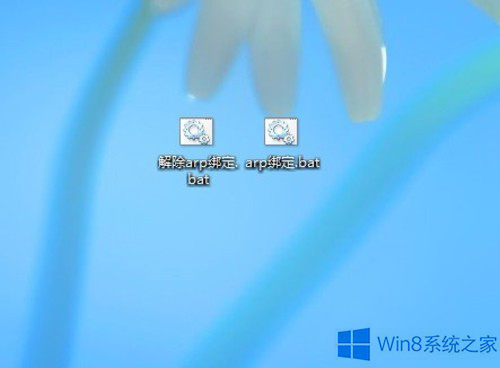
ARP_Bind.bat (右鍵 → 「以系統管理員身分執行」)。ARP_Unbind.bat。shell:startup) 實現開機自動綁定。| 概念 | 說明 |
|---|---|
| ARP 協定 | IP → MAC 位址解析,無驗證機制,任何主機可發送偽造 ARP 回應 |
| ARP 攻擊 | 攻擊者持續發送偽造 ARP: → 受害者 ARP 快取:閘道 IP → 攻擊者 MAC → 閘道 ARP 快取:受害者 IP → 攻擊者 MAC → 雙向流量經攻擊者機器 (中間人攻擊) |
| 靜態綁定防護 | 手動在本機 ARP 快取寫入「閘道 IP → 真實閘道 MAC」並標記為靜態,拒絕動態更新覆蓋 |
| 局限性 | 僅保護本機不被誤導;無法阻止攻擊者對閘道/其他主機投毒;更換網路/路由器需重新綁定 |
ip arp inspection vlan、H3C arp detection 等,從網路基礎設施層面阻斷偽造 ARP。arp -a:發現閘道 MAC 異常變動即為攻擊徵兆。掌握 Windows 8 ARP 靜態綁定技巧,配合網路層面防護,讓您在咖啡廳、公司、學校等共享網路環境中安心上網!