檔案/資料夾「安全性」頁籤出現無法解析的 SID (如 `S-1-5-21-2000478354-1390067357-725345543-1003`),通常因舊系統遺留帳戶被刪除、跨電腦移動 NTFS 磁碟、域帳戶脫域導致。本文提供兩種移除方法,推薦方法二 (直接移除 ACE) 更簡潔有效。
現象
- 安全性頁籤顯示長串 SID,無法解析為使用者/群組名稱。
- 無法透過介面編輯/移除該項目 (部分介面無「擁有者」標籤)。
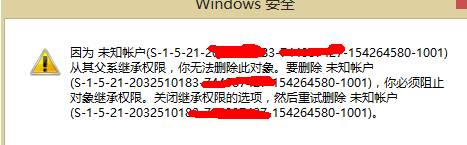
方法一:取得擁有權 → 修改權限 (傳統流程,Win8 介面調整較複雜)
- 右鍵分區/資料夾 → 「內容」 → 「安全性」 → 「進階」。
- 「擁有者」標籤 → 「編輯」 → 選擇 `Administrators` 群組 → 勾選「取代子容器和物件的擁有者」 → 套用。
- 「權限」標籤 → 「變更權限」 → 勾選「將此物件繼承的權限項目...」 → 套用。
- 回安全性頁籤 → 「編輯」 → 選中未知 SID → 移除。
**缺點**:Win8/8.1/10/11 「進階安全性設定」介面重設計,「擁有者」與「權限」分離於不同標籤,操作步驟繁瑣,且部分情況無法移除殘留 ACE。
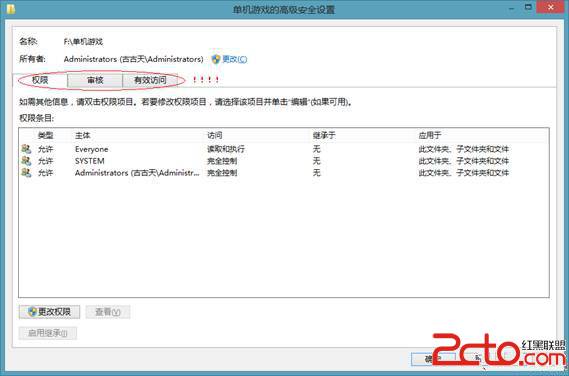
方法二:直接移除 ACE (推薦,簡單有效) ⭐
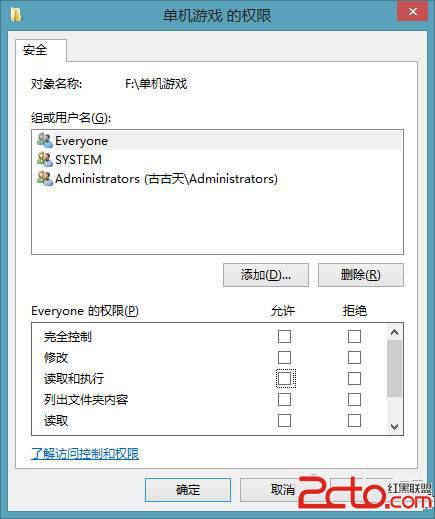
- 右鍵分區/資料夾 → 「內容」 → 「安全性」 → 「編輯」。
- 在群組或使用者名稱清單中選中該未知 SID。
- 下方權限欄位:**將所有核取方塊 (完全控制、修改、讀取與執行、列出資料夾內容、讀取、寫入) 全部取消勾選**。
- 點擊 「套用」 → 確認提示 → 「確定」。
- 重新開啟「安全性」頁籤,該 SID 已消失。
原理解析
- NTFS ACL 由存取控制項目 (ACE) 組成,每個 ACE = SID + 存取遮罩 (允許/拒絕權限)。
- 當 ACE 的所有權限位元均為 0 (無任何允許/拒絕),Windows 會自動視為無效 ACE 並從介面隱藏/清除。
- 此操作**不改變擁有者、不影響其他 ACE、不需遞迴傳播**,風險極低。
後續建議
- 若大量資料夾遺留未知 SID,可用 `icacls` 批次清除:
icacls "D:\Data" /remove "S-1-5-21-..." /t /c /q
# /t 遞迴 /c 繼續忽略錯誤 /q 安靜模式
- 定期檢查關鍵資料目錄 ACL,避免殘留 SID 導致備份/同步/遷移工具報錯。