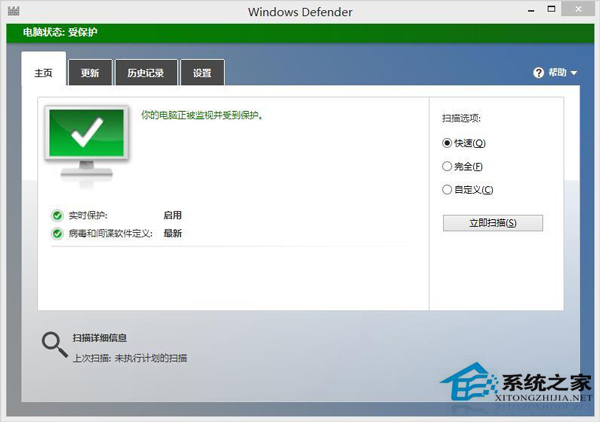
Windows 8.1 內建 Windows Defender 若提示「程式檔案損毀」或服務無法啟動,通常是系統檔案受損或登錄表服務鍵值遺失。以下提供標準修復流程:
sfc /scannow,等待掃描修復完成(可能需數分鐘,進度條卡住請耐心等待)。同樣在管理員命令提示字元中,複製貼上以下完整指令並按 Enter(指令較長,請確保完整貼上):
reg export "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend" %Public%\Desktop\Reg_WD備份.reg & echo Windows Registry Editor Version 5.00 > %temp%\Reg_WD.reg & echo. >> %temp%\Reg_WD.reg & echo [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend] >> %temp%\Reg_WD.reg & echo "DisplayName"="@%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310" >> %temp%\Reg_WD.reg & echo "ErrorControl"=dword:00000001 >> %temp%\Reg_WD.reg & echo "ImagePath"=hex(2):22,00,25,00,50,00,72,00,6f,00,67,00,72,00,61,00,6d,00,46,00,69,00,6c,00,65,00,73,00,25,00,5c,00,57,00,69,00,6e,00,64,00,6f,00,77,00,73,00,20,00,44,00,65,00,66,00,65,00,6e,00,64,00,65,00,72,00,5c,00,4d,00,73,00,4d,00,70,00,45,00,6e,00,67,00,2e,00,65,00,78,00,65,00,22,00,00,00 >> %temp%\Reg_WD.reg & echo "Start"=dword:00000002 >> %temp%\Reg_WD.reg & echo "Type"=dword:00000010 >> %temp%\Reg_WD.reg & echo "Description"="@%ProgramFiles%\Windows Defender\MpAsDesc.dll,-240" >> %temp%\Reg_WD.reg & echo "DependOnService"=hex(7):52,00,70,00,63,00,53,00,73,00,00,00,00,00 >> %temp%\Reg_WD.reg & echo "ObjectName"="LocalSystem" >> %temp%\Reg_WD.reg & echo "ServiceSidType"=dword:00000001 >> %temp%\Reg_WD.reg & echo "RequiredPrivileges"=hex(7):53,00,65,00,4c,00,6f,00,61,00,64,00,44,00,72,00,69,00,76,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,49,00,6d,00,70,00,65,00,72,00,73,00,6f,00,6e,00,61,00,74,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,42,00,61,00,63,00,6b,00,75,00,70,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,52,00,65,00,73,00,74,00,6f,00,72,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,44,00,65,00,62,00,75,00,67,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,43,00,68,00,61,00,6e,00,67,00,65,00,4e,00,6f,00,74,00,69,00,66,00,79,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,53,00,65,00,63,00,75,00,72,00,69,00,74,00,79,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,53,00,68,00,75,00,74,00,64,00,6f,00,77,00,6e,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,49,00,6e,00,63,00,72,00,65,00,61,00,73,00,65,00,51,00,75,00,6f,00,74,00,61,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,41,00,73,00,73,00,69,00,67,00,6e,00,50,00,72,00,69,00,6d,00,61,00,72,00,79,00,54,00,6f,00,6b,00,65,00,6e,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,54,00,63,00,62,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,53,00,79,00,73,00,74,00,65,00,6d,00,45,00,6e,00,76,00,69,00,72,00,6f,00,6e,00,6d,00,65,00,6e,00,74,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,00,00 >> %temp%\Reg_WD.reg & echo "FailureActions"=hex:80,51,01,00,00,00,00,00,01,00,00,00,03,00,00,00,14,00,00,00,01,00,00,00,64,00,00,00,03,00,00,00,64,00,00,00,00,00,00,00,64,00,00,00 >> %temp%\Reg_WD.reg & echo "LaunchProtected"=dword:00000003 >> %temp%\Reg_WD.reg & echo "FailureCommand"="C:\WINDOWS\system32\mrt.exe /EHB /ServiceFailure "CAMP=4.6.305.0;approximate- Engine=1.1.11202.0;AVSIG=1.189.1057.0;ASSIG=1.189.1057.0" /q" >> %temp%\Reg_WD.reg & echo. >> %temp%\Reg_WD.reg & echo [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend\Security] >> %temp%\Reg_WD.reg & echo "Security"=hex:01,00,14,80,f4,00,00,00,00,01,00,00,14,00,00,00,30,00,00,00,02,00,1c,00,01,00,00,00,02,80,14,00,ff,01,0f,00,01,01,00,00,00,00,00,01,00,00,00,00,02,00,c4,00,07,00,00,00,00,00,18,00,9d,01,02,00,01,02,00,00,00,00,00,05,20,00,00,00,21,02,00,00,00,00,14,00,9d,01,02,00,01,01,00,00,00,00,00,05,12,00,00,00,00,00,18,00,9d,01,02,00,01,02,00,00,00,00,00,05,20,00,00,00,20,02,00,00,00,00,14,00,9d,01,02,00,01,01,00,00,00,00,00,05,04,00,00,00,00,00,14,00,9d,01,02,00,01,01,00,00,00,00,00,05,06,00,00,00,00,00,28,00,ff,01,0f,00,01,06,00,00,00,00,00,05,50,00,00,00,b5,89,fb,38,19,84,c2,cb,5c,6c,23,6d,57,00,77,6e,c0,02,64,87,00,00,28,00,ff,01,0f,00,01,06,00,00,00,00,00,05,50,00,00,00,bf,55,08,72,3b,e0,28,d0,89,79,4b,f8,91,89,6e,7c,40,25,ec,f4,01,01,00,00,00,00,00,05,12,00,00,00,01,01,00,00,00,00,00,05,12,00,00,00 >> %temp%\Reg_WD.reg & reg import %temp%\Reg_WD.reg執行完成後,在「服務」(services.msc)中啟用「Windows Defender」服務。
桌面會產生 Reg_WD備份.reg,未來若再發生相同問題,雙擊匯入即可快速修復。建議定期建立系統還原點,避免安全性服務損毀。