Windows Defender 服務無法啟動、提示程式檔案損毀,通常是註冊表鍵值遺失或系統檔案受損所致。本文提供兩階段修復方案:先掃描系統檔案,再匯入完整的 Defender 服務註冊表定義。
sfc /scannow 並按 Enter,耐心等待掃描修復完成(進度條卡住時請勿中斷)。reg export "HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend" "%Public%\Desktop\Reg_WD備份.reg" & echo Windows Registry Editor Version 5.00 > "%temp%\Reg_WD.reg" & echo. >> "%temp%\Reg_WD.reg" & echo [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend] >> "%temp%\Reg_WD.reg" & echo "DisplayName"="@%ProgramFiles%\Windows Defender\MpAsDesc.dll,-310" >> "%temp%\Reg_WD.reg" & echo "ErrorControl"=dword:00000001 >> "%temp%\Reg_WD.reg" & echo "ImagePath"=hex(2):22,00,25,00,50,00,72,00,6f,00,67,00,72,00,61,00,6d,00,46,00,69,00,6c,00,65,00,73,00,25,00,5c,00,57,00,69,00,6e,00,64,00,6f,00,77,00,73,00,20,00,44,00,65,00,66,00,65,00,6e,00,64,00,65,00,72,00,5c,00,4d,00,73,00,4d,00,70,00,45,00,6e,00,67,00,2e,00,65,00,78,00,65,00,22,00,00,00 >> "%temp%\Reg_WD.reg" & echo "Start"=dword:00000002 >> "%temp%\Reg_WD.reg" & echo "Type"=dword:00000010 >> "%temp%\Reg_WD.reg" & echo "Description"="@%ProgramFiles%\Windows Defender\MpAsDesc.dll,-240" >> "%temp%\Reg_WD.reg" & echo "DependOnService"=hex(7):52,00,70,00,63,00,53,00,73,00,00,00,00,00 >> "%temp%\Reg_WD.reg" & echo "ObjectName"="LocalSystem" >> "%temp%\Reg_WD.reg" & echo "ServiceSidType"=dword:00000001 >> "%temp%\Reg_WD.reg" & echo "RequiredPrivileges"=hex(7):53,00,65,00,4c,00,6f,00,61,00,64,00,44,00,72,00,69,00,76,00,65,00,72,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,49,00,6d,00,70,00,65,00,72,00,73,00,6f,00,6e,00,61,00,74,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,42,00,61,00,63,00,6b,00,75,00,70,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,52,00,65,00,73,00,74,00,6f,00,72,00,65,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,44,00,65,00,62,00,75,00,67,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,43,00,68,00,61,00,6e,00,67,00,65,00,4e,00,6f,00,74,00,69,00,66,00,79,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,53,00,68,00,75,00,74,00,64,00,6f,00,77,00,6e,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,49,00,6e,00,63,00,72,00,65,00,61,00,73,00,65,00,51,00,75,00,6f,00,74,00,61,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,41,00,73,00,73,00,69,00,67,00,6e,00,50,00,72,00,69,00,6d,00,61,00,72,00,79,00,54,00,6f,00,6b,00,65,00,6e,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,54,00,63,00,62,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,53,00,65,00,53,00,79,00,73,00,74,00,65,00,6d,00,45,00,6e,00,76,00,69,00,72,00,6f,00,6e,00,6d,00,65,00,6e,00,74,00,50,00,72,00,69,00,76,00,69,00,6c,00,65,00,67,00,65,00,00,00,00,00 >> "%temp%\Reg_WD.reg" & echo "FailureActions"=hex:80,51,01,00,00,00,00,00,01,00,00,00,03,00,00,00,14,00,00,00,01,00,00,00,64,00,00,00,03,00,00,00,64,00,00,00,00,00,00,00,64,00,00,00 >> "%temp%\Reg_WD.reg" & echo "LaunchProtected"=dword:00000003 >> "%temp%\Reg_WD.reg" & echo "FailureCommand"="C:\WINDOWS\system32\mrt.exe /EHB /ServiceFailure "CAMP=4.6.305.0;approximate- Engine=1.1.11202.0;AVSIG=1.189.1057.0;ASSIG=1.189.1057.0" /q" >> "%temp%\Reg_WD.reg" & echo. >> "%temp%\Reg_WD.reg" & echo [HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\WinDefend\Security] >> "%temp%\Reg_WD.reg" & echo "Security"=hex:01,00,14,80,f4,00,00,00,00,01,00,00,14,00,00,00,30,00,00,00,02,00,1c,00,01,00,00,00,02,80,14,00,ff,01,0f,00,01,01,00,00,00,00,00,01,00,00,00,00,02,00,c4,00,07,00,00,00,00,00,18,00,9d,01,02,00,01,02,00,00,00,00,00,05,20,00,00,00,21,02,00,00,00,00,14,00,9d,01,02,00,01,01,00,00,00,00,00,05,12,00,00,00,00,00,18,00,9d,01,02,00,01,02,00,00,00,00,00,05,20,00,00,00,20,02,00,00,00,00,14,00,9d,01,02,00,01,01,00,00,00,00,00,05,04,00,00,00,00,00,14,00,9d,01,02,00,01,01,00,00,00,00,00,05,06,00,00,00,00,00,28,00,ff,01,0f,00,01,06,00,00,00,00,00,05,50,00,00,00,b5,89,fb,38,19,84,c2,cb,5c,6c,23,6d,57,00,77,6e,c0,02,64,87,00,00,28,00,ff,01,0f,00,01,06,00,00,00,00,00,05,50,00,00,00,bf,55,08,72,3b,e0,28,d0,89,79,4b,f8,91,89,6e,7c,40,25,ec,f4,01,01,00,00,00,00,05,12,00,00,00,01,01,00,00,00,00,00,05,12,00,00,00 >> "%temp%\Reg_WD.reg" & reg import "%temp%\Reg_WD.reg"services.msc 啟動 Windows Defender 服務即可。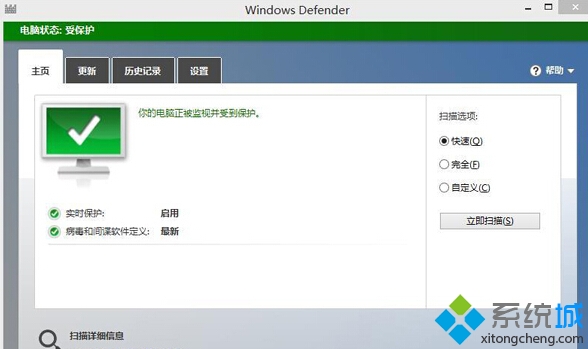
小提示: 桌面會自動產生 Reg_WD備份.reg 與 Reg_WD.reg,未來若再發生同樣問題,直接雙擊 Reg_WD.reg 匯入即可快速修復。
Win8 ClearType 文字微調失敗怎麼辦?登錄表重置還原預設完整教學
Win8 網頁開啟慢?調整 QOS 預留頻寬從 80% 降至 20% 實測提速
Windows 8.1 升級 Win10 出現 0xc1900101-0x40017 錯誤?完整解決方案
Win 8 設定桌面鎖定畫面壁紙 透過電腦設定→鎖定畫面選擇圖片
Windows 8.1 Update 更新後黑屏怎麼辦?原因分析與應對方案
Windows 8 語言與輸入法設定完整指南:新增語言、調整優先序、手寫辨識、快捷鍵切換
Windows Defender 實戰上手:零設定、隨 Windows Update 自動更新病毒碼、無第三方防毒自動啟用
將 Win8 系統安裝到 USB 儲存裝置 (Windows To Go) 完整教學:Win$Man 工具、16GB+ USB、可攜帶系統