IPv6 全稱為 Internet Protocol Version 6,是繼 IPv4 之後的下一代網際網路協定。IPv6 功能豐富,那麼在 Windows 7 系統中該如何善用 IPv6 協定呢?本文將為您詳細介紹 Win7 系統下 IPv6 協定的核心應用場景。
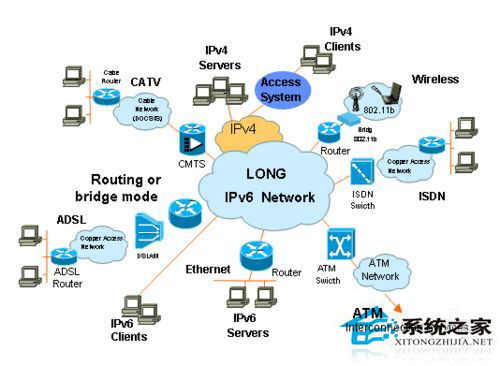
關於 DirectAccess 這項網路應用,有幾點關鍵說明:
首先,DirectAccess 專為企業用戶設計。 相較於 Windows Server 2008 R2 結合 IPv6 與 IPSec 實現的傳統 VPN,Win7 企業版與旗艦版內建的 DirectAccess VPN 能更有效防止駭客利用 Firesheep 等工具竊取網路資料,安全性大幅提升。
其次,DirectAccess 可與網路存取保護 (NAP) 整合。 NAP 系統會自動檢查遠端終端安裝的軟體是否為最新版本,以及是否套用了相符的安全策略。必要時,系統管理員可設定 NAP 自動更新遠端終端軟體版本、部署新安全策略。這意味著在 DirectAccess 與 NAP 協同運作下,不僅能阻擋不符合安全相容性的遠端終端存取區域網路,還能自動為其修補漏洞、安裝企業認可的防毒軟體用戶端、調整安全策略設定,最後再允許該終端接入內部系統。這項整合功能可謂系統管理員的福音,僅需在本地端配置,即可輕鬆管理遠端終端並維護系統安全。
此功能透過區隔企業內網資料與外網資料流來實現。在 DirectAccess 環境中,只有企業網路資料會經由企業伺服器傳遞,而員工瀏覽網頁、觀看影片等非業務流量仍走企業網關。這帶來的顯著變化是 Win7 用戶端與企業資料中心間的資料傳輸速度明顯提升。遠端 Win7 用戶不再像傳統 VPN 模式下那樣需等待許久才能取得資料中心回應,資料中心交換器也不會浪費頻寬處理非業務流量。而在傳統 VPN 模式中,所有流量均須經過企業網關,效率較低。
啟用 DirectAccess 時,無須擔心 IPv6 是否已在運行。因為 Win7 和 Server 2008 R2 均支援 IP-HTTPS,這是一種穿隧協定,能將 IPv6 封包隱藏在基於 IPv4 的 HTTPS 連線中。若您身處 IPv4 網路環境(如飯店、咖啡廳、會議中心的公共網路),可以管理員身分登入系統,依下列步驟操作,確保所有遠端 Win7 用戶在使用 IP-HTTPS 時預設啟用「強制通道」選項:
以上即為 Win7 系統下 IPv6 協定的主要用途。雖然 IPv4 目前仍為主流,但 IPv6 的優勢不容忽視,尤其在企業遠端管理與網路效能優化上展現獨特價值。