RDP 預設埠 3389 為自動掃描暴力破解首選目標。修改連接埠可大幅降低被掃描攻擊機率。本文說明登錄編輯器同步修改兩個關鍵機碼 PortNumber 的標準流程,適用 XP/Server 2003/Vista/7/8/10/11 及對應 Server 版本。
修改步驟
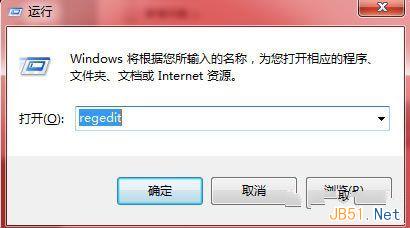
- Win+R →
regedit → Enter。
- 定位並修改以下兩個機碼的
PortNumber (預設十六進位 0xD3D = 十進位 3389):**務必選擇「十進位」輸入新埠號 (如 54321)**。
機碼 1:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\Wds\rdpwd\Tds\tcp\PortNumber
機碼 2:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\PortNumber
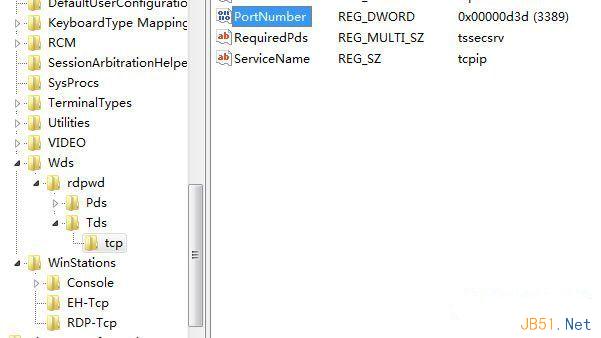
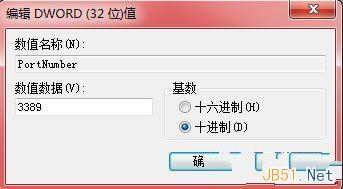
- 重新開機生效。
客戶端連線指定埠號
mstsc →「電腦」欄輸入 IP:新埠號 (如 192.168.1.20:54321) 或 電腦名稱:新埠號 → 連線。
防火牆同步開放新埠
- Windows 防火牆 →「進階設定」→「輸入規則」→「新增規則」→「連接埠」→ TCP → 特定本機連接埠
54321 → 允許連線 → 所有設定檔 → 命名「RDP Custom Port」→ 完成。
- 前端路由器/防火牆同樣需埠轉發 (Port Forwarding) 新埠號至伺服器內網 IP。
版本差異補充
- XP/Server 2003:單用戶/多用戶差異僅在授權,登錄機碼相同。
- Vista/7/8/10/11:同上,但建議同時啟用 NLA (網路層級驗證) 加強安全。
- Server 2008 R2+:可透過「遠端桌面工作階段主機設定」GUI 修改埠號 (但登錄法通用)。
- Windows Server 2012+:預設防火牆規則名稱為「遠端桌面 (TCP 輸入)」,需停用舊規則、新增自訂埠規則。
安全性綜合建議
- 修改埠號 ≠ 絕對安全,僅為「安全性隱匿」層級,需搭配:
- 強複雜密碼/帳戶鎖定原則
- NLA 強制驗證
- VPN/RD Gateway 隧道存取
- 限制來源 IP (防火牆/安全性群組)
- 稽核登入事件 (4624/4625) + SIEM 告警
- 定期修補 RDP 相關漏洞 (如 BlueKeep CVE-2019-0708)