Server 2008 預設啟用「IE 增強式安全性設定」(IE ESC),但進階管控仍需群組原則。本文示範兩大核心設定:禁止使用者降低安全等級、禁止檔案下載,構建伺服器端瀏覽防線。
前置條件
- 以管理員身分登入
- 執行
gpedit.msc 開啟本機群組原則編輯器
策略一:鎖定安全性頁籤,防止降低安全等級
- 展開:**使用者設定 → 系統管理範本 → Windows 元件 → Internet Explorer → Internet 控制台**
- 雙擊 「停用 [安全性] 頁面」**
- 選 「已啟用」** → 確定
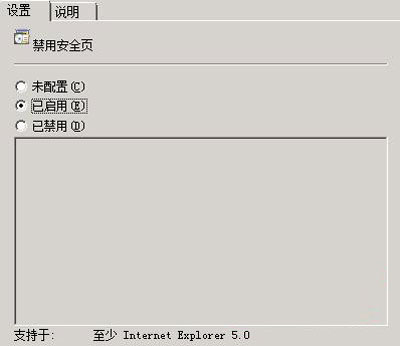
效果: IE 選項中「安全性」頁籤消失,使用者無法調整區域安全等級、自訂層級、新增信任站點等。
策略二:禁止 Internet Explorer 下載檔案
- 展開:**使用者設定 → 系統管理範本 → Windows 元件 → Internet Explorer → 安全性功能 → 限制檔案下載**
- 雙擊 「Internet Explorer 程序」**
- 選 「已啟用」** → 確定
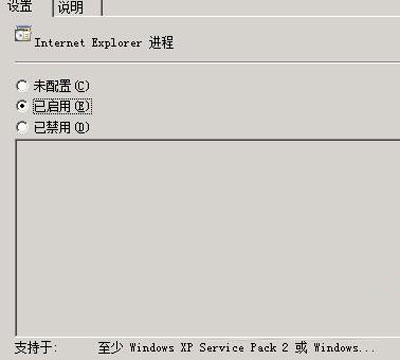
效果: IE 完全無法執行檔案下載(另存新檔、右鍵存圖、ActiveX 安裝等皆被阻擋),有效防止惡意程式、非授權軟體進入伺服器。
進階建議:電腦設定層級同步部署
上述為「使用者設定」,僅影響互動登入用戶。為全面管控(含系統服務、排程工作啟動的 IE 進程),同樣路徑下的 **電腦設定** 節點亦需同步啟用。
IE ESC 與群組原則的協同
- IE ESC(伺服器管理員 → 設定 IE ESC)提供基礎防護:嚴格站點區域、禁用 ActiveX 腳本等
- 群組原則提供**精細、強制、可稽核**的進階管控
- 建議:**兩者同時啟用**,深度防禦
解除管控(維護時臨時開放)
同樣路徑將策略設為「未設定」或「已停用」 → gpupdate /force 或重新登入生效。維護完成後**立即恢復啟用**。
伺服器不應作為日常瀏覽終端。鎖定 IE 安全性、禁止下載,將攻擊面壓縮至最小,是系統管理員的基本功與責任。