網域控制站遷移是網管核心技能。本文記錄將現有 Server 2003 網域環境遷移至 Server 2008 的標準化流程:加入網域 → AD 架構升級 → 推廣為 DC → 角色轉移 → 降級舊 DC,圖文並茂,可作生產環境操作手冊。
DC2003 (Windows Server 2003),持有所有 FSMO 角色DC2008 (Windows Server 2008),已安裝完成、修正 IP/DNS、加入現有網域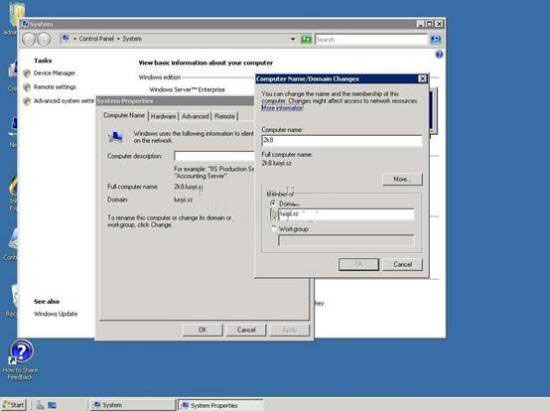
DC2003 (架構主機) 掛載 Server 2008 安裝媒體\sources\adprep 到本地(如 C:\adprep)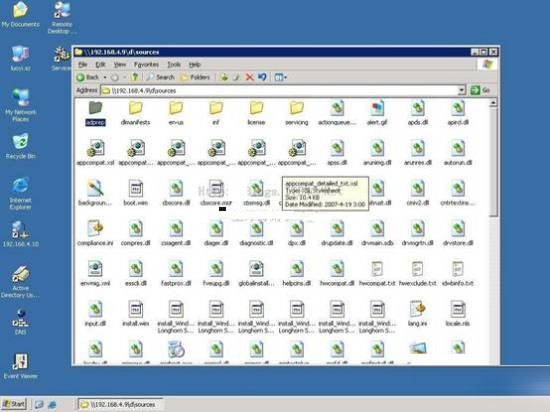
adprep /forestprep
adprep /rodcprep
adprep /domainprep /gpprepadprep /forestprep 成功訊息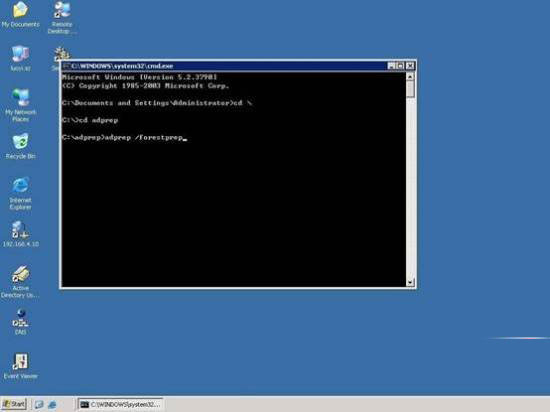
DC2008 執行 dcpromo在 DC2008 依序轉移 5 大角色:
| 角色 | 轉移工具 | 命令/操作 |
|---|---|---|
| 架構主機 | MMC:Active Directory 架構 | 右鍵「Active Directory 架構」→ 操作主機 → 變更 |
| 網域命名主機 | MMC:Active Directory 網域與信任 | 右鍵根節點 → 操作主機 → 變更 |
| PDC 模擬器 | MMC:Active Directory 使用者與電腦 | 右鍵網域根 → 操作主機 → 變更 |
| RID 主機 | 同 PDC 工具 | 同介面切換 RID 標籤 → 變更 |
| 基礎結構主機 | 同 PDC 工具 | 同介面切換基礎結構標籤 → 變更 |
或用 ntdsutil 命令列批次轉移:roles → connections → connect to server DC2008 → transfer pdc / rid / infrastructure / schema / naming master
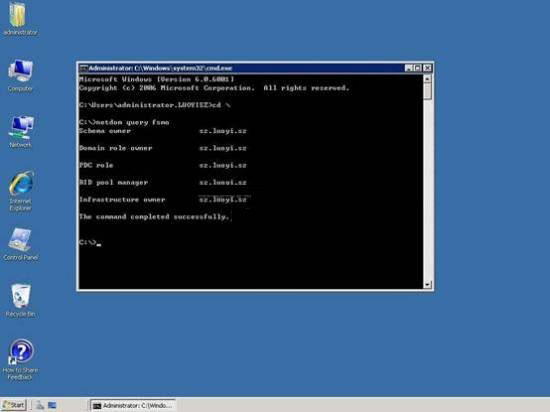
netdom query fsmo 確認 5 角色皆在 DC2008repadmin /replsum、dcdiag /vDC2003 執行 dcpromo 降級為成員伺服器DC2003 網域控制站相關記錄(DNS、站台、子網)DC2003 系統狀態AD 遷移不只是跑幾個精靈,而是「架構升級 → 推廣新 DC → 角色有序轉移 → 驗證複製 → 安全降級」的嚴謹工程。照著標準流程走,零停機、零資料遺失、零風險。