Windows防火牆是Win7內置的網絡安全屏障,正確配置能阻擋未授權訪問、防止惡意軟件外連,又不影響正常網絡應用。本文系統講解防火牆開啟、程序例外、端口規則、入站/出站策略及常見故障排查。
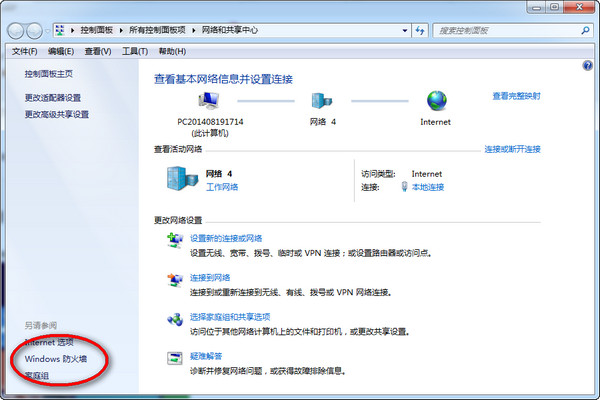
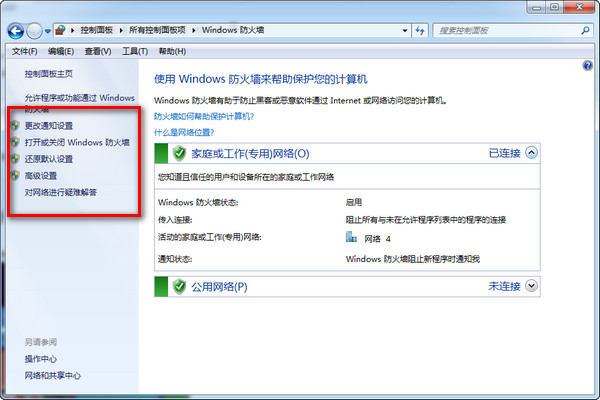
或Win+R → firewall.cpl 直達。
典型必允清單: 系統(系統)、svchost.exe、瀏覽器、下載工具、郵件客戶端、遠程桌面(mstsc)、文件共享、SQL Server、游戲客戶端(Steam/WeGame/遊戲本體)
wf.msc| 節點 | 用途 | 典型場景 |
|---|---|---|
| 入站規則 | 控制外部→本機連接 | 開放80/443/3306/3389端口、阻擋特定IP訪問 |
| 出站規則 | 控制本機→外部連接 | 阻擋流氓軟件上傳隱私、限制瀏覽器只走代理 |
| 連接安全規則 | IPsec加密認證 | 機構內部服務器強制加密通訊 |
| 監視 | 實時查看活動規則/連接 | 排查「為什麼連不上/被阻擋」 |
80 → 下一步Allow HTTP Port 80 → 完成C:\BadApp\bad.exe)| 現象 | 排查步驟 |
|---|---|
| 無法訪問共享/遠程桌面 | 1. 確認「文件和打印機共享」例外已勾專用網絡 2. 高級設置入站規則啟用「遠程桌面」(TCP 3389) 3. 網絡配置文件確為「專用/工作」非「公用」 |
| 特定程序聯網失敗 | 1. 監視→被阻擋的連接 確認是否被出站規則攔截 2. 臨時關閉防火牆測試 3. 添加程序例外/新建允許出站規則 |
| 防火牆服務無法啟動 | 1. services.msc → Windows Firewall / Base Filtering Engine 設置自動並啟動 2. sfc /scannow 修復系統文件 3. 排查第三方安全軟件衝突(建議單一防護) |
| 規則太多管理混亂 | 右鍵規則列表 → 「導出列表」CSV分析 / 定期刪除臨時測試規則 / 命名規範(前綴: Allow_/Block_/App_) |
Win7防火牆:基礎用「允許程序」,進階用「wf.msc高級規則」。入站守門、出站管人,專用網信任、公用網零信任。別裝兩個防火牆打架,定期導出規則審計。配好它,是免費買的企業級網絡安保!