Win7 內建多層防護機制,配合良好習慣可有效防止未授權存取、側錄檔案、竊取隱私。以下提供從網路監控、帳號管理、原則設定到系統重裝的八大防護層級。
防護措施
- 即時監控與斷開可疑連線:
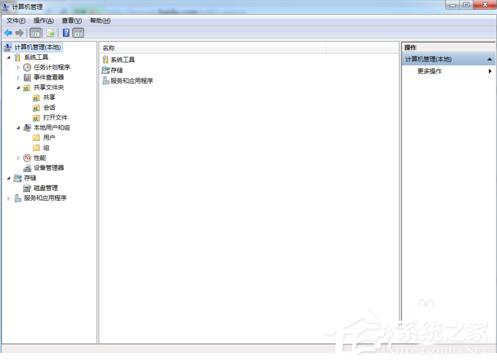
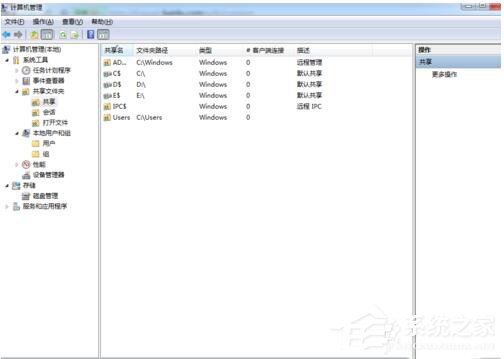
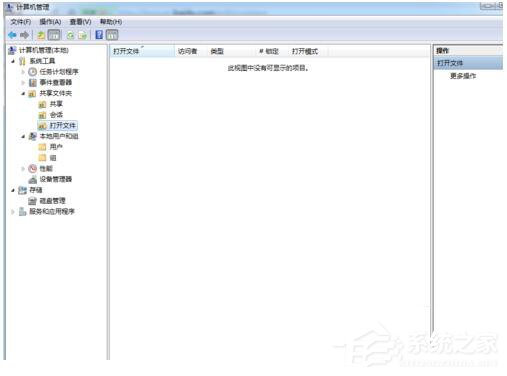
右鍵「電腦」→「管理」→「共用資料夾」→ 查看「共用資料夾」、「工作階段」、「開啟檔案」三大清單。發現陌生 IP/用戶名,右鍵「關閉工作階段」或「關閉開啟檔案」立即斷開。
- 精細控制共用資料夾權限:
僅共用必要資料夾,設定「讀取/寫入」而非「完全控制」,移除不需要的共用。
- 停用 Guest 帳號:
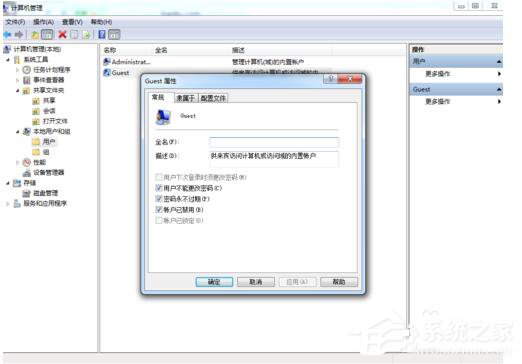
控制台 →「使用者帳戶」→「管理其他帳戶」→ Guest →「關閉 Guest 帳號」。防止匿名存取與提權攻擊。
- 限制匿名存取權限 (群組原則):
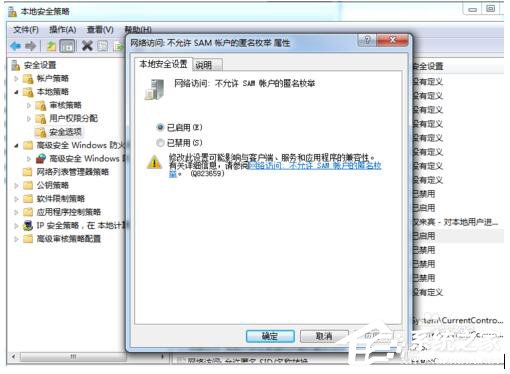
Win+R → gpedit.msc → 電腦設定 → Windows 設定 → 安全性設定 → 本地原則 → 安全性選項 →「網路存取:匿名連線的額外限制」設為「不允許列舉 SAM 帳戶和共用資料夾」。
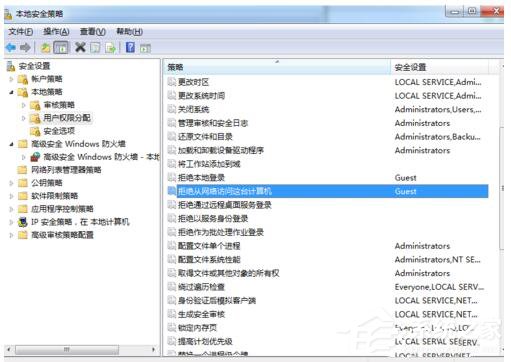
- 拒絕網路存取本機 (群組原則):
同路徑 → 本地原則 → 使用者權利指派 →「拒絕從網路存取這台電腦」→ 加入 Guest、Anonymous Logon 等高風險主體。
- 啟用防火牆並封鎖高危埠:
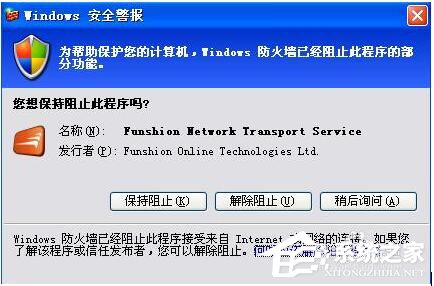
控制台 →「Windows 防火牆」→ 進階設定 → 輸出/輸入規則封鎖 3389 (RDP)、21 (FTP)、25 (SMTP)、135/139/445 (SMB/RPC) 等非必要埠。
- 使用安全瀏覽器與即時防毒:
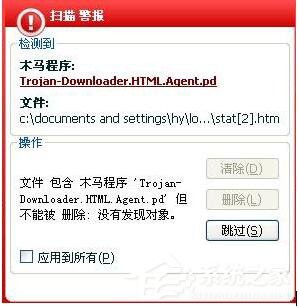
改用 Chrome/Edge + uBlock Origin + HTTPS Everywhere,配合 360/火綿/Windows Defender 即時防護,阻擋網頁木馬、駭客程式。
- 系統受損無法防護時重裝系統:
若系統核心被植入 Rootkit、啟動項被竄改,唯有格式化系統碟全新安裝 Windows 才能徹底淨化。
核心習慣:安裝系統補丁、更新病毒碼、不瀏覽不明網站、不使用盜版軟體、重要資料定期離線備份。技術手段與使用習慣雙管齊下,方能構建可靠防線。