VBS腳本病毒(典型變種「暴風一號」)通過U盤、移動硬盤傳播,將文件夾偽裝為快捷方式、生成 Autorun.inf 與亂碼 .vbs 文件,導致「我的電腦」無法打開、磁盤雙擊無反應、隱藏文件設置失效。本文提供註冊表修復 + 批處理腳本深度查殺的完整解決方案。
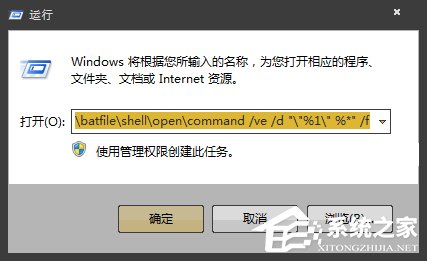
Autorun.inf 和 8位數字命名的 .vbs 文件.lnk 快捷方式按 Win+R 打開運行,輸入以下命令並回車(可複製粘貼):
reg add HKCR\batfile\shell\open\command /ve /d "\"%1\" %*" /f
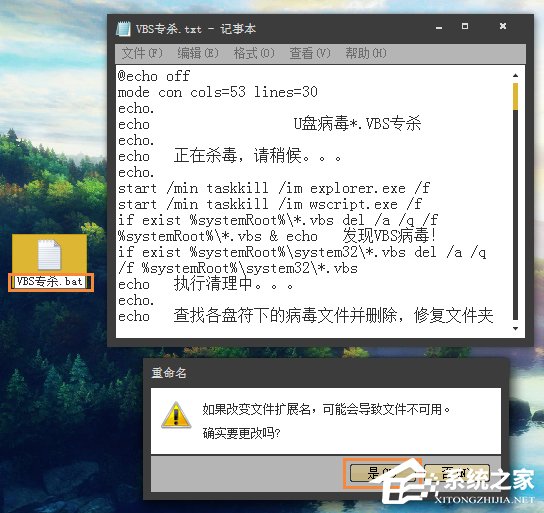
kill_vbs.bat@echo off
mode con cols=53 lines=30
echo.
echo U盤病毒*.VBS專殺
echo.
echo 正在殺毒,請稍候。。。
echo.
start /min taskkill /im explorer.exe /f
start /min taskkill /im wscript.exe /f
if exist %systemRoot%\*.vbs del /a /q /f %systemRoot%\*.vbs & echo 發現VBS病毒!
if exist %systemRoot%\system32\*.vbs del /a /q /f %systemRoot%\system32\*.vbs
echo 執行清理中。。。
echo.
echo 查找各盤符下的病毒文件並刪除,修復文件夾顯示
for %%i in (c,d,e,f,g,h,i,j,k,l,m,n,o,p,q,r,s,t,u,v,w,x,y,z) do if exist %%i:\* cd /d %%i:\ && dir /a:d /b >list.txt & if exist *.inf del /a /q /f *.inf & if exist *.vbs del /a /q /f *.vbs & for /f "tokens=*" %%j in (list.txt) do attrib -s -h "%%j" & if exist %%j.lnk del /F /q %%j.lnk
for %%k in (c,d,e,f,g,h,i,j,k,l,m,n,o,p,q,r,s,t,u,v,w,x,y,z) do if exist %%k:\list.txt del %%k:\list.txt
echo.
echo 病毒清理完畢,執行修復工作。。。
echo.
echo 刪除病毒啟動鍵
start /min reg delete HKLM\Software\Microsoft\Windows NT\CurrentVersion\Windows /v load /f
echo 修復IE打開方式
start /min reg add HKCR\Applications\iexplore.exe\shell\open\command /ve /d "\"C:\Program Files\Internet Explorer\IEXPLORE.EXE\" %1" /f
start /min reg add HKCR\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\shell\OpenHomePage\Command /ve /d "\"C:\Program Files\Internet Explorer\iexplore.exe\"" /f
start /min reg add HKLM\SOFTWARE\Classes\CLSID\{871C5380-42A0-1069-A2EA-08002B30309D}\shell\OpenHomePage\Command /ve /d "\"C:\Program Files\Internet Explorer\iexplore.exe\"" /f
echo 修復文件打開方式
start /min reg add HKCR\batfile\shell\open\command /ve /d "\"%1\" %*" /f
start /min reg add HKCR\cmdfile\shell\open\command /ve /d "\"%1\" %*" /f
start /min reg add HKCR\hlpfile\shell\open\command /ve /d "winhlp32.exe %1" /f
start /min reg add HKCR\inffile\shell\open\command /ve /d "NOTEPAD.EXE %1" /f
start /min reg add HKCR\inifile\shell\open\command /ve /d "NOTEPAD.EXE %1" /f
start /min reg add HKCR\regfile\shell\open\command /ve /d "regedit.exe %1" /f
start /min reg add HKCR\txtfile\shell\open\command /ve /d "NOTEPAD.EXE %1" /f
start /min reg add HKLM\SOFTWARE\Classes\cmdfile\shell\open\command /ve /d "\"%1\" %*" /f
start /min reg add HKLM\SOFTWARE\Classes\hlpfile\shell\open\command /ve /d "winhlp32.exe %1" /f
start /min reg add HKLM\SOFTWARE\Classes\inffile\shell\open\command /ve /d "NOTEPAD.EXE %1" /f
start /min reg add HKLM\SOFTWARE\Classes\inifile\shell\open\command /ve /d "NOTEPAD.EXE %1" /f
start /min reg add HKLM\SOFTWARE\Classes\regfile\shell\open\command /ve /d "regedit.exe %1" /f
start /min reg add HKLM\SOFTWARE\Classes\txtfile\shell\open\command /ve /d "NOTEPAD.EXE %1" /f
::修復"我的電腦"打開方式(類ID不統一,需遍歷查找)
echo 廢除系統自動運行
start /min reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer /v NoDriveTypeAutoRun /t REG_DWORD /d 0x9D /f
echo 顯示隱藏文件及文件擴展名
start /min reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced /v Hidden /t REG_DWORD /d 0x1 /f
start /min reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced /v SuperHidden /t REG_DWORD /d 0x0 /f
start /min reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced /v ShowSuperHidden /t REG_DWORD /d 0x1 /f
start /min reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced /v HideFileExt /t REG_DWORD /d 0x0 /f
start /min reg add HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\SHOWALL /v CheckedValue /t REG_DWORD /d 0x1 /f
start /min reg add HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Advanced\Folder\Hidden\NOHIDDEN /v CheckedValue /t REG_DWORD /d 0x2 /f
echo 修復"我的電腦"打開方式
start /min /wait reg export HKCR\clsid c:\classID.reg
type c:\classID.reg > c:\classID.txt
del /q c:\classID.reg
for /f "eol=@ tokens=3,4* delims=\" %%i in (c:\classID.txt) do if /i %%k==explore\command] start /min reg export HKCR\clsid\%%i\shell\open\command backup1.reg & start /min reg add HKCR\clsid\%%i\shell\open\command /ve /d "%SystemRoot%\Explorer.exe /idlist,%I,%L" /f & start /min reg export HKCR\clsid\%%i\shell\explore\command backup2.reg & start /min reg add HKCR\clsid\%%i\shell\explore\command /ve /d "%SystemRoot%\Explorer.exe /e,/idlist,%I,%L" /f & start /min reg export HKLM\SOFTWARE\Classes\clsid\%%i\shell\open\command backup3.reg & start /min reg add HKLM\SOFTWARE\Classes\clsid\%%i\shell\open\command /ve /d "%SystemRoot%\Explorer.exe /idlist,%I,%L" /f & start /min reg export HKLM\SOFTWARE\Classes\clsid\%%i\shell\explore\command backup4.reg & start /min reg add HKLM\SOFTWARE\Classes\clsid\%%i\shell\explore\command /ve /d "%SystemRoot%\Explorer.exe /e,/idlist,%I,%L" /f
del /q c:\classID.txt
echo.
echo 修復完畢,重啟Explorer.exe
start explorer.exe
echo.
echo 查殺完畢
echo.
@pause
Autorun.inf 免疫文件夾防止再次感染特别提醒:批處理腳本會刪除所有盤符根目錄下的 .vbs 和 .inf 文件,若有合法腳本請提前備份。腳本中的 IE 路徑針對 32 位系統,64 位系統請將 Program Files 改為 Program Files (x86)。若不敢運行腳本,可使用「大勢至USB監控」等專殺工具圖形化操作。