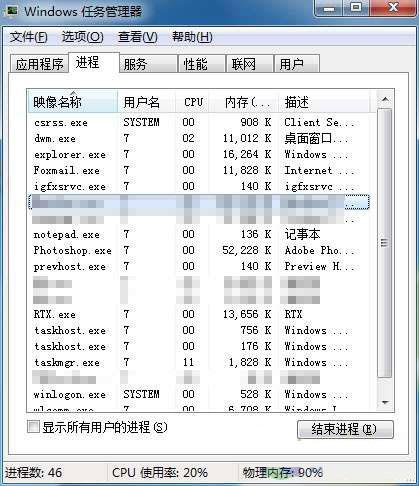
工作管理員「進程」分頁僅顯示當前使用者會話的可見進程,大量系統服務、驅動程式、背景代理程式隱藏不見。內建 msinfo32 (系統資訊) → 「軟體環境」→「正在執行的工作」列出**所有載入模組的進程**,含 SYSTEM 權限、服務宿主、核心驅動關聯執行緒,是發現隱藏後台程式、惡意軟體殘留、資源佔用真兇的利器。
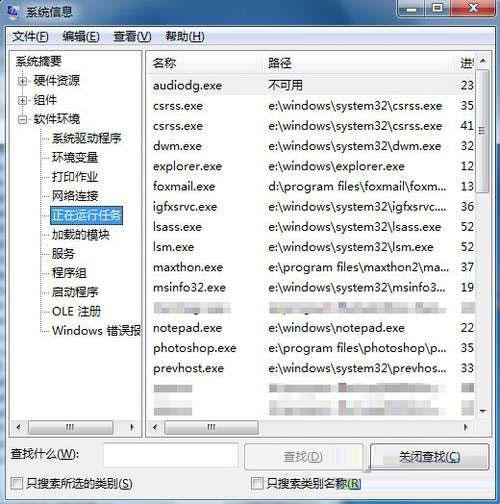
msinfo32 → Enter。| 工具 | 可見範圍 | 詳細度 | 攜帶性 | 學習曲線 |
|---|---|---|---|---|
| 工作管理員 | 當前會話使用者進程 + 部分系統進程 (勾選「顯示所有使用者進程」) | 基礎 (CPU/記憶體/磁碟/網路) | 內建 | 低 |
| msinfo32 (正在執行的工作) | **所有載入模組的進程** (含核心模式驅動關聯、服務宿主子進程) | 中 (路徑、版本、製造商、PID) | 內建、無需安裝 | 低 |
| Process Explorer (Sysinternals) | 全系統進程樹、DLL/控制碼/執行緒/TCP 連線/安全性 Token 完整視圖 | 極高 (專業級) | 綠色單檔、需下載 | 中 |
svchost.exe 在 C:\Temp\、lsass.exe 在 C:\Program Files\xxx\)。msinfo32 → 「檔案」→ 「匯出」→ 存為 .txt 或 .nfo,可用文字編輯器/Excel 匯入 (Tab 分隔) 進行離線分析、對比不同時刻快照、建立基線。
msinfo32 是 Win7 系統內建的「X 光眼」,無需安裝、無需管理員權限 (查看受限)、輸出結構化資料。定期匯出建立基線,異常時快速比對,是輕量級主機入侵檢測 (HIDS) 的零成本實踐。