補丁概況
微軟安全響應中心宣佈發布兩個安全公告,修復 Windows 作業系統中的三個漏洞。目前未發現有效攻擊利用代碼。
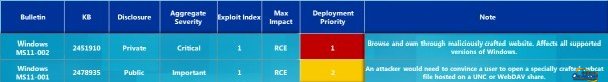
MS11-002(危急級)
- 修復 Microsoft Data Access Components (MDAC) 中的一個「危急」與一個「重要」漏洞。
- 攻擊者誘導用戶瀏覽惡意網頁即可遠程執行代碼,完全控制受害電腦。
- 影響範圍:Windows XP、Server 2003、Vista、Server 2008、Windows 7、Server 2008 R2(含 32/64 位)。
MS11-001(重要級)
- 修復 Windows 備份管理器處理偽造庫文件時的遠程代碼執行漏洞。
- 利用條件較苛刻:需訪問不可信的遠程文件系統或 WebDAV 共享。
- 影響:Vista SP1/SP2(32/64 位)。
未修補的已知問題
此次補丁未包含近期曝光的 IE 0day 漏洞及 Windows 圖形渲染引擎漏洞,用戶需保持警惕,等待後續專項修復。
額外更新
微軟同步更新了層疊樣式表 (CSS) 相關安全公告 2488013,新增一項緩解方案。
建議操作
- 立即通過 Windows Update 或微軟下載中心安裝 MS11-002、MS11-001。
- 企業環境建議先在測試機驗證兼容性後再大規模部署。
- 啟用自動更新,確保後續補丁及時送達。