重灌完成 ≠ 安全開始—— 全新系統最脆弱,五大鋼鐵防線不可少
剛裝好系統時:無補丁、無殺毒、Administrator 密碼為空、預設開啟隱藏共享、系統還原監控全盤。此時連網=裸奔。本文提供五大必做項目,建立基線防護。
1. 不要急著接網—— 先離線打補丁、裝殺毒
- 斷網狀態下:安裝離線補丁包(WSUS Offline Update、微軟官方補丁包)、安裝殺毒軟體並更新病毒碼至最新。
- 重啟驗證無異常後,再接入網路啟用 Windows Update 自動更新。
- 原則:「先免疫,後接觸」。
2. 關閉非系統盤系統還原—— 保護資料盤不被「誤還原」
- 系統還原預設監控所有分區,還原時 D/E 盤資料會倒退丟失。
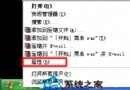
- 操作:Win+Break → 「系統還原」頁籤 → 取消「在所有磁碟機上關閉系統還原」 → 逐一選中 D/E/... 盤 → 「設定」 → 勾選「關閉這個磁碟機上的系統還原」。
- 僅保留 C 盤系統還原,兼顧系統回滾與資料安全。
3. 給 Administrator 設定強密碼—— 封鎖最危險的後門
- Ghost/無人值守安裝常導致 Administrator 密碼為空或弱密碼 (123456)。
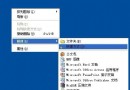
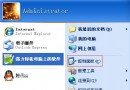
- 操作:右鍵「我的電腦」→「管理」→「本地用戶和群組」→「用戶」→ 右鍵 Administrator → 「設定密碼」→ 輸入 12 字元以上強密碼(大小寫+數字+符號)。
- 同步建議:重命名 Administrator 帳號(安全性原則 → 本地原則 → 安全性選項 → 「帳戶: 重新命名系統管理員帳戶」),增加攻擊者猜解難度。
4. 建立標準用戶作為日常主力—— 權限最小化原則
- 「本地用戶和群組」→「用戶」→ 右鍵空白處 → 「新用戶」→ 設定用戶名/強密碼。
- 雙擊新用戶 → 「隸屬於」頁籤 → 移除所有群組 → 「加入」→ 選 `Users` 或 `Power Users`(需較高權限時)。
- 登出,以新標準用戶登入日常使用。
- 效果:惡意程式無管理員權限,無法修改系統核心區、安裝服務/驅動、竊取系統憑證。系統明顯更穩定、更安全。
5. 切斷預設隱藏共享 (C$, D$, ADMIN$, IPC$)—— 關閉遠程側向移動通道
- 建立 `disshare.bat` 內容:
@echo off
net share C$ /delete
net share D$ /delete
net share E$ /delete
net share ADMIN$ /delete
net share IPC$ /delete
- 複製至 `C:\Windows\System32\GroupPolicy\User\Scripts\Logon\`。
- Win+R → `gpedit.msc` → 「使用者設定 → Windows 設定 → 指令碼(登入/登出)」→ 「登入」→ 「加入」→ 選擇 `disshare.bat`。
- 重啟生效。每次登入自動切斷隱藏共享。
注意:若需遠程管理,可暫時啟用或使用 PowerShell Remoting/WinRM 等更安全協定。
附贈:現代系統 (Win 10/11) 對應清單
| XP 時代動作 | Win 10/11 現代對應 |
|---|
| 離線打補丁 | OOBE 階段自動下載最新累積更新,或用 `PSWindowsUpdate` 模組離線安裝 |
| 關閉非系統盤還原 | 設定 → 系統 → 關於 → 系統保護 → 僅啟用 C 盤保護 |
| 設定 Admin 強密碼 | 預設強制建立密碼/本地帳號改用 Microsoft 帳號/Windows Hello |
| 建立標準用戶 | 設定 → 帳號 → 家庭與其他使用者 → 新增標準用戶(預設即標準權限) |
| 切斷隱藏共享 | 預設已關閉,或用 `net share * /delete` / 防火牆規則封鎖 445 埠 |
結語
重灌後的 15 分鐘,決定這台電腦未來數年的安全基線。五大動作,一次做對,受益長久。將此清單列入個人/團隊「交機標準作業程序」,讓安全成為肌肉記憶。