Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

Windows 2000 Active Directory 邏輯架構全解析:網域、樹系與 OU 設計

編輯:Windows Server 教學

前言:邏輯架構是目錄服務的骨幹

Windows 2000 Active Directory 採用彈性的邏輯結構,支援從小型企業到跨國集團的多層次組織模型。邏輯結構專注於「資源管理與安全性邊界劃分」,與反映實體網路拓撲的物理結構 (站台) 相互獨立又相輔相成。本文系統梳理網域、樹系、森林、組織單元 (OU) 四大核心邏輯單元的定義、關係與設計原則。
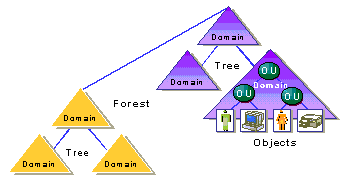
一、 階層式目錄結構總覽

Active Directory 邏輯階層結構圖
圖 1:Active Directory 邏輯結構 — 組織單元 (OU) → 網域 → 樹系 → 森林

二、 核心邏輯單元深度解析

1. 網域 — 安全性與管理的基本單位

  • 定義: 共享相同安全性原則、複寫範圍、管理權限的物件容器 (使用者、電腦、群組等)。
  • 特性:
    • 所有網域控制器 (DC) 平等,採多主機複寫 (無 PDC/BDC)。
    • 網域是安全性邊界:網域管理員預設無法管理其他網域,需明確授權。
    • 每個網域擁有獨立的安全性原則 (密碼、鎖定、稽核) 與信任關係。

2. 樹系 — 連續命名空間的網域集合

  • 形成條件: 父/子網域關係,共享連續 DNS 命名空間 (如 corp.example.com 為根,sales.corp.example.com 為子)。
  • 共享資源: Schema、Configuration、Global Catalog (GC)。
  • 信任關係: 雙向可傳遞 Kerberos 信任,新增子網域自動獲得與樹系內所有網域的信任。
  • 根網域: 樹系第一個建立的網域,擁有 Enterprise Admins、Schema Admins 群組。

3. 森林 — 企業級目錄的終極邊界

  • 定義: 一或多個不共享連續命名空間的樹系集合 (如 corp.example.com 與 partner.com)。
  • 共享範圍: 全森林共用單一 Schema、Configuration、Global Catalog。
  • 跨樹系信任: 透過 Kerberos 信任 (Windows 2003+ 支援森林信任) 建立,支援跨樹系查詢與資源存取。
  • 森林根網域: 森林中第一個建立的樹系根網域,為森林級管理群組所在。

4. 組織單元 — 管理委派的最小顆粒

  • 容器物件: 僅存在於單一網域內,可包含使用者、群組、電腦、印表機、其他 OU。
  • 巢狀階層: 可依部門、地理、職能建立多層 OU 樹,映射組織架構。
  • 核心功能:
    • 群組原則連結: 對 OU 連結 GPO,實現精細化桌面/安全性/軟體部署設定。
    • 管理委派: 將特定權限 (重設密碼、建立使用者、管理群組) 授予非網域管理員,達成「顆粒化授權」。
    • 物件可見性: 透過 Global Catalog,跨網域快速查找 OU 內物件。
  • 設計原則: OU 結構應優先服務於「群組原則套用」與「管理委派」需求,而非單純反映組織圖。

三、 信任關係機制詳解

信任類型方向傳遞性建立方式典型情境
父/子網域 (樹系內)雙向可傳遞自動 (建立子網域時)單一組織多層級網域
樹系根網域之間雙向可傳遞自動 (新增樹系時)單一森林多樹系
跨森林 (Windows 2003+)單向/雙向可傳遞 (森林信任)手動併購、合作夥伴聯盟
Windows NT 4.0 網域單向不可傳遞手動 (外部信任)NT 4.0 升級共存期
Kerberos 領域 (MIT/Heimdal)單向/雙向不可傳遞手動異構環境整合

關鍵點: 可傳遞信任大幅減少需手動維護的信任關係數量;所有樹系/森林內部信任預設為雙向可傳遞。

四、 從 NT 4.0 遷移的架構轉換

  • NT 4.0 多主網域模型 → 合併為單一大型網域 + 多層 OU 結構。
  • 原 NT 網域變為 OU,利用 Global Catalog 保持跨 OU 物件可搜尋性。
  • 信任關係簡化:原單向信任網域升級後保留為外部信任,新網域採可傳遞信任。
  • Windows 2000 支援混合模式 (NT 4.0 BDC 共存) 與原生模式 (純 Win2K DC),原生模式才啟用通用群組、巢狀群組、SID History 等進階功能。

五、 邏輯架構設計最佳實務

  1. 以網域劃分安全性邊界: 不同密碼原則、不同管理權限範圍、不同法律/合規要求 → 不同網域。
  2. 以 OU 劃分管理委派與 GPO 套用: 同一安全性邊界內,依 IT 服務交付單位 (如各分公司 IT 團隊) 建立 OU,委派完全控制權。
  3. 控制 OU 深度: 建議不超過 5 層,避免 GPO 處理性能下降與複雜度失控。
  4. 命名規範: 網域使用註冊 DNS 名稱 (如 corp.example.com),OU 使用組織通用名稱 (如 Sales, IT),避免特殊字元。
  5. 規劃 UPN 尾碼: 新增替代 UPN 尾碼 (如 example.com),讓使用者以簡短 user@example.com 登入,隱藏深層子網域名稱。

結語

Active Directory 的邏輯架構以網域為安全性核心,以樹系/森林實現命名空間擴展,以 OU 提供管理靈活性。理解四大單元的定位、信任機制與設計原則,是規劃可擴展、易維運、符合合規要求的企業級身分基礎設施的關鍵。無論新部署或 NT 遷移,遵循「網域為界、OU 為理」原則,皆能構建清晰高效的目錄結構。

Copyright © Windows教程網 All Rights Reserved