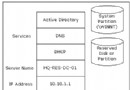
Windows NT 4.0 時代,網路識別仰賴 NetBIOS 名稱,解析透過 WINS、廣播、LMHOSTS 完成。Windows 2000 Active Directory 全面採用 DNS 標準:AD 網域名即 DNS 網域名,AD 依賴 DNS 作為定位服務 (Locator Service),將服務名稱 (LDAP、Kerberos、GC) 解析為 DC 的 IP 位址。這不僅統一了內部/外部命名空間,更奠定了 AD 於 Internet/Intranet 環境的互通基礎。
| 比較維度 | DNS (名稱解析服務) | Active Directory (目錄服務) |
|---|---|---|
| 儲存對象 | 區域、資源記錄 (A, SRV, CNAME 等) | 網域、物件 (使用者、電腦、群組、GPO 等) |
| 命名結構 | 倒樹狀階層 (根 → 頂層 → 二級 → ...) | 與 DNS 階層完全對應,同名不同庫 |
| 查詢協議 | DNS 協議 (UDP/TCP 53) | LDAP (TCP 389/636)、Kerberos (TCP/UDP 88) |
| 伺服器角色 | DNS 伺服器 | 網域控制器 (DC) |
| 相依關係 | 獨立運作,不需 AD | 強制相依 DNS (需 SRV 記錄定位 DC) |
結論: DNS 可獨立存在;AD 必須有 DNS (支援 SRV 記錄與動態更新) 才能運作。
"",AD 根為森林根網域 (提供 LDAP 入口)。_ldap._tcp.dc._msdcs. — 尋找任意 DC_ldap._tcp.._sites.dc._msdcs. — 尋找同站台 DC_kerberos._tcp. — 尋找 KDC_gc._tcp. — 尋找全域類別目錄伺服器| 需求 | 說明 | 建議 |
|---|---|---|
| 支援 SRV 記錄 (RFC 2782) | 服務定位核心,映射服務名稱至目標主機 | 必備。Windows 2000/2003/2008+ DNS 內建支援 |
| 動態更新 (RFC 2136) | 允許用戶端/DC 自動註冊/更新 A 與 SRV 記錄 | 強烈建議啟用 (安全動態更新僅限 AD 整合區域) |
| 區域委派與轉寄 | 子網域區域委派、外部名稱轉寄至 ISP/根提示 | 依拓撲規劃,避免單點故障 |
| AD 整合區域 | 區域資料儲存於 AD,隨 AD 複寫,支援安全 ACL | 內部網域首選,簡化管理並增強安全性 |
非 Microsoft DNS 伺服器 (BIND 等) 注意: 必須驗證支援 SRV 記錄;若不支援動態更新,DC 升級時需手動匯入 %SystemRoot%\System32\Config\NetLogon.dns 內容。
example.com) — 內外部統一命名,簡化防火牆/憑證規劃,但內部資源直接暴露於公共 DNS 需謹慎控制委派。corp.example.com) — 推薦做法,內外部區隔明確,公共 DNS 僅委派子網域或不委派。corp.local, internal) — 內外部完全隔離,但單一標籤名稱 (如 corp) 不支援 DC 重命名、部分應用相容性較差,建議至少二級。example.com,內部 AD 用 internal.example.com 或 corp.local,跨界存取需完整 FQDN。DNS 是 Active Directory 的「神經系統」:提供命名空間結構、服務定位 (SRV)、動態註冊 (DDNS) 三大核心功能。正確規劃 DNS 架構 (AD 整合區域、安全動態更新、站台感知 SRV)、選擇適合的命名策略、淘汰 WINS 依賴,是構建穩健、安全、可擴展 AD 環境的基石。記住:沒有健康的 DNS,就沒有健康的 Active Directory。
Windows Server 2003 常見故障診斷與優化設定
Windows 2000 Server 內建安全指令實戰:net start/accounts/stat 守護伺服器防線
Windows 2000 滑鼠完整設定:左右鍵交換、單/雙點擊、雙擊速度、指標外觀
Windows 2000 秘密武器:DNSCMD DNS 管理工具 (二) — 核心指令實戰與輸出解讀
設定 Windows Server 2008 網路原則伺服器 (NPS) 實現 NAC 存取控制
Windows Server 2008 網路設定八大實用技巧
Windows 2000 Active Directory 安裝與配置完整指南:從規劃到部署的關鍵步驟
Windows Server 2008 管理 Windows Vista 客戶端:群組原則 ADMX 格式與 RSAT 工具實測