員工自帶裝置 (BYOD)、外包商筆電、未打補丁的測試機直接接入區網,攜帶病毒/木馬/勒索軟體導致全網感染案例層出不窮。Windows Server 2008 內建 **網路原則伺服器 (NPS)** + **網路存取保護 (NAP)**,可零成本實現 **網路存取控制 (NAC)**:裝置必須通過健康檢查 (防火牆、防毒、補丁) 才獲完整存取權,否則隔離至修補網段自動修復。
| 元件 | 路徑 | 關鍵動作 |
|---|---|---|
| 系統健康驗證器 (SHV) | NPS (本機) → 網路存取保護 → 系統健康驗證器 → Windows 安全健康驗證程式 → 內容 → 設定 | 勾選:所有網路連線已啟用防火牆、防毒軟體已啟用、防毒特徵碼最新、自動更新已啟用、關鍵更新已安裝等。 |
| 修補伺服器群組 | NPS → 網路存取保護 → 修補伺服器群組 → 新增 | 加入 WSUS 伺服器 IP/名稱、防毒更新伺服器 IP/名稱。注意 DNS 解析在受限網路必須可用。 |
| 健康原則 | NPS → 原則 → 健康原則 → 新增 | 建立兩條: •「合規裝置」:用戶端通過所有 SHV 檢查。 •「不合規裝置」:用戶端未通過一項或多項 SHV 檢查。 |
| 網路原則 | NPS → 原則 → 網路原則 → 新增 | 由上而下評估: 1.「合規裝置存取」:條件=健康原則「合規裝置」 → 存取權限=「無限制存取」。 2.「不合規裝置隔離」:條件=健康原則「不合規裝置」 → 存取權限=「受限存取」 → 指定 DHCP 發放特殊 NAP 受限範圍選項 (不同 DNS 尾綴、閘道、靜態路由),僅能連線修補伺服器群組。 |
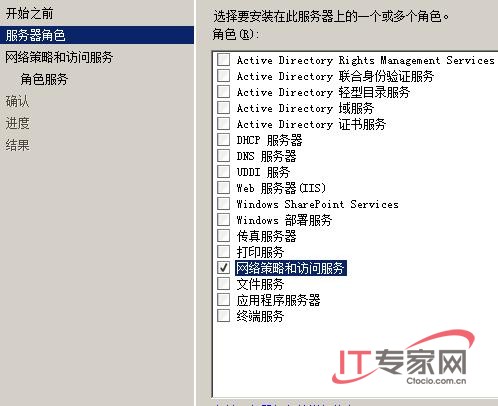
圖 1:新增 NPS 角色
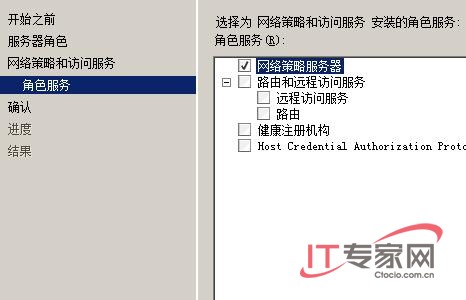
圖 2:勾選網路原則伺服器
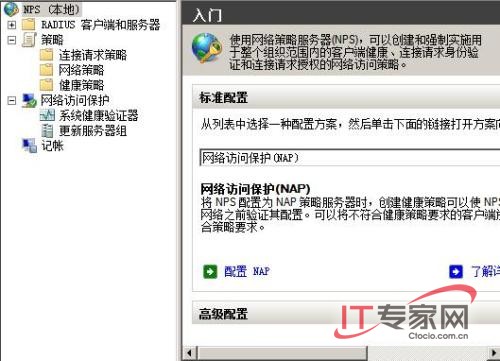
圖 3:NPS 主控台四大區域
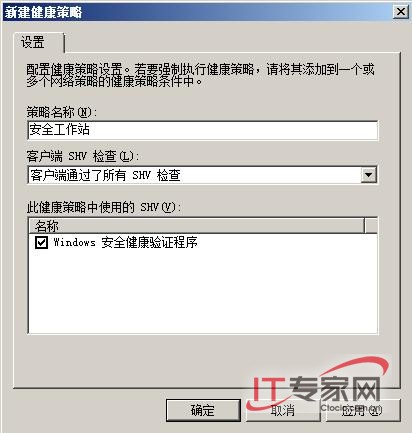
圖 4:建立合規/不合規健康原則
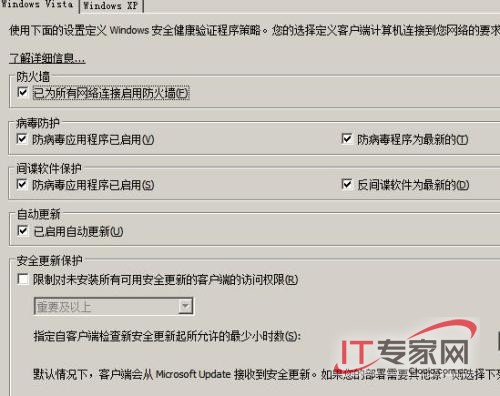
圖 5:系統健康驗證器勾選防火牆/防毒
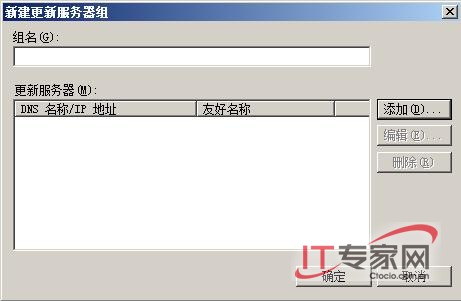
圖 6:新增 WSUS/防毒更新伺服器
NPS/NAP 以原生 Windows 元件零授權成本實現企業級 NAC:驗證 → 隔離 → 修補 → 持續監控 閉環,將「事後滅毒」轉為「事前免疫 + 自動療癒」,極適合 BYOD、外包商、分支機構等非受管裝置頻繁接入的網路環境。