前言
Server 2008 雖內建強化防火牆、NAP 等防護,但在區域網路中仍可能被惡意掃描、枚舉共享、Ping 探測。本文提供三層「隱身」戰術:關閉網路探索、關閉公用資料夾與隱藏共享、封鎖 ICMP/Ping,大幅降低被發現與攻擊面。
戰術一:關閉網路探索,從「網路鄰居」消失
- 網路和共享中心 → 共用與探索 → 網路探索 → 關閉網路探索 → 套用。
- 重開機後,其他電腦的「網路」視圖將不再顯示本機。
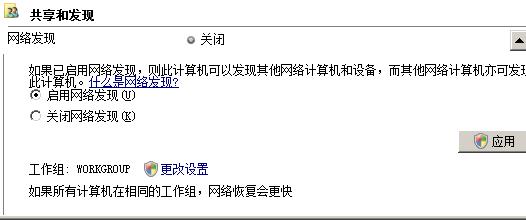
圖 1:關閉網路探索設定頁面
進階:保留「我看別人」但隱藏「別人看我」
若管理員需瀏覽區網其他電腦,可重新啟用網路探索,再修改登錄隱藏本機:
- regedit → HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters。
- 新增 **DWORD (32-bit)** 值:名稱 `hidden`,數值 `1`。
- 重開機生效。本機仍可在「網路」看到其他電腦,但其他電腦無法在「網路」看到本機。
戰術二:徹底關閉公用資料夾與隱藏共享
1. 關閉公用資料夾共享
- 網路和共享中心 → 共用與探索 → 公用資料夾共用 → 停用共用 → 套用。
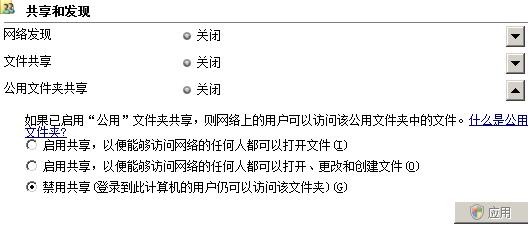
圖 2:公用資料夾共用設定頁面
2. 刪除隱藏管理共享 (C$, ADMIN$, IPC$ 等)
命令列執行:
net share C$ /delete
net share ADMIN$ /delete
net share IPC$ /delete
# 其他盤符同理
問題:重開機後隱藏共享會自動重建。
3. 透過群組原則啟動腳本永久刪除
- 建立 `del_hiddenshare.bat` 內含上述 `net share ... /delete` 指令。
- gpedit.msc → 使用者設定 → Windows 設定 → 指令碼 (登入/登出) → 登入 → 新增 → 選取該 .bat。
- 每次登入自動刪除隱藏共享。
4. 終極方案:停用 Server 服務 (徹底斷開所有共享)
- services.msc → Server → 內容 → 啟動類型: 停用 → 停止。
- 所有檔案/列印共享、隱藏共享、命名管道通訊全部失效。警告:將導致無法遠端管理共享、無法使用 `\\IP\C$` 遠端部署、無法列印伺服器功能。僅適合極度隔離的獨立伺服器。
戰術三:封鎖 Ping (ICMPv4),阻絕存活探測
- 伺服器管理員 → 設定 → 進階安全性 Windows 防火牆 → 輸入規則 → 新增規則。
- 規則類型:**自訂** → 所有程式 → 通訊協定類型:**ICMPv4** → 所有 ICMP 類型。
- 動作:**封鎖連線**。
- 設定檔:網域/私人/公用全勾選 (視環境)。
- 命名:`Block Inbound ICMPv4` → 完成。
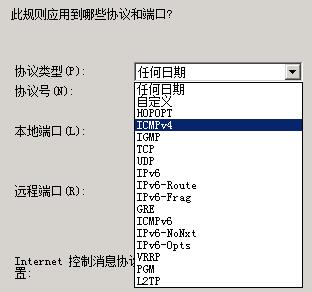
圖 3:建立封鎖 Ping 輸入規則
效果驗證清單
| 檢查項目 | 攻擊者視角 | 管理員視角 |
|---|
| 網路探索 | 「網路」看不到伺服器 | 可選「我看別人」模式 (登錄 hidden=1) |
| 公用資料夾 | 無 Public 共享入口 | 本機仍可正常存取 C:\Users\Public |
| 隱藏共享 | `net view \\Server` 空白、`\\Server\C$` 拒絕存取 | 登入腳本自動清理 / 或停用 Server 服務 |
| Ping 回應 | `ping Server` 逾時/請求逾時 | 本機對外 Ping 正常 (僅封鎖輸入) |
結語
三大戰術層層疊加:網路層隱身 (探索) → 應用層收口 (共享) → 探測層封鎖 (Ping),將 Server 2008 在區網中的可見度降至最低,配合 NAP、防火牆、補丁管理,構建纏繞防禦體系。請依業務需求選擇適當強度,避免過度隱身影響正常運維。