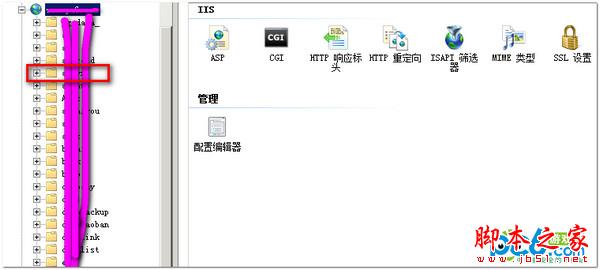
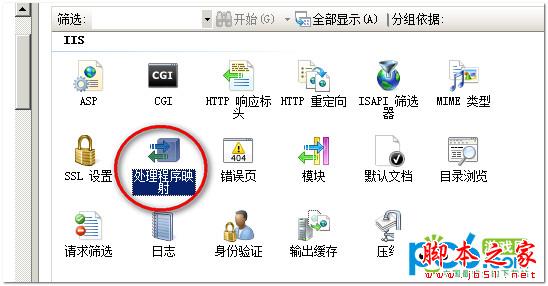
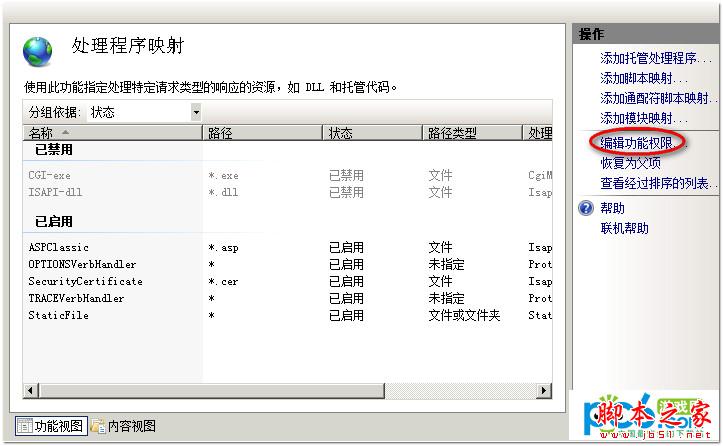
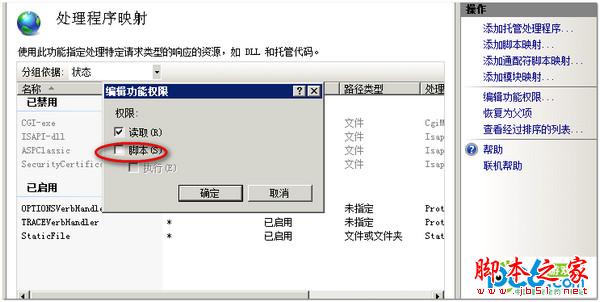
網站上傳目錄若保有「腳本」執行權限,駭客上傳惡意 .asp/.aspx/.php 檔案即可執行植入後門。IIS 7.5 透過「處理常式對應」編輯功能權限,可精確移除特定目錄的「腳本」執行權限,僅保留「讀取」與「靜態內容」服務。
/uploads)重要提醒:切勿移除「讀取」權限,否則整個目錄無法存取。僅針對需執行伺服器端程式碼的目錄 (如 /admin, /api) 保留腳本權限,並搭配 NTFS 權限限制寫入帳號。
Windows Server 2008 啟用網路存取保護 (NAP) 完整部署指南:健康原則、驗證策略、網路原則、DHCP 強制
Windows Server 2008 Core 模式管理與配置實戰
Windows Remote Management (WinRM) 快速部署指南:Server Core 單開 80/443 埠即可遠端管理
Windows Server 2008 遠端桌面安全配置全攻略 (六大防護技巧)
高效管理 Windows Server 2008 磁碟區陰影複製:vssadmin 指令實戰
Windows Server 2008 簡易密碼設定教學:關閉複雜性需求