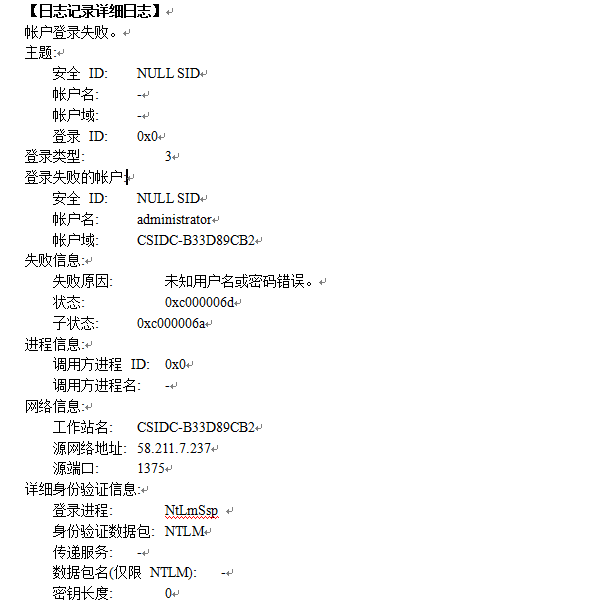
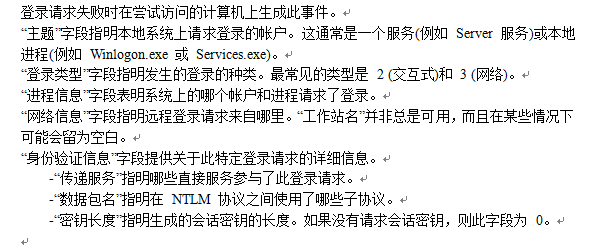
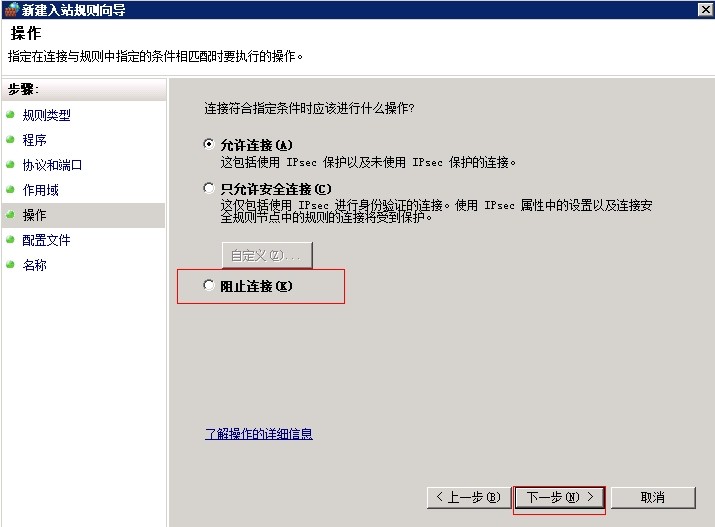
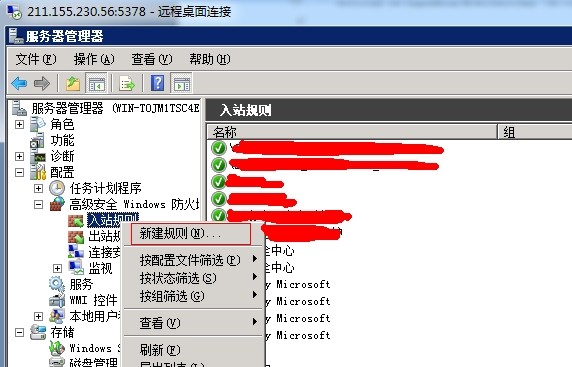
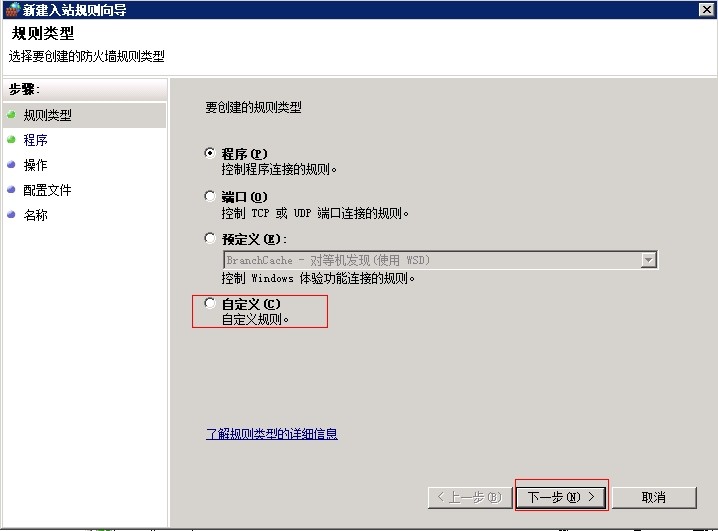
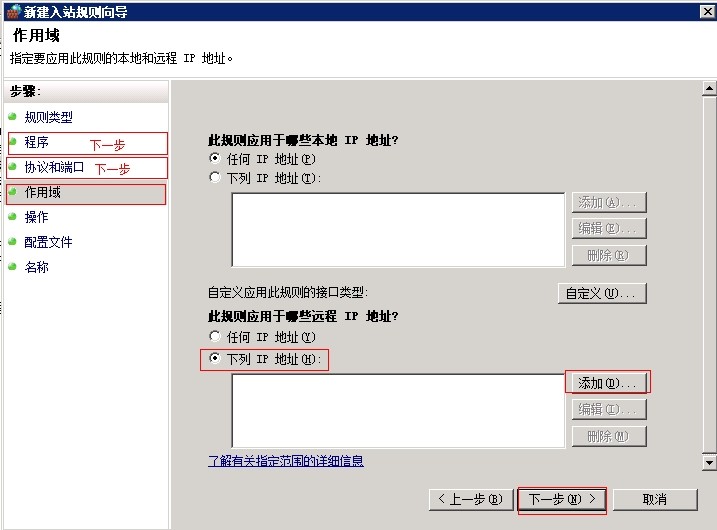
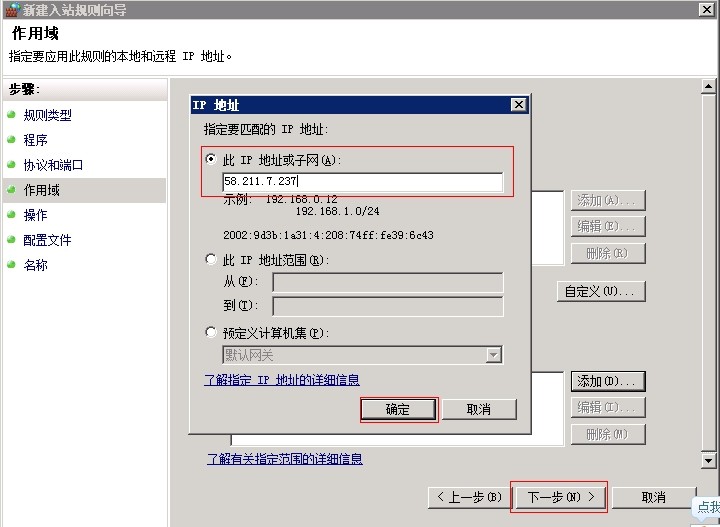
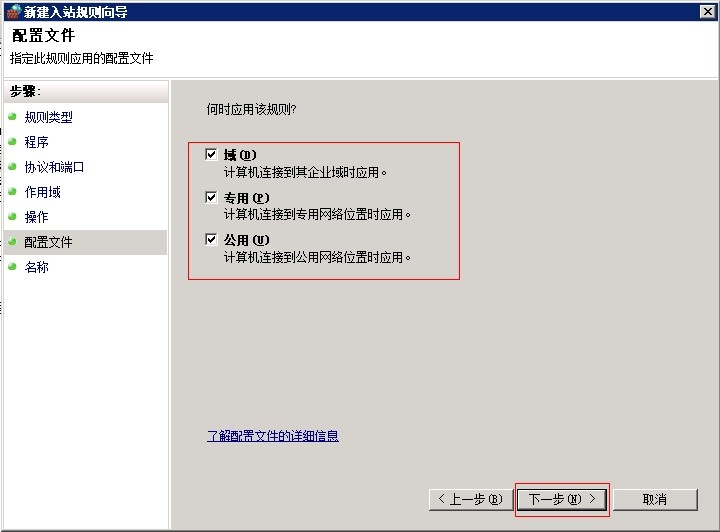
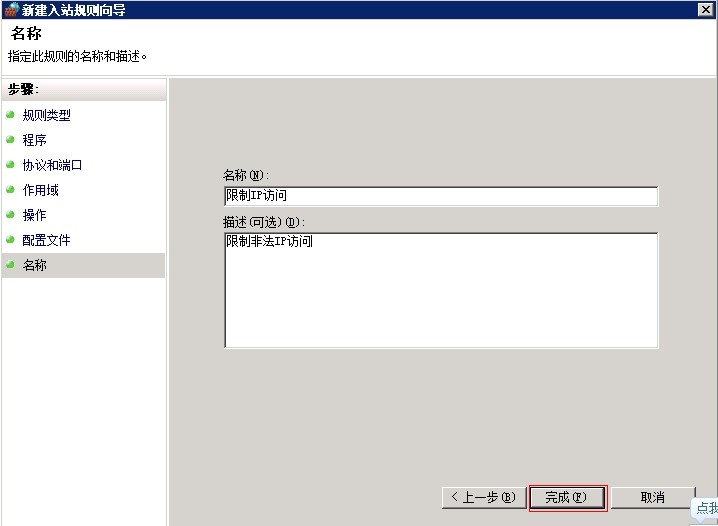
Windows Server 2008 安全性記錄短時間內湧現大量「稽核失敗」事件 (ID 4624),每分鐘約 8 筆,來源 IP 固定 (58.211.7.237),顯示為登入類型 3 (網路登入)、登入程序 svchost.exe,判斷為自動化暴力破解攻擊。本文示範透過進階防火牆建立輸入封鎖規則阻絕攻擊來源。
58.211.7.237 → 確定 → 下一步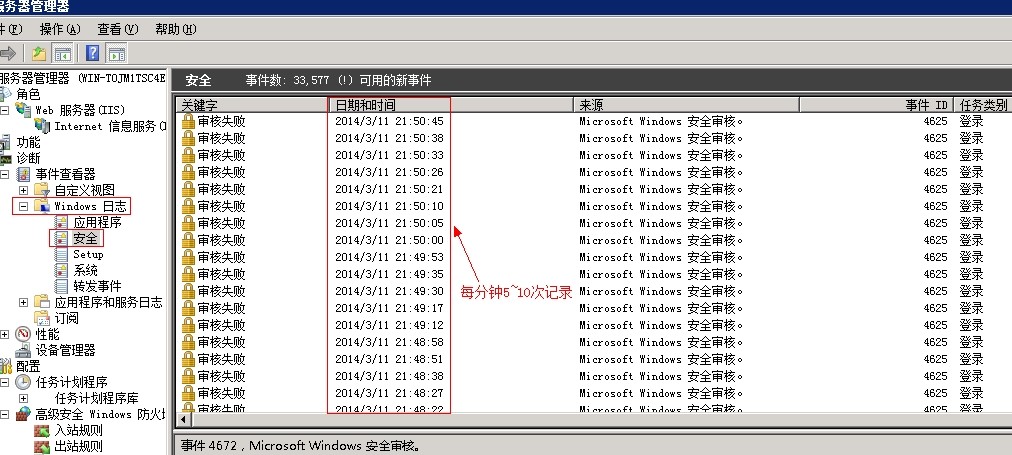
進階防護建議:
1. 啟用帳號鎖定原則 (錯誤嘗試 5 次鎖定 30 分鐘)
2. 變更 RDP 預設埠 3389
3. 部署入侵偵測系統 (IDS) / 登入失敗自動封鎖腳本 (如 Fail2Ban for Windows)
4. 定期檢視安全性記錄,建立基準與異常警報
Windows Server 2008 資料安全防護:NTFS 新特性、BitLocker、EFS、FILESTREAM、交易式 NTFS、SQL Server 2008 TDE
Windows Server 2008 IIS 7 安裝與部署網站完整教學
Windows Server 2008 延長評估期限指令與排程自動化:slmgr.vbs -rearm 完整操作
Windows Server 2008 自助安全防禦:強制啟用 DEP、限制一般使用者上網、關閉自動執行、BIOS 密碼、稽核原則
Windows Server 2008 遠端桌面多用戶同時登入配置方法 (含安全加固)
解決 Windows Server 2008 R2 無法安裝 SP1 或更新補丁 (錯誤 0x80070005 拒絕存取)