1. 強制啟用資料執行防護 (DEP) — 防緩衝區溢位攻擊
Server 2008 內建 DEP,但相容性問題常導致管理員關閉。**伺服器極少跑一般應用,應強制開啟**。
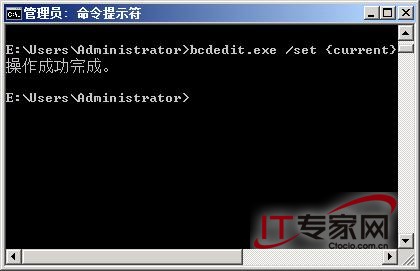
- 以管理員身分執行「命令提示字元」。
- 輸入:
bcdedit.exe /set {current} nx AlwaysOn 按 Enter。
- 顯示「操作成功完成」即生效,重開機後 DEP 全域強制開啟。
2. 限制一般使用者上網,管理員保留權限 — 降低病毒入口
- 以**一般使用者**登入。
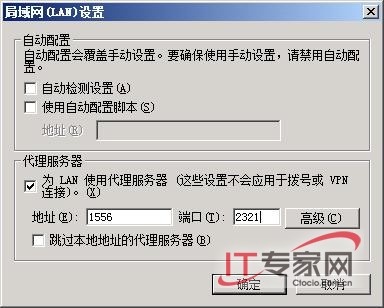
- 開啟 IE → 工具 → 網際網路選項 → 連線 → 區域網路設定。
- 勾選「使用 Proxy 伺服器」,位址填
127.0.0.1,連接埠 80(或任意無效埠)。
- 確定。一般使用者啟動 IE 即無法連外;管理員登入不受影響(各用戶設定獨立)。
3. 關閉光碟/USB 自動執行 — 防攜帶惡意程式自動執行
Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Cdrom]
"AutoRun"=dword:00000000
同理可對應 USB 裝置類別關閉。自動執行是木馬、後門、鍵盤記錄器傳播常見途徑。
4. BIOS 開機順序與密碼 — 防實體離線攻擊
- 開機按 F2 進 BIOS。
- Boot Order:第一優先序設為 **Internal HDD**,移除 CD/USB/Network。
- Security:設定 **Supervisor Password**(管理員密碼)與 **User Password**(使用者密碼),防止未授權修改 BIOS 或從外部媒體開機。
5. 登入認證強化 — 拒絕預設/弱密碼
- 禁用預設帳號、重命名 Administrator、設定 ≥14 字元複雜密碼。
- 考慮智慧卡/生物辨識/一次性密碼 (OTP) 多因子驗證。
6. 稽核原則:成功+失敗雙記錄
gpedit.msc → 電腦設定 → Windows 設定 → 安全性設定 → 稽核原則 → 關鍵項目(登入、帳號管理、物件存取、特權使用、系統事件、原則變更)全勾選「成功」與「失敗」。
分頁導航: 上一頁 1 2 3 4 5 下一頁 閱讀全文