命令提示字元(cmd.exe)是 Windows 核心控制介面,駭客取得 Shell 即等於取得系統控制權。本文提供三層次防護策略:修改登錄檔忽悠 net user、軟體限制原則禁用 cmd.exe、進階設定僅允許本機管理員執行,附完整操作路徑與截圖。
net user hacker /add 建立帳號 → net localgroup administrators hacker /add 提權管理員,兩指令即完成入侵。regedit → HKEY_LOCAL_MACHINE\SAM\SAM → 右鍵「權限」→ 勾選「完全控制」→ 確定 → F5 重新整理。HKEY_LOCAL_MACHINE\SAM\SAM\Domains\Account\Users\Names → 右鍵新增機碼 → 名稱輸入一個空白鍵 → 右側預設值也設為空白。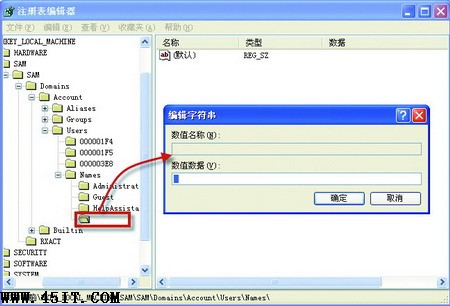
駭客輸入 net user 將見「清單是空的」,以此延緩攻擊(僅能忽悠菜鳥駭客)。
secpol.msc → 「軟體限制原則」→ 「其他規則」→ 右鍵空白處 → 「新雜湊規則」。C:\Windows\System32\cmd.exe → 「安全性等級」選「不允許」→ 確定。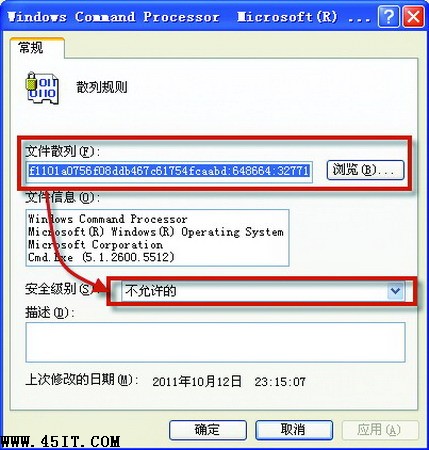
所有使用者(含管理員)無法執行 cmd,Win+R 輸入 cmd 提示「軟體限制原則阻擋」。
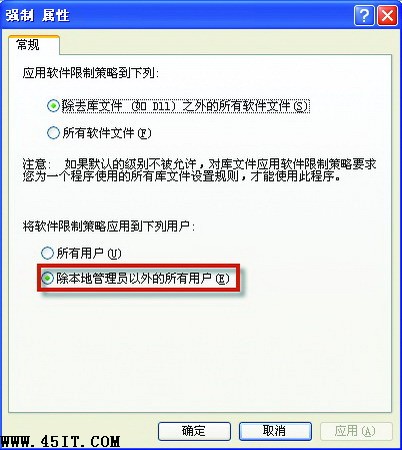
結果:本機管理員可用 cmd,一般使用者/駭客取得的低權限 Shell 無法執行 cmd,完美平衡管理需求與安全性。
| 環境 | 建議層次 | 理由 |
|---|---|---|
| 一般家用/辦公電腦 | 層次三 | 管理員需維護,一般用戶/駭客無法用 cmd |
| 高安全伺服器/關鍵主機 | 層次二 | 徹底禁用,維護時暫時停用原則 |
| 公開存取終端機/Kiosk | 層次二 | 零風險容忍度 |
三層次防護,由忽悠到徹底禁用再到精準授權,根據環境選擇最適策略,守住系統核心大門。