裝了防毒軟體就高枕無憂?錯!許多新型病毒、Rootkit、無檔案惡意碼能繞過防毒掃描。掌握五步手動驗毒法,從進程、服務、啟動項、瀏覽器行為、系統資料夾異常入手,像醫生診斷一樣精準判斷電腦是否中毒。
步驟一:任務管理員觀察進程與資源佔用
- Ctrl + Shift + Esc 開啟 →「詳細資料」/「進程」頁籤。
- 尋找名稱陌生、無簽章、路徑異常(非 System32/Program Files)的進程,記下名稱。
- 點擊「效能」:CPU 長期接近 100%、記憶體佔用異常高 → 中毒機率 > 95%。
- 暫勿結束進程,某些惡意進程受保護無法結束,需安全模式處理。
步驟二:檢查 Windows 服務異常項目
- Win+R
services.msc → 觀察「狀態」為「執行中」、「啟動類型」為「自動」的服務。
- 正常服務通常有「描述」說明;無描述、名稱亂碼、路徑指向非系統目錄(如 C:\Windows\Temp\xxx.exe)極度可疑。
- 雙擊可疑服務→「一般」頁籤查看「執行檔路徑」。例:
C:\Windows\System32\explored.exe(正確為 explorer.exe)→ 中毒鐵證。
- 特徵:「控制台」打不開/圖示全擠左側/中間滾動條/右側空白 →
winhlpp32.exe 病毒特徵。
步驟三:註冊表啟動項掃描
- Win+R
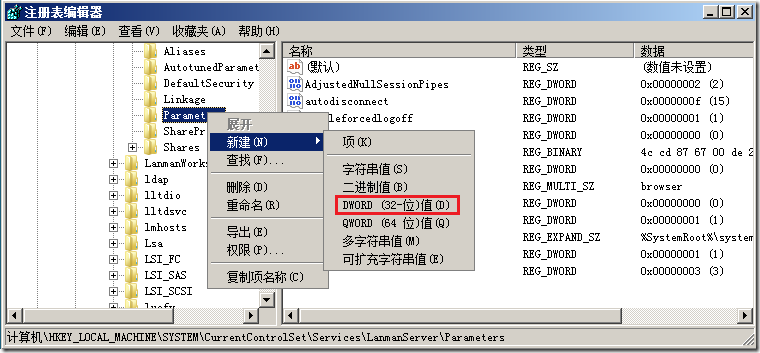
regedit / regedt32 → 重點檢查:
HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run
HKLM\...\RunOnce
HKCU\...\Run
HKCU\...\RunOnce
- 右側數值資料指向不明程式、臨時目錄、亂碼名稱 → 記錄並稍後清除。
- Win10/11 也可用
msconfig →「啟動」頁籤(實為工作管理員啟動頁)快速查看。
步驟四:瀏覽器行為測試
- 嘗試訪問知名安全廠商官網(微軟、賽門鐵克、趨勢科技、卡巴斯基、360、騰訊電腦管家)。
- 無法訪問、被導向其他頁面、憑證錯誤 → DNS 劫持 / Hosts 汙染 / 瀏覽器劫持,確為中毒跡象。
步驟五:系統關鍵資料夾異常檢查
- 取消隱藏屬性,查看
C:\Windows\System32(或 WinNT\System32):
資料夾為空 → 系統核心檔案被隱藏/刪除,嚴重中毒。
按「類型」排序,尋找近期建立的可執行檔(.exe/.dll/.bat/.vbs)。
- 檢查
C:\Windows\Tasks、C:\Windows\wins、C:\Windows\System32\drivers 等病毒常藏匿目錄。
- Hosts 檔案大小異常:
C:\Windows\System32\drivers\etc\hosts 原始約 700 Bytes,超過 1KB 多被竄改,導致安全網站無法訪問、防毒軟體無法更新。
綜合判斷與處置
- 符合 ≥2 項異常徵兆 → 基本確診中毒。
- 立即斷網,進入安全模式(或 PE 系統)使用專業清除工具(Malwarebytes、HitmanPro、Windows Defender 離線掃描)全盤查殺。
- 修復 Hosts、DNS、瀏覽器設定、啟動項、服務。
- 無法清除 → 備份資料重裝系統(最徹底)。
五步驗毒法,讓您不再盲目依賴防毒軟體,像專家一樣精準診斷、果斷處置,守護系統安全。