英國安全公司 Avecto 發布 2015 年 Microsoft 漏洞分析報告,全面分析當年 Microsoft 安全公告。報告顯示,若不具備系統管理員權限,2015 年回報的 82% Win10 安全漏洞無法被利用;對於 Office 辦公套件,同樣高達 82%。
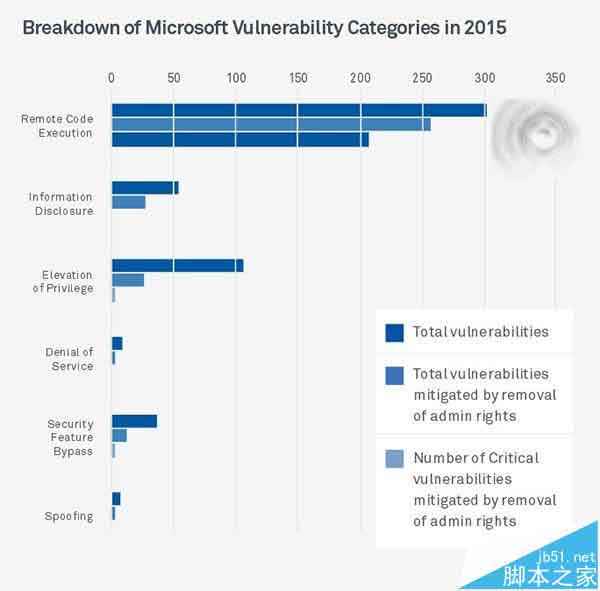
擴展到所有 Windows 平台,86% 的安全漏洞需要管理員權限才能被利用;在 Internet Explorer 中更為明顯,99.5% 的 IE 漏洞需要管理員特權。值得關注的是,所有 Edge 瀏覽器以及 Office 2016 的漏洞威脅,均可透過使用非管理員帳戶來避免,反映出 Microsoft 最新產品極高的安全性。
在所有漏洞類型中,最常見的是遠端程式碼執行漏洞,若不使用管理員權限,85% 此類漏洞無法被利用。綜合所有 Windows 產品與漏洞類型,約 63% 的漏洞在沒有管理員權限下無法被利用。
使用非管理員帳戶可有效防禦 Windows 中的安全威脅,且標準帳戶通常已能滿足日常工作需求。但對技術人員來說,完全不使用管理員權限會造成諸多不便。折中方案是開啟 UAC(使用者帳戶控制):系統會在需要較高權限的操作時彈出提示,讓使用者主動決定是否允許不明程式以高權限執行,從而避免系統遭破壞。
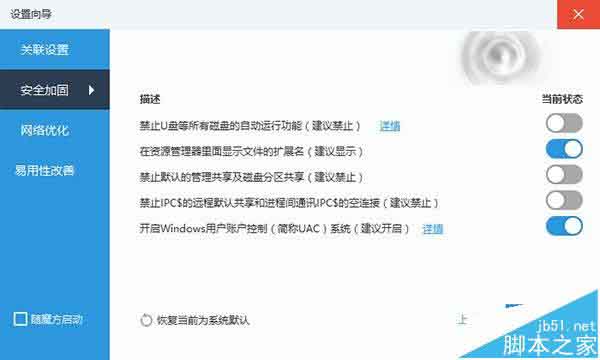
若覺得預設 UAC 提示影響體驗(全螢幕變灰),可調整為不變灰模式:
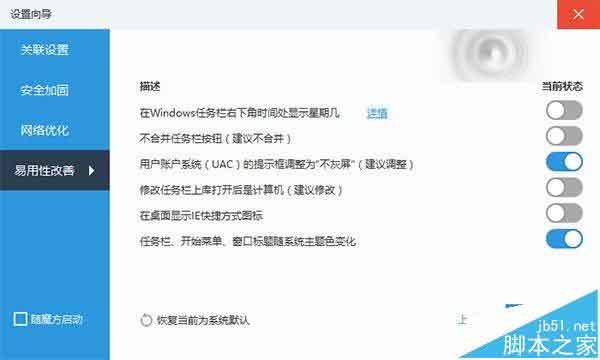
UAC 並非完美方案,初級使用者面對彈窗可能感到困惑,但了解機制後,UAC 在系統安全扮演重要角色。除開啟 UAC 外,良好的使用習慣同樣關鍵:對陌生網站與應用程式保持謹慎。
相關推薦: