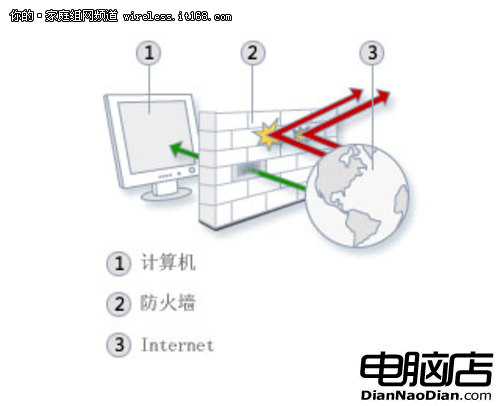
Windows Server 2003 SP1 引入安全性設定精靈 (SCW),以嚮導化流程將複雜的安全性強化簡化為六大階段,實現「最小權限、最小介面、最小服務」的防護原則。
「控制台\新增移除程式\新增移除 Windows 元件」→ 勾選「安全性設定精靈」→ 安裝。預設原則儲存於 C:\WINDOWS\security\msscw\Policies (XML 格式),可建立多組原則但一次僅能套用一組。
SCW 將繁瑣的安全性配置標準化、自動化、可重複部署,是 Win2003 SP1 後強化伺服器防護的首選工具。
Windows Server 2008 SSTP VPN (SSL VPN) 完整部署實戰:企業 CA、IIS 7.0 憑證請求、RRAS+NAT 雙角色、CRL 發佈全流程
Windows Server 2003 企業版安裝避坑實錄:從序列號錯誤到 UxTheme.dll 修復
Windows Server 2008 系統優化與安全設定完整指南
徹底解決 Windows XP/2000 局域網互訪失敗:Guest 帳號、安全原則、存取模式三大關鍵設定
Windows Server 2003 DNS 伺服器對外發布 Web 站點完整配置指南
Windows Server 2003 IIS 6.0 Web 伺服器完整部署與常見錯誤排查指南