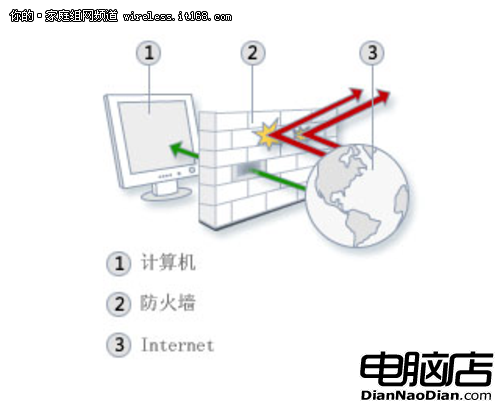
中小企業無需採購昂貴硬體防火牆,善用 Windows Server 2008 R2 內建的「高階安全性 Windows 防火牆」即可構建企業級邊界防護。本文從網路位置認知切入,逐層講解基本設定、白名單管理、高階規則建立、連線安全(IPsec)與多設定檔策略,並附實戰開放 Web 埠(80/443)範例。
首次連網時選擇的網路位置,決定預設防火牆規則集:
| 位置類型 | 適用場景 | 網路探索 | 家庭群組 | 預設防火牆行為 |
|---|---|---|---|---|
| 家庭網路 | 受信任的家庭/實驗室 | 開啟 | 支援 | 允許大部分輸入連線 |
| 工作網路 | 辦公室/分公司 | 開啟 | 不支援 | 允許常見業務輸入 |
| 公用網路 | 咖啡廳/機場/直連 Internet | 關閉 | 不支援 | 封鎖所有非主動輸入 |
| 網域網路 | 企業 AD 環境 | 由網管控制 | 由網管控制 | 由 GPO 下發規則 |
關鍵機制:在「公用網路」解除封鎖某程式,該程式將在所有公用網路自動放行。若需大量放行,建議改為「工作網路」以縮小攻擊面。
在雙向驗證/加密前提下保護流量:主金鑰交換、驗證方式(Kerberos/憑證/PSK)、完整性/加密演算法。需搭配防火牆規則放行受保護流量。
Server 2008 R2 / Win7 支援每張網卡獨立套用對應設定檔(Vista/2008 僅單一活動設定檔)。建議三大設定檔全數啟用防火牆,並依環境微調規則。
80。Allow HTTP Inbound (TCP 80)。掌握上述架構,您即可將 Windows 防火牆從「被動開啟」轉型為「主動防禦中樞」。
Windows Server 2003/2008 遊戲實戰全攻略:從缺檔、無聲到藍屏的完整排除指南
Windows Server 2003 內建 POP3/SMTP 郵件伺服器快速架設教學
Windows Server 2008 五大常見異常現象與解決方案
Windows Server 2003 伺服器極致安全加固清單:NTFS 權限、服務精簡、登入強化、IPC$ 封堵、防火牆規則
Windows Server 2008 Hyper-V 遠端管理 21 步完整設定清單
Windows Server 2003 R2 檔案伺服器完整部署指南:安裝 FSRM、配置郵件通知、儲存報告、檔案遮蔽審核與分散式檔案系統 (DFS) 整合規劃