網路上流傳的 Server 2003 安全設定多不完整、甚至引入新風險。本文實測整理一套「極致加固」清單,涵蓋檔案系統 ACL、危險指令封鎖、服務精簡、登入策略、IPC$ 共享徹底關閉、連接埠過濾與 IPSec 封鎖,適合對外服務的 Web/FTP/郵件/終端機伺服器參考部署。
一、 NTFS 權限最小化授權(核心防線)
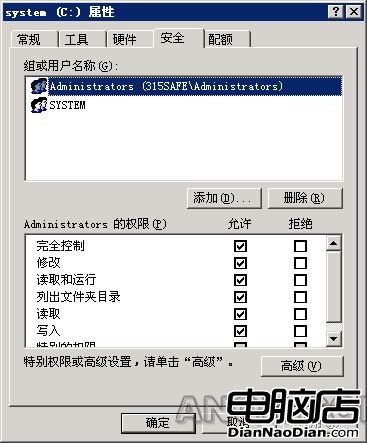
- 系統磁碟根目錄 (C:\):僅保留
Administrators、SYSTEM 完全控制。移除 Users、Everyone、Power Users 等。
- Windows 目錄:必須給
Users「讀取與執行」、「列出資料夾內容」、「讀取」權限,否則 ASP/ASP.NET 應用程式無法載入系統組件。
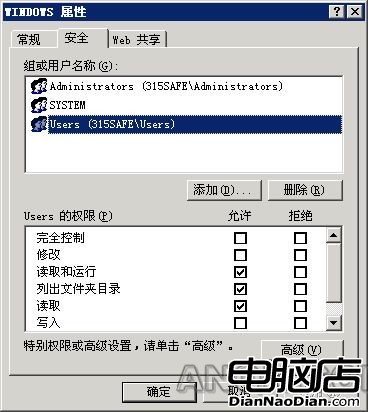
- Documents and Settings:此目錄權限不繼承父層,預設
All Users\Application Data 常有 Everyone 完全控制,極易被利用寫入腳本提權。建議遞歸移除非必要權僅保留 Administrators、SYSTEM、帳號本身。
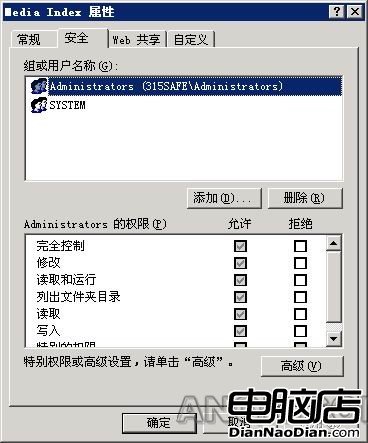
- 其他資料磁碟:同樣原則,僅授權必要服務帳號與管理員。
二、 封鎖高風險系統工具(僅限管理員存取)
對下列執行檔設定 ACL:net.exe、cmd.exe、tftp.exe、netstat.exe、regedit.exe、at.exe、attrib.exe、cacls.exe → 僅允許 Administrators 讀取/執行。
三、 精簡服務:停用並設為「已停用」
- Al-erter、ClipBook、Computer Browser(非網域環境)、DHCP Client(靜態 IP)、Distributed Link Tracking Client、Distributed Transaction Coordinator(非叢集)、DNS Client(僅本機解析)、Error Reporting、Fast User Switching Compatibility、Help and Support、HTTP SSL(非 HTTPS)、Human Interface Device Access、IMAPI CD-Burning(無燒錄器)、Indexing Service、Messenger、Net Logon(非網域控制站)、NetMeeting Remote Desktop Sharing、Network DDE/DSDM、Ntlm Security Support Provider、Performance Logs and Alerts、Portable Media Serial Number、Print Spooler(無印表機)、Protected Storage、Remote Registry、Routing and Remote Access(非 VPN/路由)、Secondary Logon、Security Center、Server(若不需檔案共享)、Shell Hardware Detection、Smart Card、SSDP Discovery Service、System Event Notification、System Restore Service、Task Scheduler(改用 AT/Schtasks)、TCP/IP NetBIOS Helper、Telephony、Terminal Services(非終端機伺服器)、Themes、Uninterruptible Power Supply、Universal Plug and Play Device Host、Volume Shadow Copy、WebClient、Windows Audio、Windows Firewall/ICS(使用硬體防火牆)、Windows Image Acquisition、Windows Installer(按需手動)、Windows Time(改用 NTP 指令)、Wireless Zero Configuration、WMI Performance Adapter。
原則:不確定是否需要 → 先停用,業務報錯再啟用。每減少一個服務即減少一個攻擊面。
四、 登入與存取控制強化
- 重新命名 Administrator 帳號並設定 15 字元以上複雜密碼;建立同名蜜罐帳號(禁用、無權限、稽核登入失敗)。
- 本地安全性原則 → 安全性選項:
- 「互動式登入:不需要 CTRL+ALT+DEL」→ 已停用。
- 「網路存取:允許匿名 SID/名稱轉換」→ 已停用。
- 「網路存取:可匿名存取的共享」→ 刪除所有值。
- 「網路存取:可匿名存取的命名管道」→ 刪除所有值。
- 「關機:允許系統在未登入時關機」→ 已停用。
- 終端機服務 (3389) 修改預設連接埠(登錄
HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp\PortNumber),限制來源 IP(防火牆/IPSec),啟用網路層級驗證 (NLA)。
- 帳號鎖定原則:閾值 5 次、鎖定 30 分鐘、重設計數器 30 分鐘。
五、 徹底封堵 IPC$ 與預設管理共享
- 登錄禁用自動共享:
HKLM\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters → AutoShareServer (DWORD) = 0。
- 停用 Server 服務(若不需任何檔案/列印共享):
「服務」→ Server → 啟動類型「已停用」。
- 指令刪除現有共享(每次重開機需重跑,建議做成啟動腳本):
net share IPC$ /delete
net share ADMIN$ /delete
net share C$ /delete ...
- 連接埠過濾 / IPSec 封鎖 TCP 139、445:
- TCP/IP 篩選:「僅允許」業務必要連接埠(80, 443, 25, 110, 3389 新埠等),隱性拒絕 139/445。
- IPSec 原則:建立「封鎖所有 IP 存取本機 TCP 139、445」規則,指派給網卡。
- 解除「Microsoft 網路用戶端/檔案與印表機共享」綁定於對外網卡。
六、 防火牆與入侵偵測
- 安裝主機型防火牆(如 天網、ZoneAlarm、Norton Personal Firewall),設定預設拒絕入站,僅開放業務埠。
- 針對 139/445 設定「接收方向、任何來源 IP、TCP、本地埠 139-139/445-445、SYN 標誌、動作:攔截」規則。
- 啟用稽核原則:登入事件、物件存取、原則變更、特權使用、程序追蹤,日誌大小設 100MB+,保留 90 天。
七、 應用層加固(補充)
- IIS:移除預設網站、虛擬目錄、範例腳本;啟用 URLScan 3.1 規則;停用 WebDAV、FrontPage Extensions;應用程式集區身分識別最小權限;錯誤頁面自定義不洩露版本資訊。
- SQL Server:混合模式改 Windows 驗證;停用
sa 或強密碼;移除範例資料庫;刪除/禁用危險擴展預存程序 (xp_cmdshell, xp_regread 等);最小權限應用程式帳號連線。
- 修補管理:WSUS/SCCM 自動部署關鍵/安全性更新,每月補丁日後 72 小時內完成測試上線。
安全加固沒有終點,只有持續的基線管理與異常偵測。將上述清單轉化為自動化合規腳本(PowerShell/SecEdit/GPO),納入 CI/CD 或定期掃描流程,才能真正落地「極致安全」。