瀏覽網頁時彈出「安全證書已過期」或「您的連線不是私密連線」警告,絕大多數並非網站證書真正過期,而是本地系統時間錯誤、證書存儲損壞或中間人攔截導致。本文從淺入深提供三層級解決方案。
核心原因排查
- 系統時間偏差(最常見,佔 80% 以上)
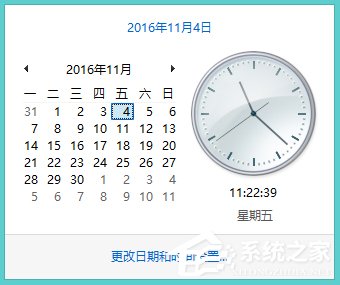
檢查右下角時間是否與北京時間一致。若時間無法修改或自動跳回,請更換主板電池(CR2032)或同步網路時間:
Win+R → timedate.cpl → 「網路時間」標籤 → 「立即同步」。
- 根證書存儲損壞或遺失
Windows 根證書清單損壞會導致合法證書無法驗證。
- 網路劫持/中間人攻擊
公共 Wi-Fi、企業代理、某些安全軟體會簽發自簽證書攔截 HTTPS 流量。
方案一:重新安裝目標網站證書(針對特定網站)
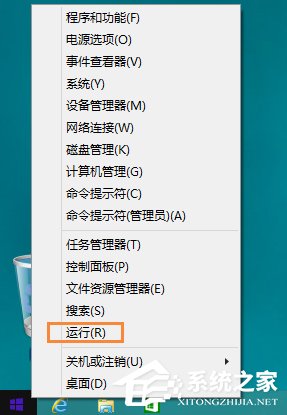
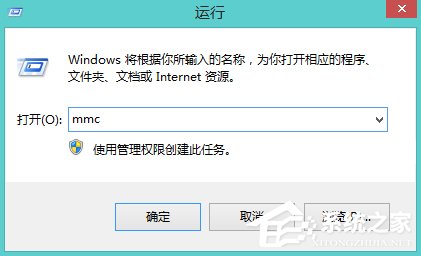
- 按 Win+R 輸入
mmc 開啟管理主控台。
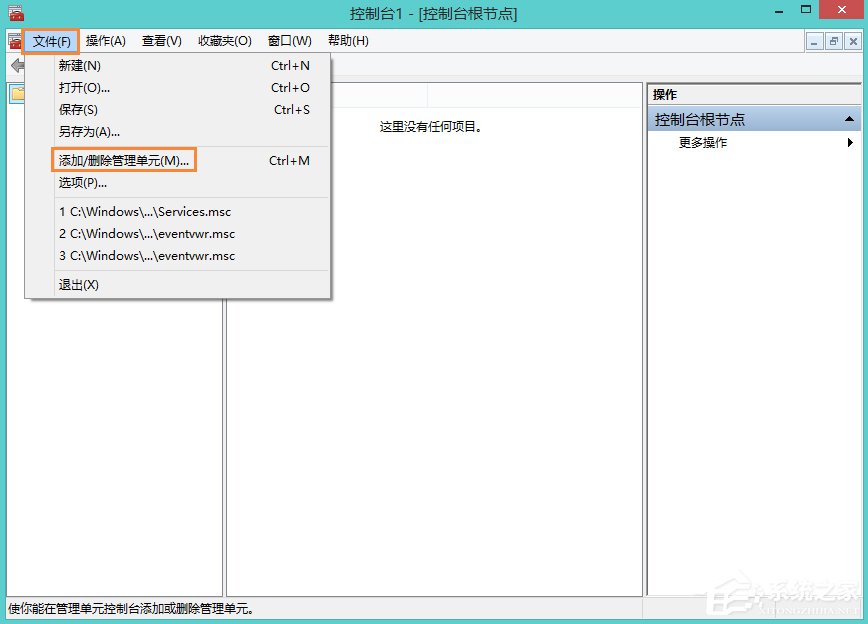
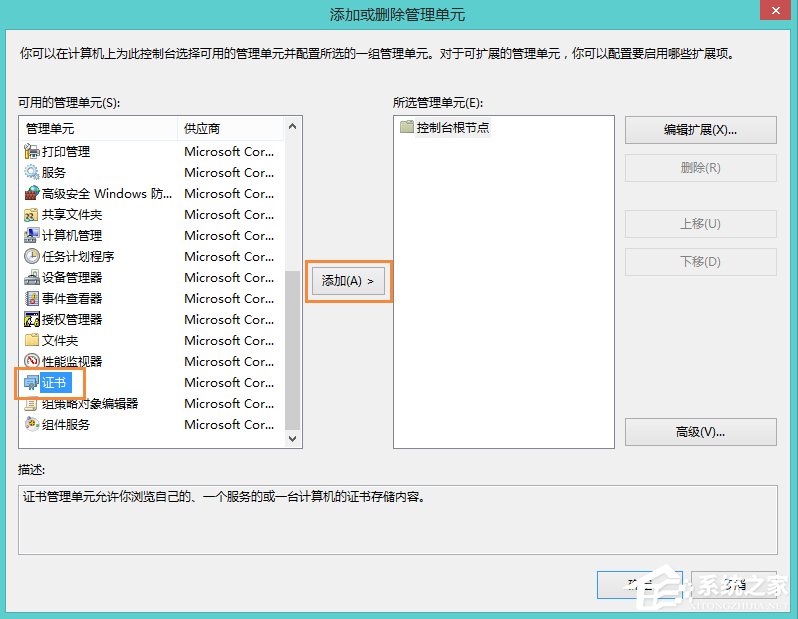
- 選單「檔案」→「新增/移除嵌入式管理單元」。
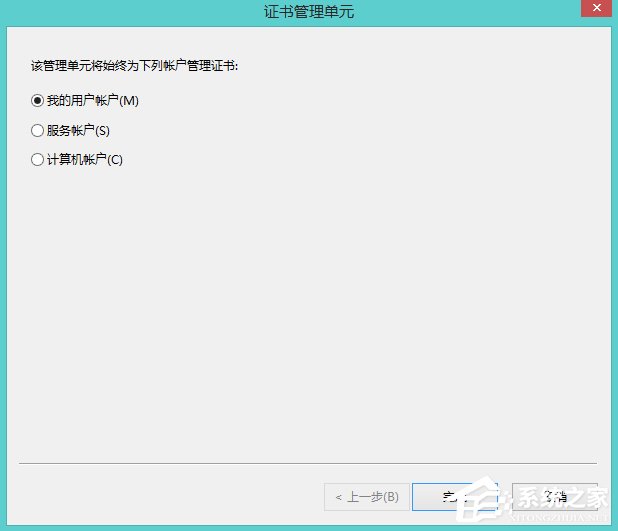
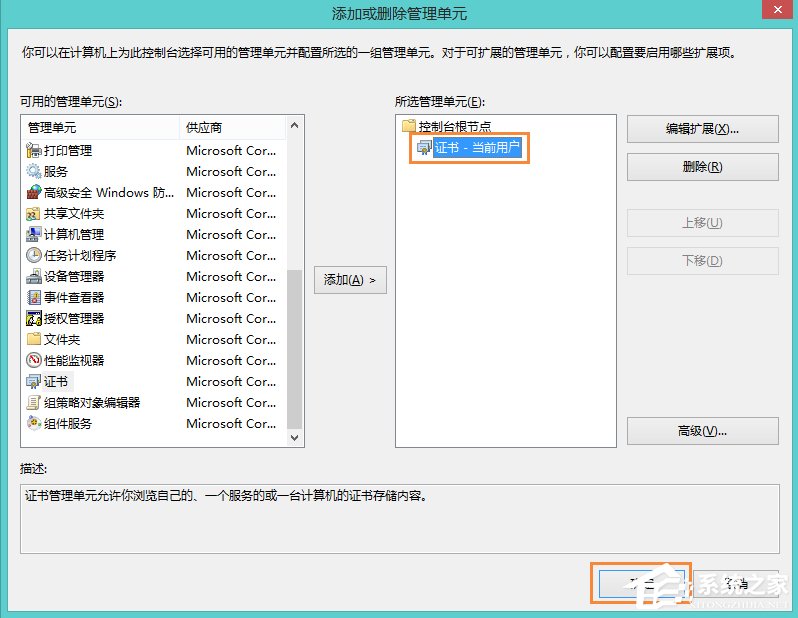
- 左側選單選中 憑證 → 點擊 新增 → 選擇 我的使用者帳戶 → 完成 → 確定。
- 展開:
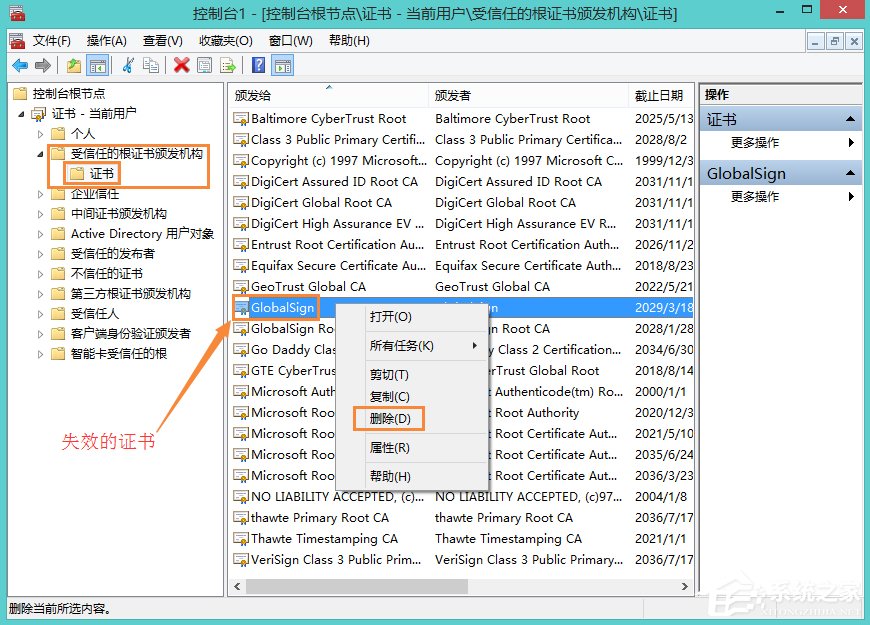
憑證(目前使用者) → 受信任的根憑證授權單位 → 憑證,右側列表尋找目標網站證書(如建設銀行的 CCBC),右鍵刪除。
- 重新開啟該網站,瀏覽器會提示安裝證書,點擊「檢視憑證」→「安裝憑證」→ 選擇「受信任的根憑證授權單位」→ 完成。
方案二:重置瀏覽器 SSL 狀態(通用修復)
- Chrome:設定 → 隱私權與安全性 → 安全性 → 管理憑證 → 「授權人」頁籤 → 移除可疑項目
- Edge/IE:Win+R →
inetcpl.cpl → 「內容」標籤 → 「憑證」 → 清除異常項目
- 命令列快速重置:
certutil -delstore "Root" "可疑憑證名稱"
certutil -addstore "Root" "新憑證.cer"
方案三:檢查網路環境與安全軟體
- 嘗試切換至手機熱點或有線網路,排除路由器/ISP 劫持
- 暫時關閉「HTTPS 掃描」功能(如 ESET、Kaspersky、360 等安全軟體的此功能會安裝自簽根證書)
- 企業環境請諮詢 IT 部門是否部署 SSL 檢測代理
總結建議
依序執行:校準時間 → 重裝目標證書 → 重置瀏覽器憑證庫 → 檢查網路/安全軟體。正規網站證書有效期通常 1–2 年,若頻繁遇到此問題,優先檢查本地時間與安全軟體設定。