許多使用者為了方便存取 Windows Store,會啟用內建的 Administrator 帳號。但這個擁有最高權限的帳號若長期處於啟用狀態,極易成為惡意程式或誤操作的攻擊面。本文示範如何透過群組原則,啟用「內建系統管理員帳戶的系統管理員核准模式」,強制該帳號也受 UAC 管制,並建議平時改用 Microsoft 帳號登入。
操作步驟
- 以 Administrator 帳號登入 Windows 8。
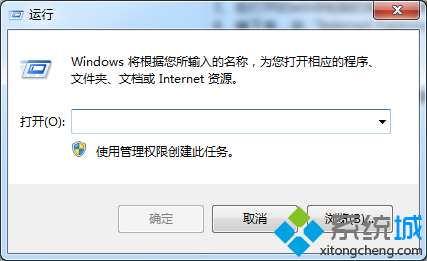
- 按 Win+X 選「執行」,輸入
gpedit.msc 開啟「本機群組原則編輯器」。
- 依序展開:
電腦設定 → Windows 設定 → 安全性設定 → 本機原則 → 安全性選項。
- 在右側清單找到 「使用者帳戶控制:內建系統管理員帳戶的系統管理員核准模式」,雙擊開啟屬性。
- 選擇「已停用」,按「確定」套用。
- 登出 Administrator,改以 Microsoft 帳號重新登入,新原則即生效。
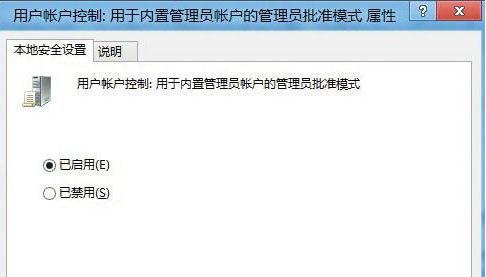
▲ 啟用內建管理員核准模式,強制受 UAC 管制
為何要這樣做?
- 最小權限原則:日常操作不需最高權限,降低惡意程式竊取系統控制權風險。
- UAC 保護:啟用核准模式後,Administrator 執行提權動作同樣會彈出 UAC 提示,避免無感知的系統變更。
- Microsoft 帳號同步優勢:可同步設定、OneDrive、Windows Store 應用授權,體驗更完整。
完成上述設定後,Windows 8 的安全基準即大幅提升,建議所有筆電、桌機使用者皆執行一次。