杀毒软件仅隔离不删除可疑文件?Win7企业版/旗舰版内置 AppLocker 应用程序控制策略,可创建“拒绝执行”规则精准封锁特定路径/哈希/发行者的程序运行,实现病毒/流氓软件/未授权程序的主动隔离,无需第三方工具。
secpol.msc 打开本地安全策略C:\Temp\malware.exe)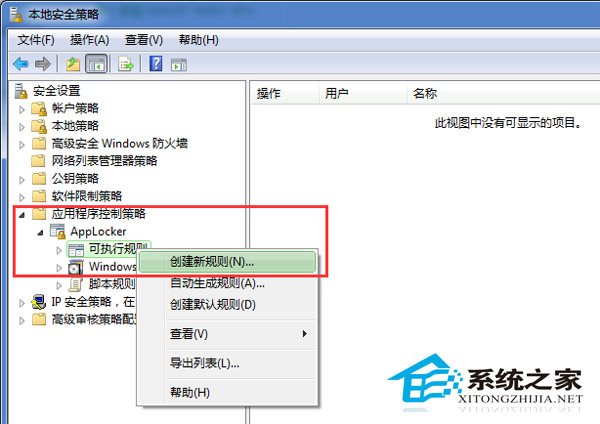
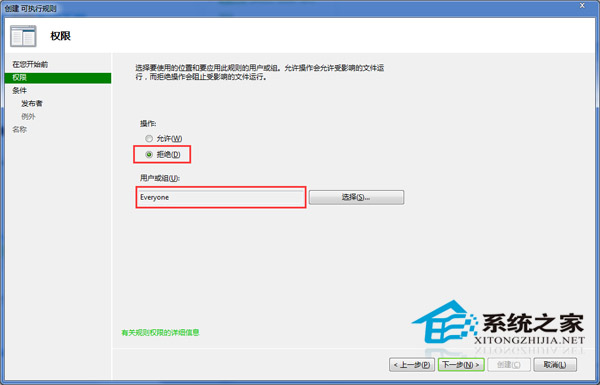
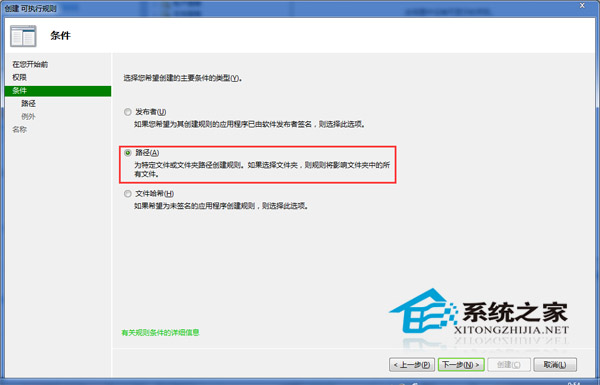
| 规则类型 | 适用场景 | 优势 | 劣势 |
|---|---|---|---|
| 路径规则 | 已知位置的恶意文件 | 配置简单直观 | 文件移动/重命名即失效 |
| 文件哈希规则 | 特定版本恶意文件 | 文件移动/重命名仍生效 | 文件修改/升级即失效 |
| 发行者规则 | 特定厂商签名程序 | 版本升级自动覆盖 | 需有效数字签名/恶意软件通常无签名 |
%TEMP% %APPDATA% 下载目录) → 创建 路径规则拒绝(预防未知威胁)AppLocker Policy.xml 备份/部署至其他机器Event Viewer → Applications and Services Logs → Microsoft → Windows → AppLocker 审核拦截日志AppLocker 仅 Win7 企业版/旗舰版/专业版(部分功能受限)支持。家庭版/入门版无此功能,建议升级版本或使用软件限制策略(SRP)替代。