Win7 安裝/使用過程中可能產生多個管理員帳戶 (測試帳號、舊員工帳號、惡意軟體建立的隱藏帳號)。保留不用的管理員帳戶**擴大攻擊面**、增加權限提風險。本文教你透過「電腦管理」 → 「本地使用者和群組」 安全、徹底刪除不必要的管理員帳戶。
刪除步驟
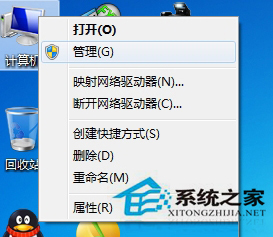
- 桌面右鍵 **「電腦」** / 「此電腦」 → 選擇 **「管理」** (或 Win+R →
compmgmt.msc)。
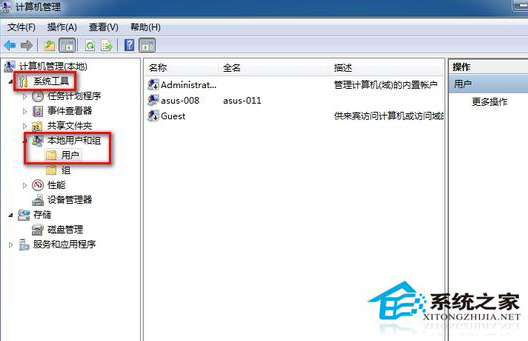
- 左側樹狀目錄依序展開:**系統工具** → **本地使用者和群組** → **使用者**。
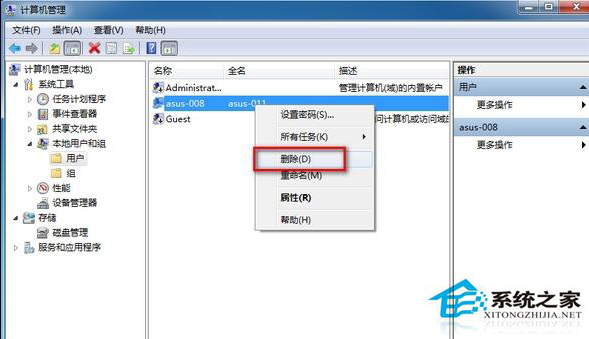
- 右側清單中,**右鍵點選要刪除的管理員帳戶** (確認非當前登入帳戶、非內建 `Administrator`、非關鍵服務帳戶) → 選擇 **「刪除」** → 確認提示框點擊 **「是」**。
關鍵注意事項 (必讀!)
- ❌ **不可刪除當前登入的帳戶** (會導致會話中斷、配置檔損壞)。請先切換到另一個管理員帳戶登入,再刪除目標帳戶。
- ❌ **不可刪除內建 `Administrator` 帳戶** (RID 500),它是系統最高權限備用帳戶,刪除可能導致權限提升失敗、安全模式無法進入。建議:**停用**它 (屬性勾選「帳戶已停用」) 並設定強密碼。
- ❌ **不可刪除關鍵服務帳戶** (如 `SQLServer`、`IIS_IUSRS`、`HomeGroupUser$` 等),除非確認對應服務已永久卸載。
- ✅ **刪除前備份**:該帳戶桌面、文件、下載、收藏夾等重要資料 (`C:\Users\<帳戶名>\`)。
- ✅ **刪除後檢查**:`C:\Users\` 目錄下該帳戶配置檔資料夾是否已移除 (若殘留可手動刪除,需 TrustedInstaller 權限)。
替代方案:命令列批量處理
管理員 CMD / PowerShell:
net user "帳戶名" /delete
配合 `wmic useraccount where "Name='帳戶名'" delete` 可處理頑固殘留。
安全最佳實踐
- 原則:**最小權限、最少帳戶**。日常使用**標準使用者**帳戶,需提權時用 UAC 輸入管理員密碼。
- 定期稽核 `lusrmgr.msc` / `net user` 列表,清理未授權/過期帳戶。
- 啟用 **帳戶鎖定原則** (`secpol.msc` → 帳戶原則 → 帳戶鎖定原則) 防暴力破解。
三步刪除多餘管理員帳戶,收縮攻擊面,踐行最小權限原則,守護 Win7 系統安全基線!