任務管理器常見 `360Tray.exe` 進程,它是 **奇虎 360 安全衛士** 的 **木馬防火牆模組** 進程 (Tray 表系統匣常駐)。正常情況下隨 360 主程式啟動、退出 360 即結束。但用戶常遇**高 CPU 佔用**、**偽裝病毒同名進程**困擾。本文深度解析進程身份、常見問題成因與解決方案。
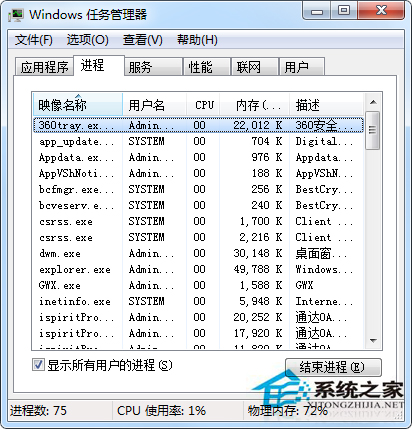
進程身份確認
- **合法路徑**:`C:\Program Files (x86)\360\360Safe\360Tray.exe` (安裝目錄可能因版本略有不同)。
- **數位簽章**:北京奇虎科技有限公司 / 360 Security Technology Inc.
- **功能**:系統匣圖示常駐、即時防護狀態顯示、防火牆規則載入、掃描進度通知、升級檢查觸發。
- **依賴關係**:`360Safe.exe` (主防護) → 啟動 `360Tray.exe` (UI/防火牆模組) → 載入 `360AvFlt.sys`/`360FsFlt.sys` (核心過濾驅動)。
常見問題一:360Tray.exe 高 CPU 佔用
成因排查 (按可能性排序):
- Beta/測試版 360:含調試碼、未優化邏輯 → **立即更新至正式版/穩定版**。
- 大量網路連線/攻擊:P2P 下載、伺服器對外開放、遭受掃描/洪水攻擊 → 防火牆需檢測每個封包 → CPU 飆升。
→ 關閉不必要 P2P/伺服器程式、檢查路由器防火牆/端口映射、暫時關閉 360 防火牆測試對比。
- CPU 性能不足/老舊平台:雙核/低主頻 CPU 跑全功能 360 吃力 → **精簡功能** (關閉主動防禦、瀏覽器防護、插件清理等非核心模組) 或換輕量級安全軟體 (火綠、Windows Defender)。
- 木馬/流氓軟體頻繁發起連線:被植入後門、挖礦程式 → 360 防火牆高負載攔截 → **全盤深度掃描清除威脅**。
- 360 自身 Bug/衝突:特定版本與某驅動/軟體衝突 → **重裝 360 / 官方論壇反饋 / 換安全軟體**。
常見問題二:360Tray.exe 偽裝病毒識別
高度懷疑偽裝病毒的特徵 (滿足任一即需深查):
- ⚠️ **同時存在兩個或以上同名進程** (正常僅一個)。
- ⚠️ **關閉/卸載 360 安全衛士後,進程仍在運行**。
- ⚠️ **進程路徑不在 360 安裝目錄下** (如 `C:\Windows\Temp\`、`C:\ProgramData\`、`C:\Users\<用戶>\AppData\Roaming\` 等)。
- ⚠️ **無數位簽章 / 簽章無效 / 簽章非奇虎公司**。
- ⚠️ **檔案大小/修改時間/版本號與官方版本明顯不符**。
應對流程:
1. 進程路徑右鍵「開啟檔案位置」 → 確認路徑/簽章。
2. 可疑 → **安全模式** 下 **火綠/Windows Defender 離線/多引擎** 全盤查殺。
3. 手動刪除偽裝檔案、清理啟動項註冊表 (`Run`/`RunOnce`/`Winlogon`/`Image File Execution Options`)、排程任務。
4. 重裝官方 360 正式版恢復正常防護。
總結
- `360Tray.exe` = 360 防火牆/系統匣模組,**正常情況無需干預**。
- 高 CPU → 更新正式版、排查網路攻擊、精簡功能、查殺木馬、換輕量安全軟體。
- 偽裝病毒 → 路徑/簽章/行為三維識別,**安全模式徹底查殺清除**。
讀懂 `360Tray.exe`,不再為正常進程恐慌,精準擊穿高佔用與偽裝病毒雙重困擾!