net user 列出所有帳號 → net user 帳號名 檢視權限群組。
若 Administrators 群組除 Administrator 外有其他帳號,疑似被克隆帳號入侵。
刪除指令:net user 帳號名 /del。
net start 列出運行中服務 → 發現非自行啟用服務 (如 IIS、不明名稱) → net stop 服務名 停用。
定期檢查可發現惡意軟體植入的後門服務。
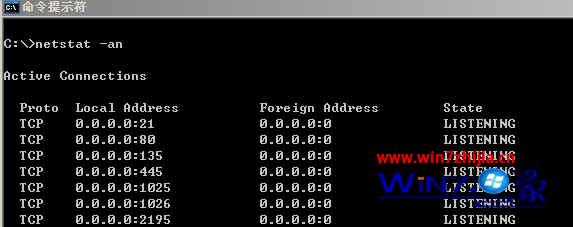
netstat -an 顯示所有連線:
— Local Address:本地 IP:Port
— Foreign Address:遠端 IP:Port
— Proto:TCP/UDP
— State:ESTABLISHED/LISTENING/TIME_WAIT 等
netstat -s -e 顯示詳細協定統計 (TCP/UDP/ICMP/IP)。
異常遠端 IP 連線、大量 TIME_WAIT、不明監聽埠,均為潛在入侵指標。
netstat -an > baseline.txt 存檔。netstat 為內建網路偵測利器,無需安裝第三方工具即可實現基礎主機入侵檢測 (HIDS) 功能。