Windows XP Windows 7 Windows 2003 Windows Vista Windows 綜合教學 Linux 系統教學
Windows 10 Windows 8 Windows 2008 Windows NT Windows Server 電腦軟體教學

資安警示:駭客利用 Tasklist 遠端查詢 Win7 進程列表手法分析

編輯:Windows 7 系統介紹

駭客取得目標主機 IP、管理員帳號密碼後,可使用內建 tasklist 指令遠端查詢進程列表,判斷植入的惡意程式(木馬、後門)是否存活。本文分析攻擊手法,提供防禦建議。

攻擊指令語法

tasklist /s 目標IP /u 使用者帳號 /p 密碼

範例:

tasklist /s 192.100.100.10 /u Administrator /p 780316
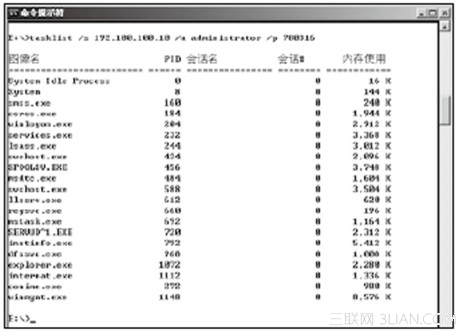
遠端進程列表回傳畫面

參數說明

參數說明
/s目標電腦 IP 位址或主機名稱
/u執行指令的使用者帳戶(需具備遠端存取權限)
/p該帳戶密碼
/fo輸出格式:TABLE(預設)、LIST、CSV
/nh不顯示標題列
/fi篩選條件(如 "IMAGENAME eq notepad.exe")

攻擊前提條件

  • 目標主機啟用「遠端登錄」服務或「Windows Management Instrumentation (WMI)」
  • 攻擊者擁有有效管理員帳號密碼(弱密碼暴力破解、社交工程、憑證竊取)
  • 防火牆允許 RPC/WMI 連接埠(135, 445, 動態高位埠)

防禦對策

  1. 強制複雜密碼策略:群組原則 → 密碼必須符合複雜性需求、最小長度 12+、定期輪換
  2. 停用/限制遠端管理服務:
    • 服務 → Remote Registry → 停用並設為手動/停用
    • 防火牆阻擋外部 IP 存取 135/445 埠
    • 僅允許受信任管理 IP 存取 WMI/RPC
  3. 啟用帳戶鎖定原則:錯誤嘗試 5 次鎖定 30 分鐘
  4. 部署主機型入侵偵測 (HIDS):監控異常 tasklist/wmic 執行
  5. 定期稽核登入事件:事件檢視器 → 安全性 → 事件 ID 4624/4625
  6. 最小權限原則:日常操作使用標準使用者,僅提權執行管理工作

相關遠端偵察指令

wmic /node:目標IP /user:帳號 /password:密碼 process list brief
pslist \\目標IP -u 帳號 -p 密碼  (Sysinternals PsTools)
powershell Invoke-Command -ComputerName 目標IP -ScriptBlock {Get-Process} -Credential (Get-Credential)
資安核心:沒有弱密碼、沒有開放不必要的遠端管理埠,駭客就無法輕易執行遠端偵察指令。

Copyright © Windows教程網 All Rights Reserved