Windows 10 發布熱潮中,駭客推出偽裝成微軟官方升級通知的詐騙郵件,誘導用戶下載執行惡意程式,導致電腦遭 CTB-Locker 變種勒索軟體 加密劫持。本文教你識別詐騙特徵、應對處理與預防措施。
詐騙郵件解剖:關鍵識別特徵
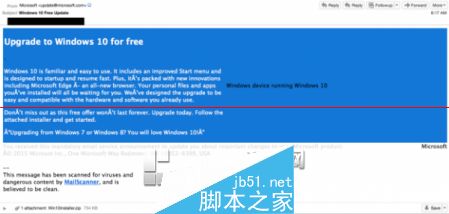
- 寄件者偽裝:顯示
update@microsoft.com,但實際郵件標頭可見真實來源非微軟伺服器。
- 附件陷阱:附帶
.zip 壓縮檔,內含 .exe 執行檔。微軟官方絕不會以郵件附件發送升級程式。
- 字元顯示異常:郵件內容大量字元無法正確渲染 (亂碼/方塊字),正規企業郵件編碼均正確。
- 語氣緊迫:強調「立即升級」、「限時免費」、「錯過不再」製造焦慮誘導點擊。
中招後果:CTB-Locker 勒索軟體行為
- 執行附件中
.exe 後,勒索軟體靜默加密使用者文件 (文件、圖片、影片、資料庫等)。
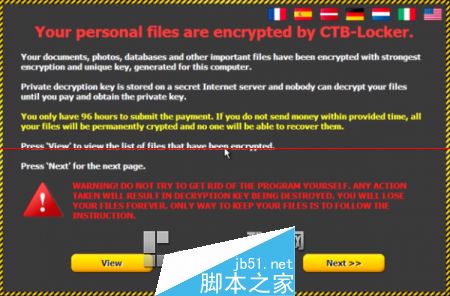
- 加密完成後彈出勒索視窗,要求支付比特幣贖金 (通常 0.5-3 BTC) 換取解密金鑰。
- 修改桌面背景、建立
README.txt、DECRYPT.html 勒索說明檔。
- 嘗試刪除磁碟陰影複製備份、關閉系統還原、停用備份服務,切斷免費恢復路徑。
中招後緊急應對步驟
- 立即斷網:拔網路線/關 Wi-Fi/關機,阻止加密擴散至網路磁碟、雲端同步資料夾。
- 不要付費:支付贖金不保證能拿到金鑰,且助長犯罪。FBI/資安單位均建議拒絕付費。
- 尋求專業協助:
- No More Ransom 專案 (nomoreransom.org) 提供免費解密工具庫。
- 檢查是否為已知变种且有免費解密工具 (CTB-Locker 早期版本有解密工具,新變種可能無)。
- 聯繫資安廠商 (趨勢、卡巴斯基、ESET、麥咖費...) 尋求企業級支援。
- 系統重灌恢復:若無解密工具,唯一可靠方案:
- 格式化系統碟、重新安裝 Windows。
- 從離線備份 (外接硬碟、未同步雲端、磁帶) 還原資料。
- 重新安裝應用程式、設定環境。
預防勒索軟體黃金法則
- 3-2-1 備份策略:3 份備份、2 種不同媒體 (本地硬碟+雲端/NAS/外接碟)、1 份異地/離線備份 (勒索軟體無法觸及)。
- 系統與軟體持續更新:啟用 Windows Update 自動更新、瀏覽器/Office/PDF 閱讀器/媒體播放器自動更新,修補漏洞。
- 安裝主動防護軟體:具備反勒索模組的防毒軟體 (如 Bitdefender、Kaspersky、Malwarebytes Anti-Ransomware、Windows Defender 受控資料夾存取)。
- 最小權限原則:日常使用標準用戶帳戶,非必要不使用系統管理員權限。
- 禁用/限制宏與腳本:Office 設定禁用宏、限制 PowerShell/WSH 執行策略、瀏覽器禁用不必要外掛。
- 識別社交工程攻擊:
- 官方升級只透過 Windows Update / 官網下載 / 授權合作夥伴軟體 (360/騰訊等),絕不郵件附件。
- 檢查郵件標頭驗證真實寄件伺服器 (SPF/DKIM/DMARC)。
- 任何要求「立即執行附件」、「啟用宏」、「輸入帳密」的非預期郵件均視為可疑。
企業/組織進階防護
- 郵件閘道器掃描附件、沙箱分析可疑檔案。
- 應用程式白名單 (AppLocker/WDAC) 僅允許授權程式執行。
- 網路分段限制橫向移動、封鎖 C2 通訊。
- 定期演練勒索軟體事件應變、備份還原測試。
- 端點偵測與回應 (EDR) 部署行為分析、記憶體掃描。
總結
Windows 10 升級熱潮是駭客最佳社交工程誘餌。牢記核心原則:微軟不發郵件附件升級、官方管道唯一可信、離線備份是最後防線。遭遇可疑郵件直接刪除、勿點勿下載勿執行。建立完備備份機制,讓勒索軟體「加密了也沒用」,才是王道!