路由器「虛擬伺服器」(Port Forwarding/虛擬服務)是讓外網訪問內網服務的核心功能。本文以 TP-Link 為例,詳細講解參數含義、遠端桌面(3389)映射實戰、內網網站(80/443)發布思考題,助你搞懂 NAT 穿透邏輯。
一、虛擬伺服器三要素
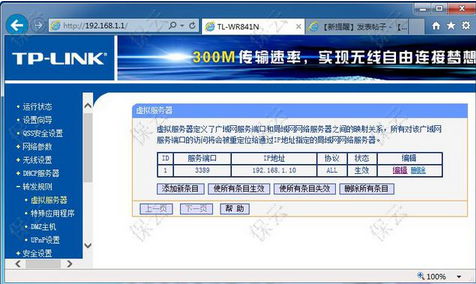
| 參數 | 含義 | 範例值 |
|---|
| 服務埠 | 外網請求的目的埠號,路由器據此分流 | 3389 (RDP), 80 (HTTP), 443 (HTTPS), 21 (FTP) |
| IP 位址 | 內網目標主機 IP(建議靜態 IP 或 DHCP 綁定 MAC) | 192.168.1.10 |
| 協定 | TCP/UDP/ALL,不確定時選 ALL | ALL |
二、實戰:Windows 遠端桌面 (RDP) 映射
- 內網電腦 A:IP 固定為
192.168.1.10,開啟遠端桌面(系統屬性 → 遠端 → 允許遠端連線),防火牆放行 3389。
- 登入路由器管理介面(通常
192.168.1.1),進入「轉發規則」→「虛擬伺服器」。
- 新增條目:
服務埠:3389
IP 位址:192.168.1.10
協定:ALL
狀態:啟用
- 儲存生效。
原理:外網請求 公網IP:3389 → 路由器 WAN 口收到 → 查表匹配 → 轉發至 192.168.1.10:3389 → 電腦 A 收到 RDP 請求 → 建立連線。
三、進階:公網 IP 不是固定怎麼辦?
- 動態公網 IP:使用 DDNS(動態域名解析),路由器支援花生殼、No-IP、DynDNS 等服務,綁定域名(如
myhome.ddns.net),外網訪問域名而非 IP。
- 無公網 IP(CGNAT/大內網):無法直接映射。解法:
① 撥號模式改為橋接,讓路由器獲取公網 IP(需 ISP 支援)
② 使用內網穿透工具(Frp、Ngrok、ZeroTier、Tailscale)
③ 申請 ISP 給公網 IP(部分地區可免費申請)
四、思考題:內網架設網站(HTTP/HTTPS)如何映射?
答案:新增兩條虛擬伺服器規則:
- 服務埠 80,IP 指向內網 Web 伺服器,協定 TCP(或 ALL)。
- 服務埠 443,同樣指向內網 Web 伺服器,協定 TCP。
額外注意:
- ISP 家庭寬帶常封鎖 80/443 入站,需改用非常用埠(如 8080/8443)對外映射,內網仍用 80/443。
- 網站伺服器需綁定內網 IP,防火牆放行 80/443。
- 若有多個內網網站,需反向代理(Nginx)或不同外部埠區分。
五、安全警示
- 映射即暴露攻擊面:務必修改服務預設埠、啟用強密碼/金鑰認證、配置 Fail2ban/防火牆限制登入失敗次數。
- RDP 3389 是暴力破解重災區,建議:
① 改用非常用埠(如 33389)
② 僅允許特定 IP 區段訪問(路由器 ACL/防火牆)
③ 改用 VPN(WireGuard/OpenVPN)+ 內網直連,根本不映射 RDP
結語
虛擬伺服器 = 「埠號 + 內網 IP + 協定」的轉發規則。搞懂這層邏輯,遠端桌面、NAS、Home Assistant、內網網站隨心發布。但記住:每一條映射都是攻擊面,能用 VPN 就別映射,能改埠就別用預設埠,能限 IP 就別全網開放。安全第一,方便第二。