前言:理解登入機制,建構防禦體系
Windows XP 採用 NT 核心架構,登入驗證機制嚴謹且多層次。掌握四種登入類型的運作原理,不僅能解決登入問題,更能從根本理解權限控制、服務隔離與惡意程式防禦的核心邏輯。
一、四大登入類型詳細解析
1. 互動式登入 — 最常見、最完整的登入
使用者在本機鍵盤/滑鼠輸入帳號密碼,或透過終端服務/遠端桌面連線。系統依帳號類型分流驗證:
- 本機使用者帳號:對照本機 SAM 資料庫(
%SystemRoot%\System32\config\SAM)驗證。註:XP 不支援刪除 SAM 檔案破解密碼,較 2000 更安全
- 網域使用者帳號:對照網域控制器 Active Directory 驗證。登入成功取得網域資源存取權杖
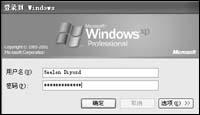
圖 1:本機登入驗證流程
關鍵區別:「互動式登入」包含本機與網域登入;「本機登入」僅指本機帳號登入。
2. 網路登入 — 跨電腦資源存取
存取其他電腦共享資源(檔案、印表機)時觸發。驗證權責在被存取端:必須輸入目標電腦有效帳號密碼,而非本機帳號。
- 工作群組環境:對方需建立相同帳號密碼,或啟用「來賓」帳號
- 網域環境:單一網域帳號即可存取授權資源
圖 2:網路登入認證對話方塊
3. 服務登入 — 系統服務的身分識別
系統啟動時,服務以特定帳號登入取得執行權杖:
- Local System:最高權限,存取所有本機資源,無法存取網路資源(無網路身分)
- Local Service:最低權限,匿名存取網路
- Network Service:有限權限,以電腦帳號身分存取網路
- 自訂使用者帳號:特定服務需求(如 SQL Server、IIS)
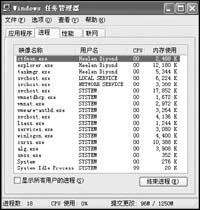
圖 3:工作管理員顯示服務執行身分
安全啟示:日常使用標準使用者(Users 群組)登入,即使執行惡意程式,權限受限無法破壞系統核心。這是「最小權限原則」的實踐。
4. 批次登入 — 自動化作業專用
透過工作排程器執行批次作業時使用。帳號需具備「作為批次工作登入」使用者權利(群組原則可設定)。一般使用者較少直接接觸。
二、互動式登入深度流程(核心重點)
- Winlogon.exe 啟動,載入 GINA(圖形化識別與驗證)DLL,預設為
msgina.dll
- GINA 顯示登入對話方塊,使用者輸入認證
- Winlogon 呼叫 LSASS.exe(本機安全性授權子系統服務)進行驗證
- LSASS 依帳號類型呼叫對應驗證套件:
- 本機帳號 →
msv1_0.dll(SAM 資料庫)
- 網域帳號 →
kerberos.dll(Kerberos 協定)或 msv1_0.dll(NTLM 回退)
- 驗證成功 → 產生存取權杖,包含 SID、群組成員資格、權限
- Winlogon 啟動
userinit.exe → 載入使用者設定檔 → 啟動 explorer.exe 桌面
三、安全強化實務建議
- 日常使用標準帳號,僅在需要系統管理時以「執行身分」或切換管理員
- 停用不必要的服務,減少 Local System 攻擊面
- 啟用帳號鎖定原則(
gpedit.msc → 帳號原則 → 帳號鎖定閾值),防禦暴力破解
- 稽核登入事件:啟用「稽核登入事件」成功/失敗,追蹤異常登入
- 限制遠端桌面使用者:僅允許必要帳號透過 RDP 登入