伺服器遭特定 IP 攻擊(如 DDoS、暴力破解)時,可使用 Windows Server 2008 內建「進階安全性 Windows 防火牆」建立封鎖規則,立即切斷惡意流量。實測封鎖後頻寬佔用從 100Mbps 瞬間降至正常。
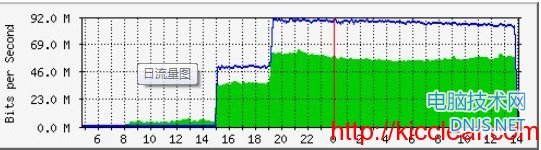
8 步驟建立封鎖規則
- 開啟「進階安全性 Windows 防火牆」→ 右側「新增規則」。
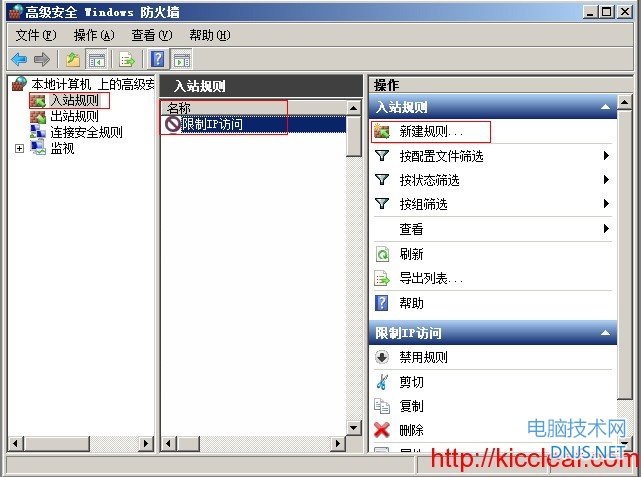
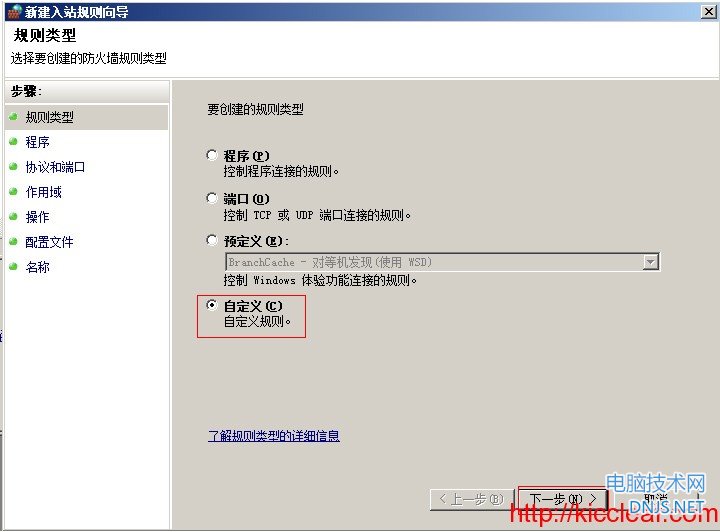
- 規則類型選「自訂」→ 下一步。
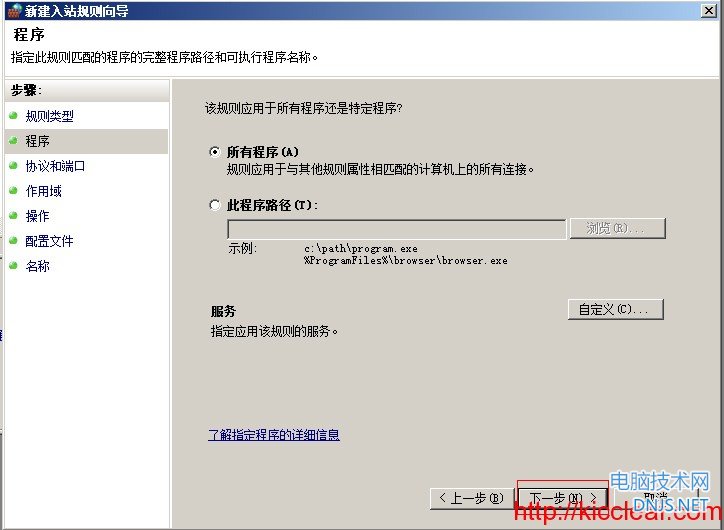
- 程式選「所有程式」→ 下一步。
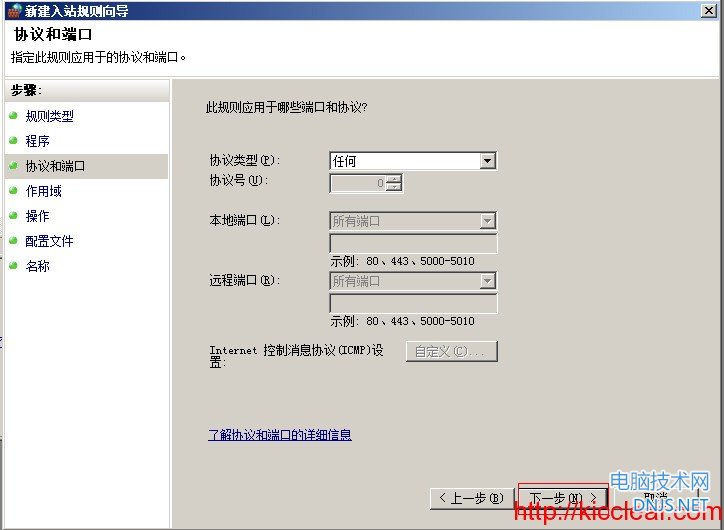
- 通訊協定與連接埠保持預設→ 下一步。
- 關鍵步驟:範圍設定 → 「遠端 IP 位址」選「這些 IP 位址」→ 新增要封鎖的攻擊者 IP(可批次新增多個)→ 下一步。
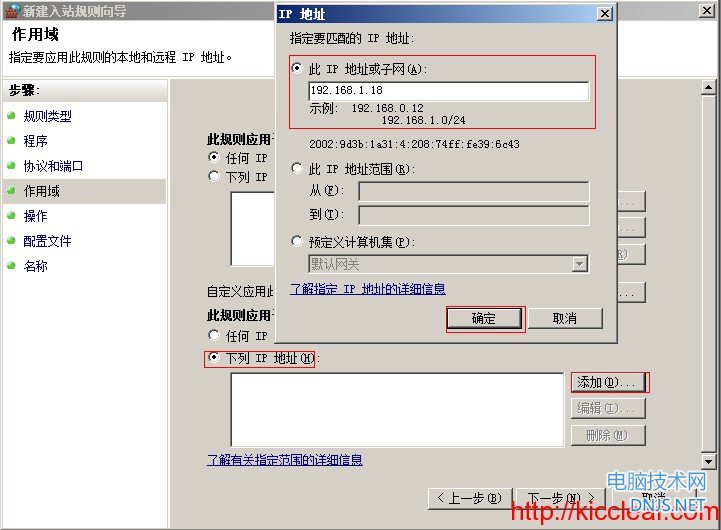
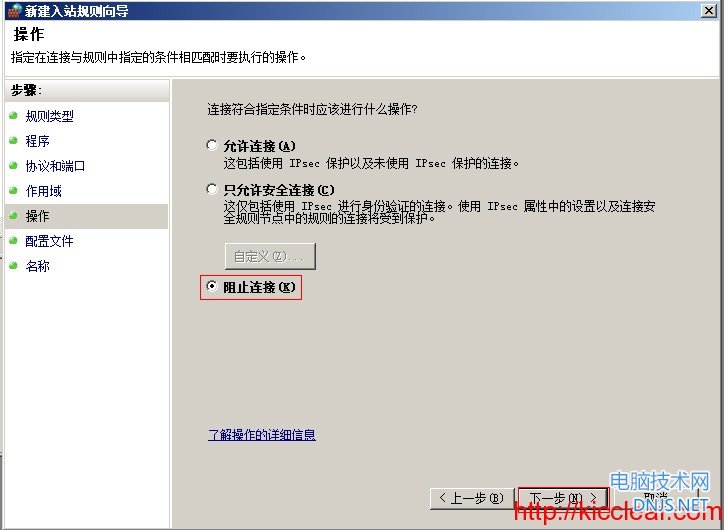
- 動作選「封鎖連線」→ 下一步。
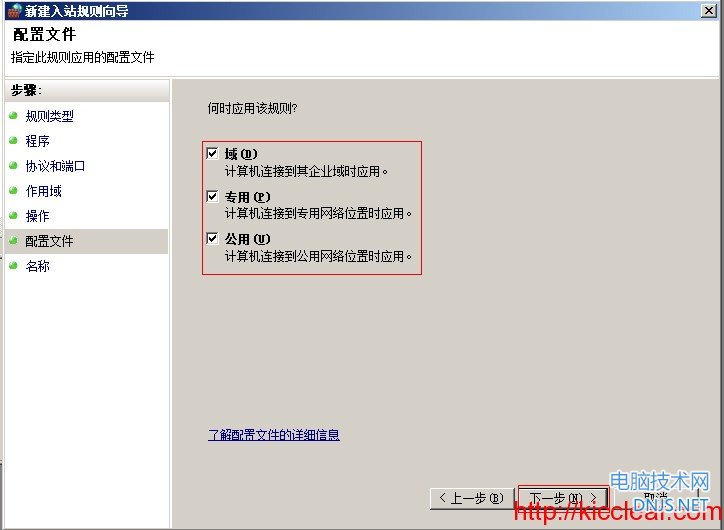
- 設定檔預設全勾選(網域、私人、公用)→ 下一步。
- 命名規則(如「Block_Attack_IP_20240120」)→ 完成。
驗證成效
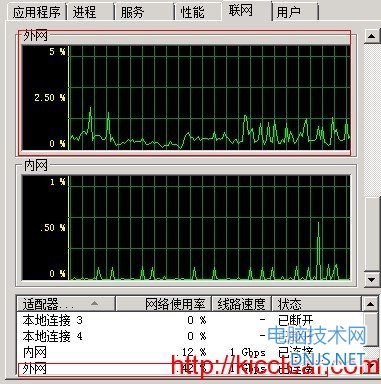
規則生效後,可在「監視」→「防火牆規則」確認規則狀態為「啟用」;透過工作管理員「效能」頁籤觀察網卡流量即可見成效。若需解封,停用或刪除該規則即可。