一、目錄服務基礎
- 目錄:儲存網路資源資訊 (位置、管理等) 的資料庫。
- 目錄服務:標識管理所有實體資源 (電腦、用戶、印表機、檔案、應用程式),提供命名、描述、查詢、存取、保護的一致方法。
二、Active Directory (AD) 定義與優勢
AD 是 Windows 2000 完整實作的目錄服務,也是網路體系基本結構模型與核心支柱。採用 Internet 標準協定,與作業系統緊密整合,管理基本網路資源外,更提供豐富物件屬性 (如用戶帳號含辦公電話、手機、呼叫器、住址、上下屬關係、電子郵件等),並具高擴充性允許應用程式自訂屬性/物件類型。
三、AD 邏輯結構核心單元
- 網域:邏輯組織單元與安全性邊界。網域管理員僅管轄本網域,除非獲其他網域明確授權。各網域擁有獨立安全性原則與信任關係。
- OU (組織單位):容器物件,純邏輯概念。可包含用戶、群組、電腦、印表機、巢狀 OU,依部門/地理/權限建立層次結構,簡化管理與委派授權。OU 限於網域內部,各網域 OU 結構獨立。
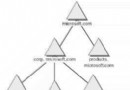
- 樹:多網域透過信任關係連接,共享 Schema、Configuration、全域目錄,形成連續命名空間 (如
child.microsoft.com 隸屬 microsoft.com)。
- 樹系:一或多個不連續命名空間的樹,共享 Schema、Configuration、全域目錄,透過 Kerberos 信任關係建立,支援跨樹交叉引用物件。
四、其他關鍵概念
- 網域控制站 (DC):執行 Windows 2000 Server、儲存 AD 副本、管理複寫、處理登入/驗證/查詢。多主複寫模型,無 PDC/BDC 之分,所有 DC 可讀寫。
- AD 與 DNS:AD 使用 DNS 作為定位服務並擴充標準 DNS。最大優勢在於 Windows 網域名稱即 DNS 網域名稱,實現內外部網路命名統一。
- 命名規範:
辨別名 (DN):DC=com/DC=contoso/OU=Users/OU=Teacher/CN=James Smith
使用者主體名稱 (UPN):JamesS@contoso.com (登入標準格式)。
- 網域運作模式:
混合模式:共存 Win2000/NT4 DC,過渡期模式,部分 AD 功能受限。
原生模式:所有 DC 為 Win2000,完整發揮 AD 功能。