本文摘自《Microsoft Windows 2000 Active Directory 服務技術參考》第 3 章(已更新含 Server 2003 資訊),深度剖析 AD 服務與網域模型的緊密交互關係。
Windows 2000/Server 2003 網域結構與 NT 4.0 截然不同,反映 AD 核心角色與企業級可擴展設計。理解兩者不可分割的關係,必須先說明網域模型。
基本單位未變,但代表對應 DNS 名稱空間的管理邊界。第一個網域為根網域(如 microsoft.com),後續建立為子網域(如 msdn.microsoft.com)。同一父網域下子網域名稱唯一,但不同分支可同名(如 msdn.microsoft.com 與 msdn.devprods.microsoft.com)。
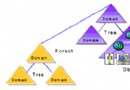
連續 DNS 命名階層的網域集合。概念圖如倒置樹,根網域在頂端,子網域向下分支。組織可依邏輯部門(銷售、財務、生產)建構樹結構。
一個或多個不連續命名空間的樹組成(如 iseminger.com 與 microsoft.com 合併)。單一樹也可視為樹系。三大優勢:
① 信任管理簡化(跨樹資源存取)。
② 全域類別目錄彙整全樹系物件資訊(企業級搜尋)。
③ AD 結構描述適用全樹系。
NT 4.0 需手動建立 n*(n-1) 個單向信任(5 網域需 20 個);Windows 2000/2003 採可傳遞信任,僅需 n-1 個(5 網域僅 4 個),且隨網域建立自動生成,大幅降低管理負擔。
第二部分將涵蓋:管理邊界(網域與組織單位)、AD 交互運作(模擬網域層級、類別目錄/分割/全域類別目錄)、結語。
理解網域層級與信任模型,是掌握 Active Directory 企業級部署與管理的基石。