Windows Server 2008 引入唯讀域控制器 (RODC) 與管理角色分離,大幅提升分支機構部署的安全性與彈性。
以管理員身分執行命令提示字元,輸入:
dcpromo /replicaornewdomain:readonlyreplica /installdns:yes /replicadomaindnsname:Woodgrovebank.com /sitename=default-first-site-name /safemodeadminpassword:ctocio!參數說明:
/replicadomaindnsname 指定網域名稱,/safemodeadminpassword 設定 DSRM 密碼。安裝過程會同步部署 DNS,完成後重新開機即成為 RODC。
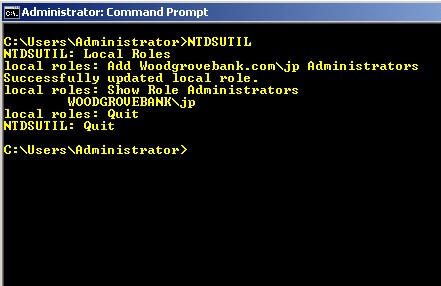
於 RODC 執行 NTDSUTIL:
NTDSUTIL
Local Roles
Add Woodgrovebank.com\jp Administrators
Show Role Administrators
Quit
Quit
此操作將網域使用者 jp 加入該 RODC 的本地 Administrators 角色,賦予日常維護權限(如磁碟重組),但不授予網域層級權限,實現最小權限原則。
RODC 結合角色分離,讓分支機構 IT 人員能安全維護本地 DC,無需網域管理員帳號,降低誤操作與安全風險。