病毒或木馬常竄改系統帳號以隱藏蹤跡。Windows Server 2008 事件檢視器新增「將任務附加到此事件」功能,可在帳號被修改瞬間自動觸發警報。實作流程:
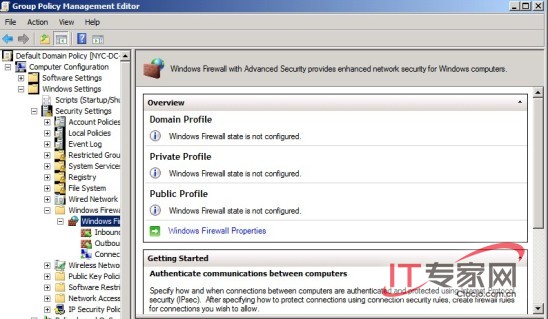
執行 gpedit.msc,展開「電腦設定」→「Windows 設定」→「安全性設定」→「本機原則」→「稽核原則」,對「稽核帳號管理」勾選「成功」與「失敗」。
例如註銷重新登入,或直接修改某帳號名稱,讓事件檢視器記錄對應事件 ID(如 4738)。
在事件檢視器中右鍵該事件 →「將任務附加到此事件」→ 選擇「傳送電子郵件」或「顯示訊息」等動作,設定觸發條件。
之後若有帳號被竄改,綁定任務即會自動執行,管理員可第一時間介入處理。